#MiCA #ESMA #加密监管 拿到 MiCA 牌照,是不是就算过关了?今天 ESMA 公布的 2027 年工作计划,给出了另一个观察角度:监管正在把重心移到持牌之后,机构能否持续证明自己有真实的运营能力。
这不是一条“欧盟今天又出台新禁令”的新闻。文件是未来一年的工作计划,不能把拟开展的监管行动写成已经处罚了谁。它值得看,是因为计划把抽象的合规要求拆成了几项可检查的事:加密资产服务商(CASP)的数字运营韧性、欧盟境内是否保有足够的业务实体与人员、外包风险、欧盟加密市场流动性,以及跨境招揽客户和资产分类。ESMA 还打算推动各国监管机构收到的 CASP 定期报告口径更一致。
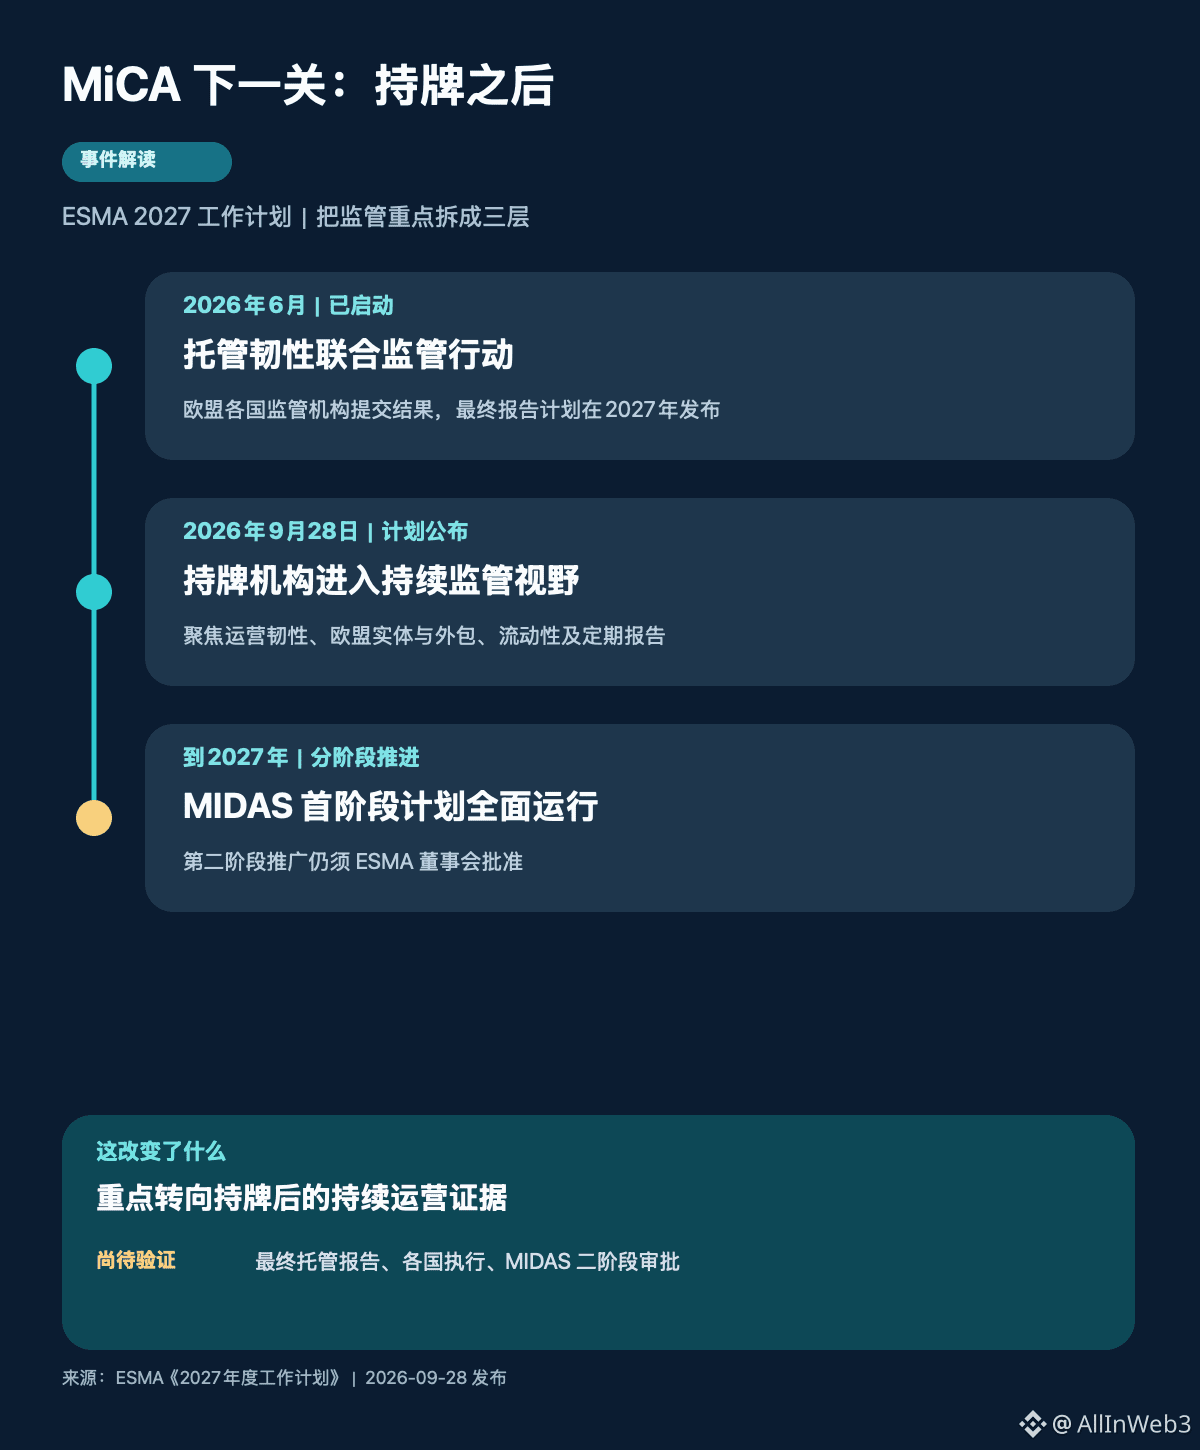
时间线也要分清。2026 年 6 月,针对加密托管服务运营韧性的联合监管行动已经启动;ESMA 计划在 2027 年发布汇总各国发现的最终报告。今天公布的是 2027 年的执行清单,报告结论尚未出炉。计划还写明,MiCA 加密市场监测系统 MIDAS 的第一阶段预计到 2027 年全面运行;第二阶段推广仍取决于 ESMA 董事会批准。把它说成“今天已全面上线监控”会提前了时间。
我认为,这里的真正变量是“牌照后的可验证性”。如果各国逐步使用更接近的报告口径,托管中断、关键业务外包和流动性安排更容易被放在同一把尺子下比较;只拿到授权、却不能持续解释运营风险的机构,后续压力可能更大。但这是基于工作计划的推论,不是对任何一家交易平台的调查结论,也不代表某个代币立刻受益或受损。
接下来应盯三件事:2027 年托管韧性最终报告具体指出哪些缺口;各国如何落实定期报告口径;MIDAS 第二阶段能否获批。你觉得持牌机构未来最难交出的证据,会是托管故障应对、外包控制,还是欧盟本地流动性?
资料:ESMA《2027 Annual Work Programme》,2026-09-28。