
🚨 Bybit 15亿美元被盗事件,真正的漏洞在哪里?
很多人第一反应: “是不是 Safe 多签不安全?” “是不是冷钱包失效?” “是不是硬件钱包被攻破?”
但 OneKey 创始人在 Binance 访谈中透露: 这次事件的核心问题,可能并不是链上合约本身,而是 前端交互层的安全风险。
据其介绍:
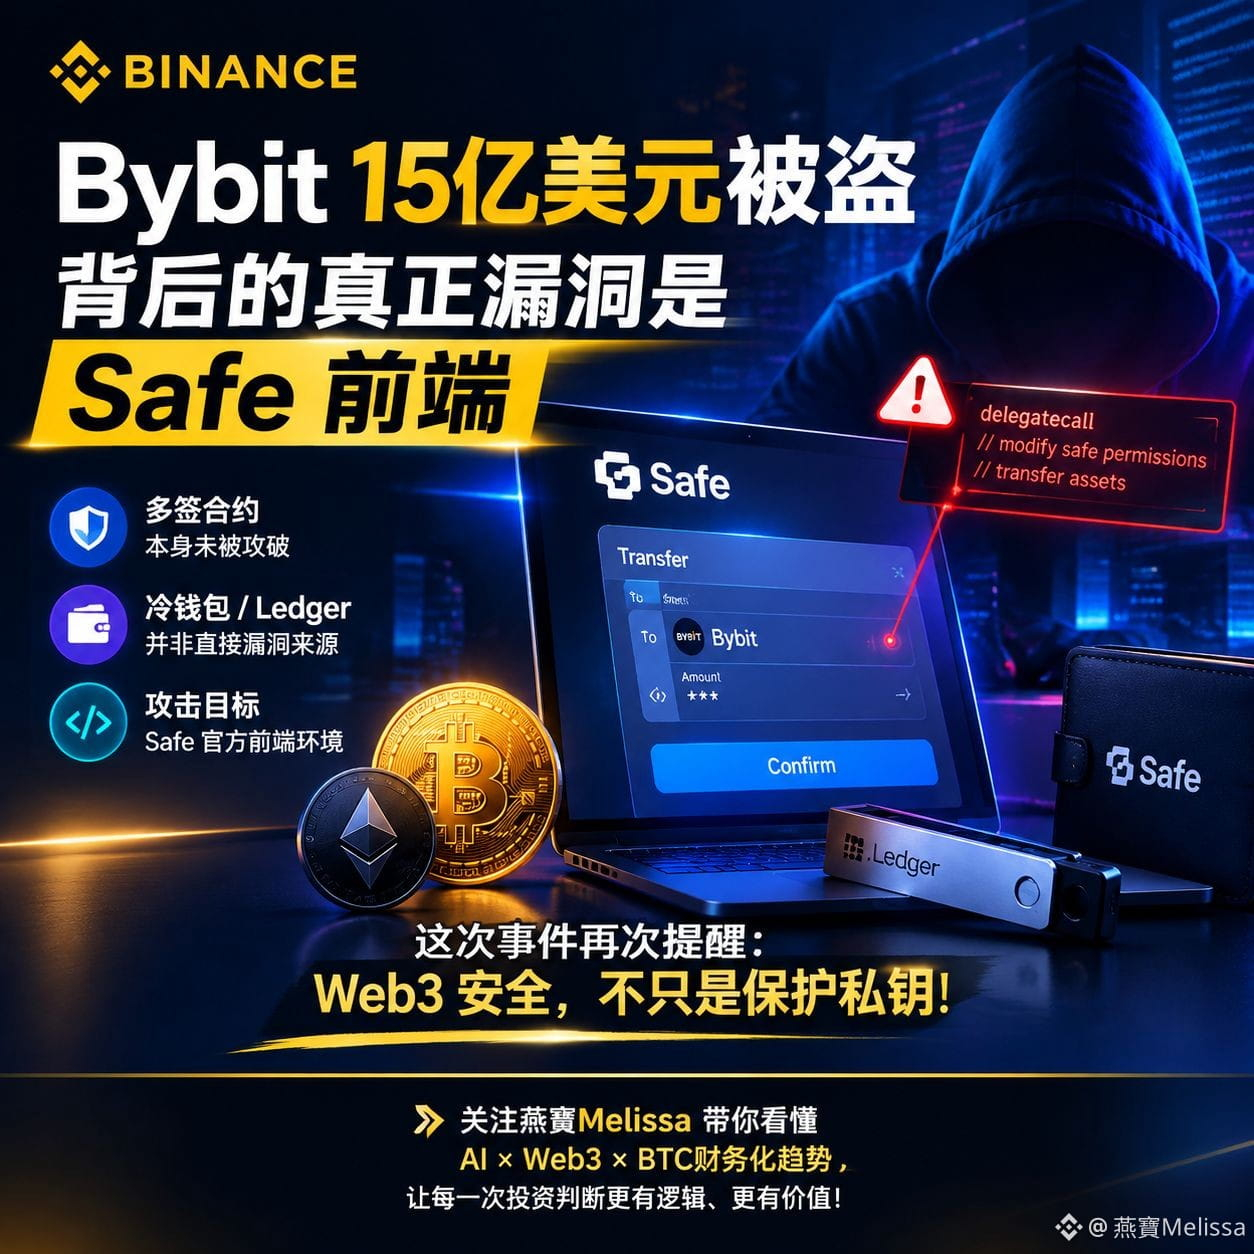
🔹 Safe 多签合约本身没有被攻破
🔹 冷钱包、Ledger 等硬件设备并非直接漏洞来源
🔹 攻击者目标是 Safe 官方前端环境
据称,Safe 前端工程师遭遇社交工程攻击后,官方网站前端被植入恶意代码。
最危险的一点:
用户看到的是“正常转账界面”👇
但实际签署的交易,却隐藏了通过 delegatecall 修改 Safe 合约权限的操作。
最终,攻击者获得控制权,并转移巨额资产。
这再次提醒整个行业:
🔐 Web3 安全,不只是保护私钥
更重要的是:
✅ 你签署的交易是否真实?
✅ 钱包界面是否可信?
✅ 前端代码是否被篡改?
✅ 多签流程是否经过独立验证?
未来钱包竞争的核心,不只是“去中心化”,更是:
可信交互 + 风险识别 + 用户安全体验。
AI × Web3 时代,安全基础设施的重要性正在被重新定义。
你认为未来钱包最大的安全挑战,会来自哪里?
#比特币两度受阻87300美元
$BTC
$ETH
$BNB
很多人第一反应: “是不是 Safe 多签不安全?” “是不是冷钱包失效?” “是不是硬件钱包被攻破?”
但 OneKey 创始人在 Binance 访谈中透露: 这次事件的核心问题,可能并不是链上合约本身,而是 前端交互层的安全风险。
据其介绍:
🔹 Safe 多签合约本身没有被攻破
🔹 冷钱包、Ledger 等硬件设备并非直接漏洞来源
🔹 攻击者目标是 Safe 官方前端环境
据称,Safe 前端工程师遭遇社交工程攻击后,官方网站前端被植入恶意代码。
最危险的一点:
用户看到的是“正常转账界面”👇
但实际签署的交易,却隐藏了通过 delegatecall 修改 Safe 合约权限的操作。
最终,攻击者获得控制权,并转移巨额资产。
这再次提醒整个行业:
🔐 Web3 安全,不只是保护私钥
更重要的是:
✅ 你签署的交易是否真实?
✅ 钱包界面是否可信?
✅ 前端代码是否被篡改?
✅ 多签流程是否经过独立验证?
未来钱包竞争的核心,不只是“去中心化”,更是:
可信交互 + 风险识别 + 用户安全体验。
AI × Web3 时代,安全基础设施的重要性正在被重新定义。
你认为未来钱包最大的安全挑战,会来自哪里?
#比特币两度受阻87300美元
$BTC
$ETH
$BNB