


Cet événement met l’accent sur la construction de la sécurité, les limites de la conformité et la mise en œuvre des activités dans le contexte de la tendance à l’institutionnalisation. Environ 50 décideurs et responsables métiers, issus des bourses, des portefeuilles, des acteurs du paiement et des institutions liées aux stablecoins, des institutions financières traditionnelles agréées, des équipes de chaînes publiques et des prestataires de services spécialisés, se sont réunis sur place.
Auteur de l’article, source : BlockSec
Le 16 septembre, le séminaire à huis clos « Lancement de la confiance · Hong Kong (Harbouring Trust) », organisé par BlockSec et soutenu conjointement par East Asia, Jumio et TiDB, s’est achevé avec succès à Hong Kong.
Cet événement met l’accent sur la construction de la sécurité, les limites de la conformité et la mise en œuvre des activités dans le contexte de la tendance à l’institutionnalisation. Environ 50 décideurs et responsables métiers, issus des bourses, des portefeuilles, des acteurs du paiement et des institutions liées aux stablecoins, des institutions financières traditionnelles agréées, des équipes de chaînes publiques et des prestataires de services spécialisés, se sont réunis sur place.
Ouverture : la base de confiance du Web3 doit être construite de manière collaborative par plusieurs parties
Michele Fung, membre du conseil de l’Association Fintech de Hong Kong (Fintech Association of Hong Kong) et responsable Asie-Pacifique d’Unlimit, a prononcé le discours d’ouverture pour cet événement.
Elle a expliqué que la sécurité et la conformité ne sont plus simplement des audits statiques de code et des processus de gestion : ce sont désormais des ingénieries dynamiques, intégrées profondément au droit, aux technologies et aux responsabilités, qui constituent le socle permettant à l’économie crypto de la prochaine génération d’avancer de manière robuste. Elle a aussi indiqué que l’association s’est toujours efforcée de relier l’industrie, de promouvoir le dialogue sur les politiques et de favoriser l’innovation technologique, et qu’elle était heureuse de voir des acteurs de la technologie de sécurité comme BlockSec s’impliquer en profondeur dans la construction de l’écosystème crypto à Hong Kong.
"Celui qui soulève seul aura du mal à se hisser; ceux qui avancent ensemble vont plus facilement de l’avant." C’est ainsi qu’elle a conclu son discours. Construire un environnement Web3 sûr, digne de confiance et durable ne peut pas être accompli de façon indépendante par une seule institution : il faut une collaboration étroite entre les autorités de régulation, les prestataires de services de sécurité, les entreprises de fintech, les experts du secteur et les nombreux développeurs.
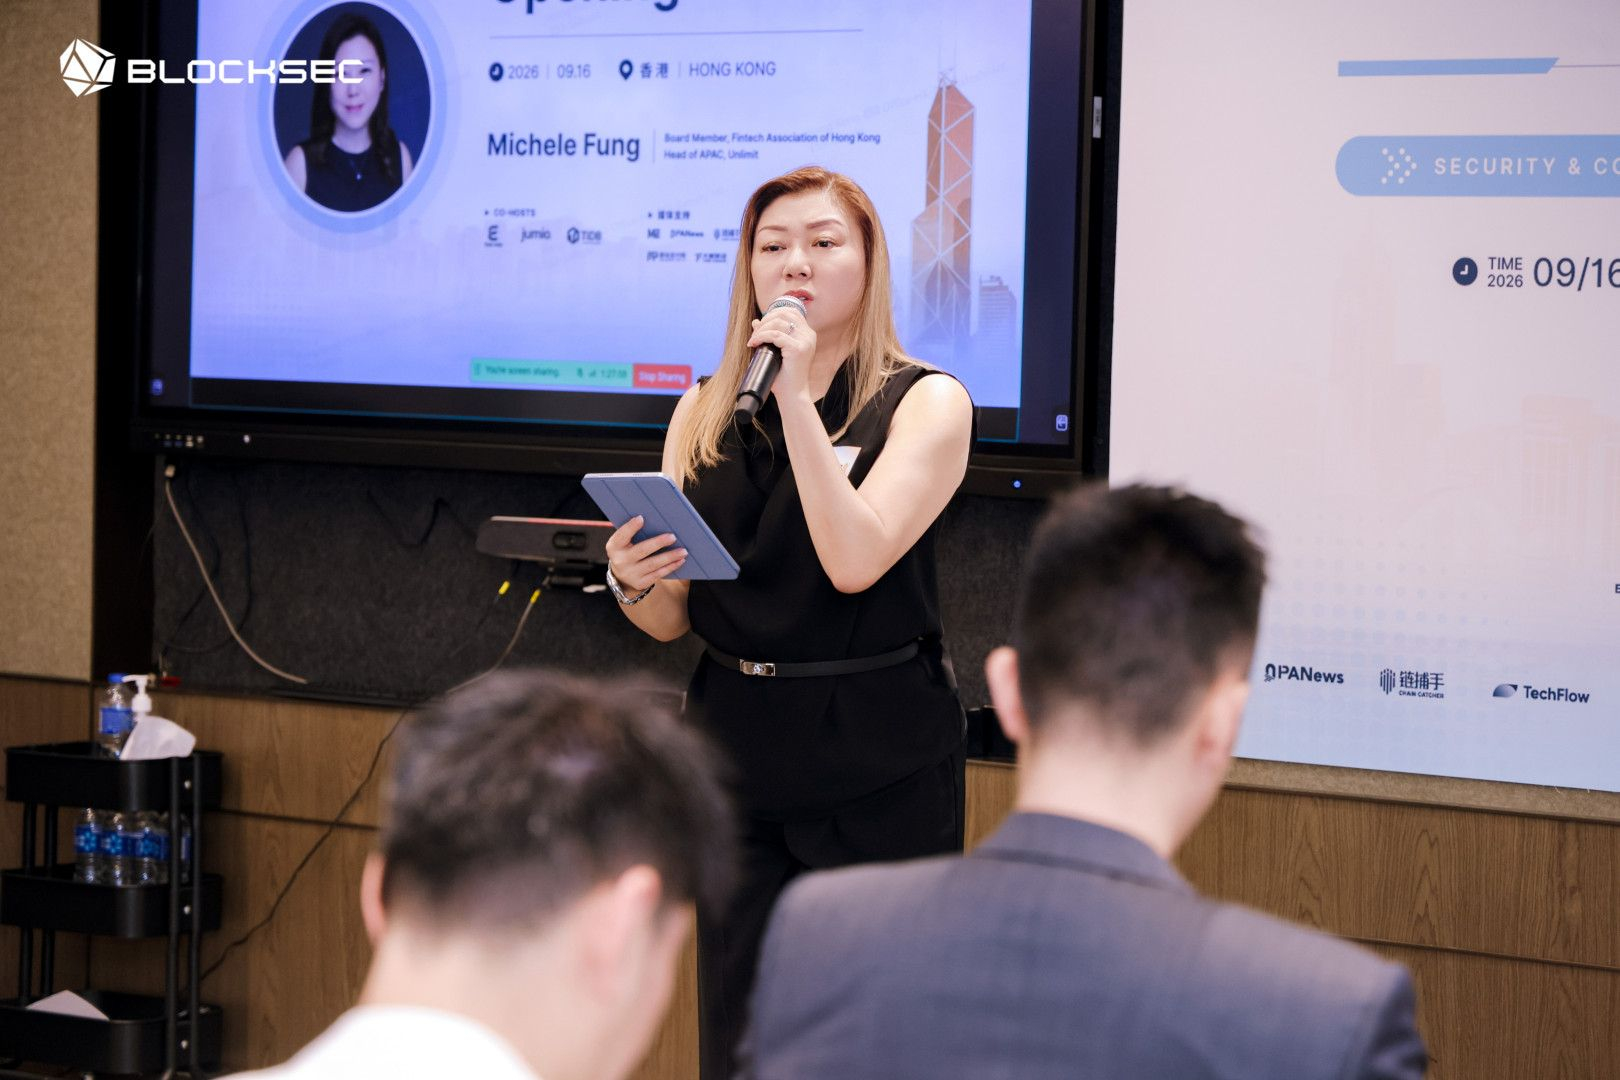
Michele Fung prononce le discours d’ouverture pour Lancement de la confiance · Hong Kong
Conférence principale : quand la crypto devient institutionnalisée, la nature du risque change
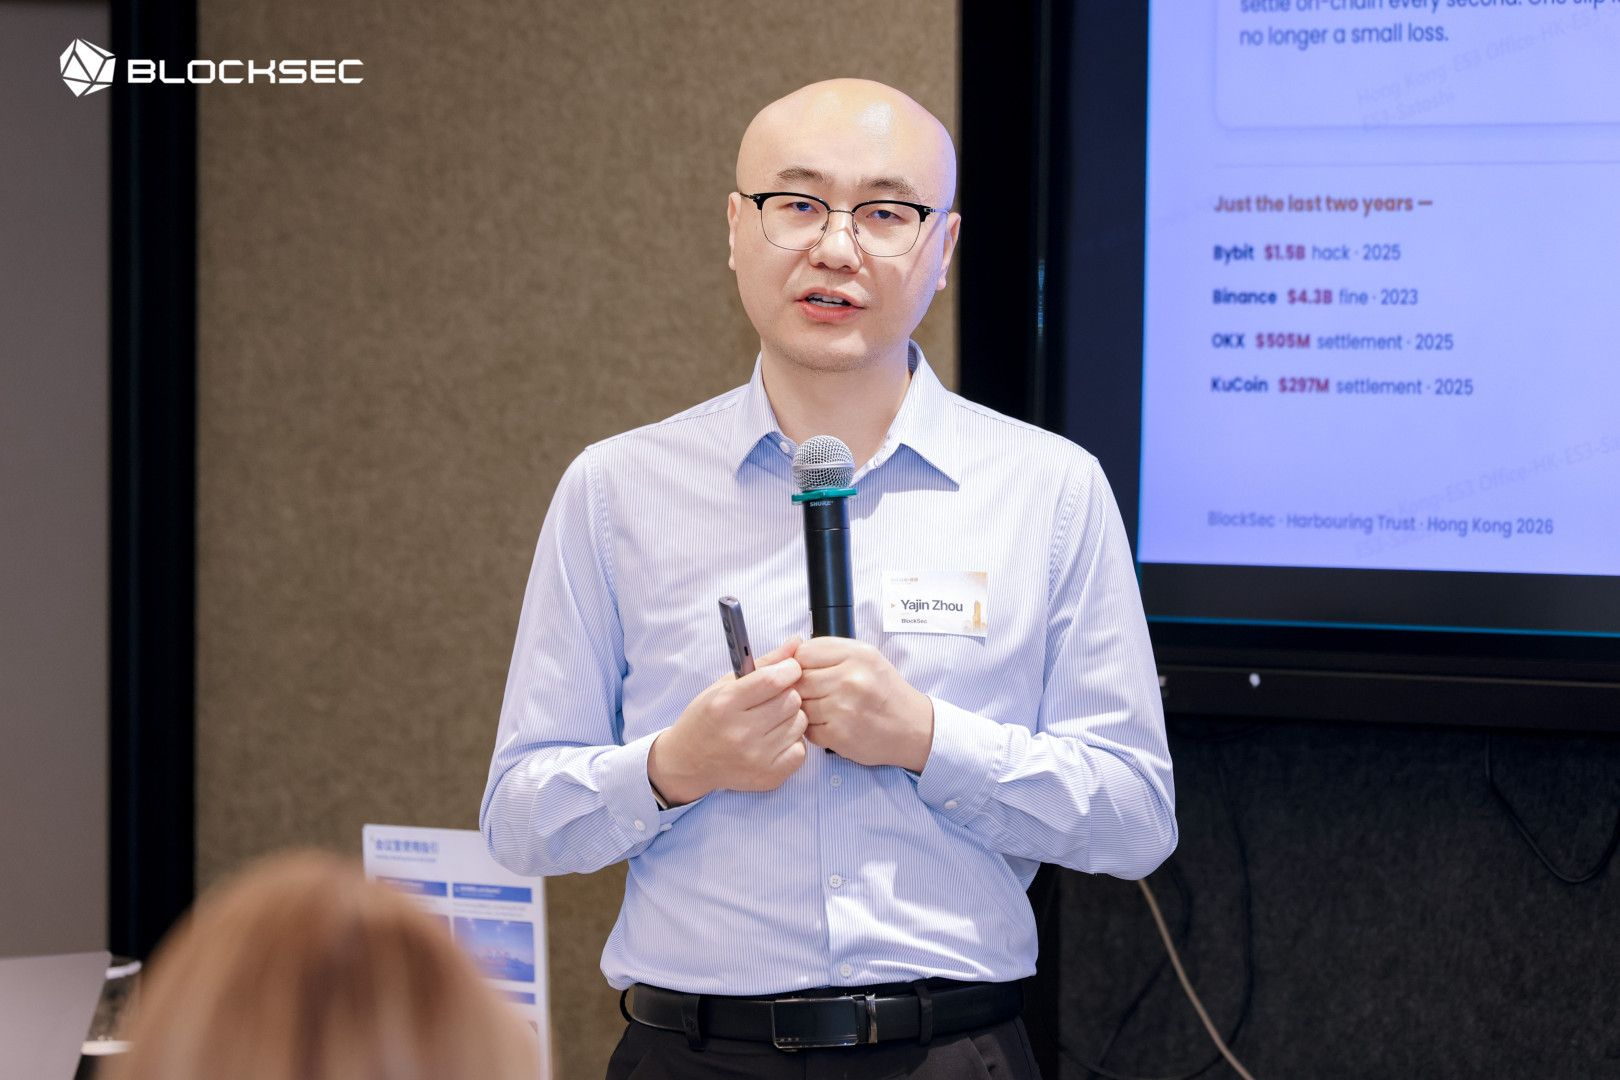
Zhou Yajin, cofondateur de BlockSec et professeur associé à l’Université chinoise de Hong Kong, a présenté une allocution thématique
En tant qu’organisateur, Zhou Yajin, cofondateur de BlockSec et professeur associé à l’Université chinoise de Hong Kong, a présenté une conférence principale intitulée (Sécurité et conformité dans l’institutionnalisation de la crypto).
Il décompose l’institutionnalisation en quatre sens : la blockchain est devenue une infrastructure factuelle de règlement rapide entre institutions financières ; le volume des transactions de nouveaux actifs, comme les stablecoins et les actions on-chain, augmente rapidement ; les acteurs du marché, autrefois essentiellement des « natifs » de la crypto, se sont étendus aux institutions financières traditionnelles ; et l’industrie a quitté l’ère de la croissance sauvage, tandis que les règles de régulation sont devenues progressivement plus claires. Ce qui change avec tout cela, c’est la nature du risque : les attaquants utilisent l’IA pour améliorer de manière significative l’efficacité de l’attaque ; les circuits gris et noirs ont formé un modèle criminel « as-a-service » couvrant l’acquisition de clients, la conversation, la mise en place de sites et le blanchiment d’argent ; les stablecoins sont utilisés comme infrastructure de blanchiment ; et les criminels passent généralement par deux à quatre transferts pour contourner la gestion des risques, alors qu’un système traditionnel anti-blanchiment, qui ne fait qu’une vérification en une étape, est facilement contournable.
Interaction sur place
Les participants ont aussi participé à un quiz sur les connaissances en conformité et ont pris des photos sur site.
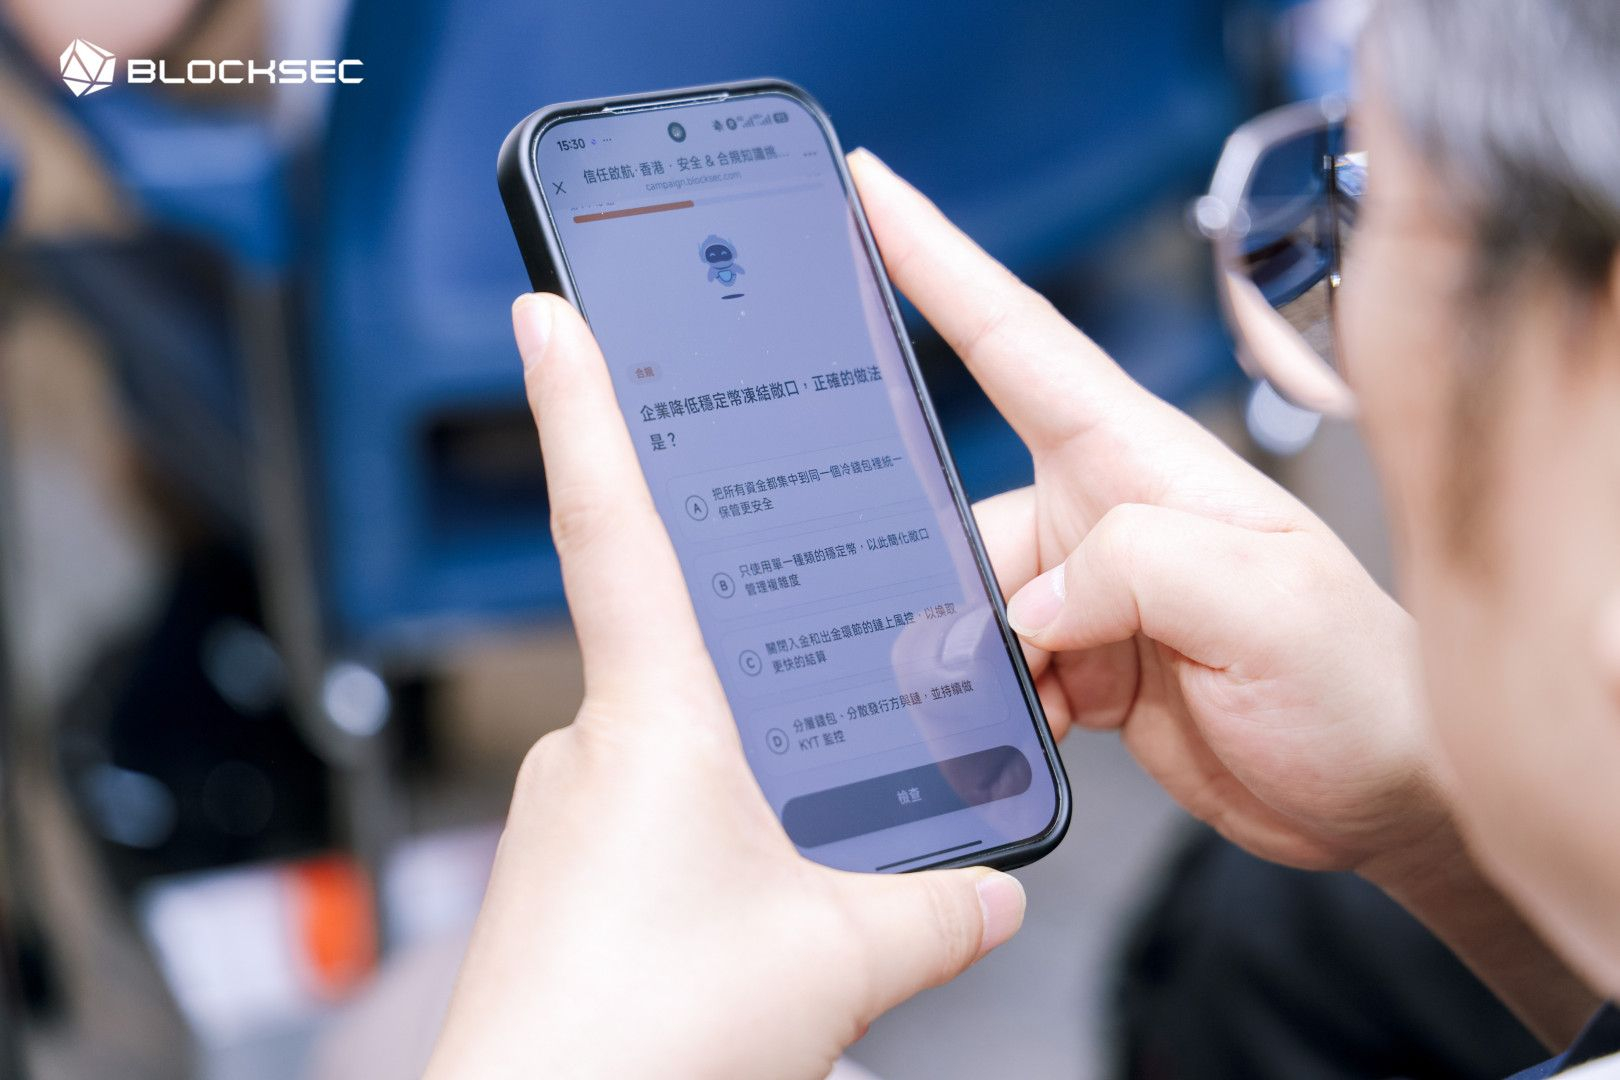
Les invités participent sur place au quiz de connaissances en conformité
Photo de l’ensemble des participants de Lancement de la confiance · Hong Kong
41 questionnaires envoyés avant l’événement : à quoi ressemble la salle d’aujourd’hui
Avant l’événement, nous avons remis à chaque invité un questionnaire de moins de 10 questions, dont 41 ont été renvoyés. Les résultats montrent que la sécurité des fonds et la surveillance continue, les stablecoins et les canaux de paiement multi-pays, ainsi que les politiques réglementaires et les licences arrivent presque en tête. 78 % des invités souhaitent, lors de l’événement, mieux connaître les institutions de paiement et les acteurs des stablecoins. Le questionnaire a aussi collecté 23 questions que les invités souhaitaient le plus poser. Après regroupement par thème, elles ont été présentées de manière anonyme, constituant l’ensemble du contenu de la session « Hot Seat » du jour.
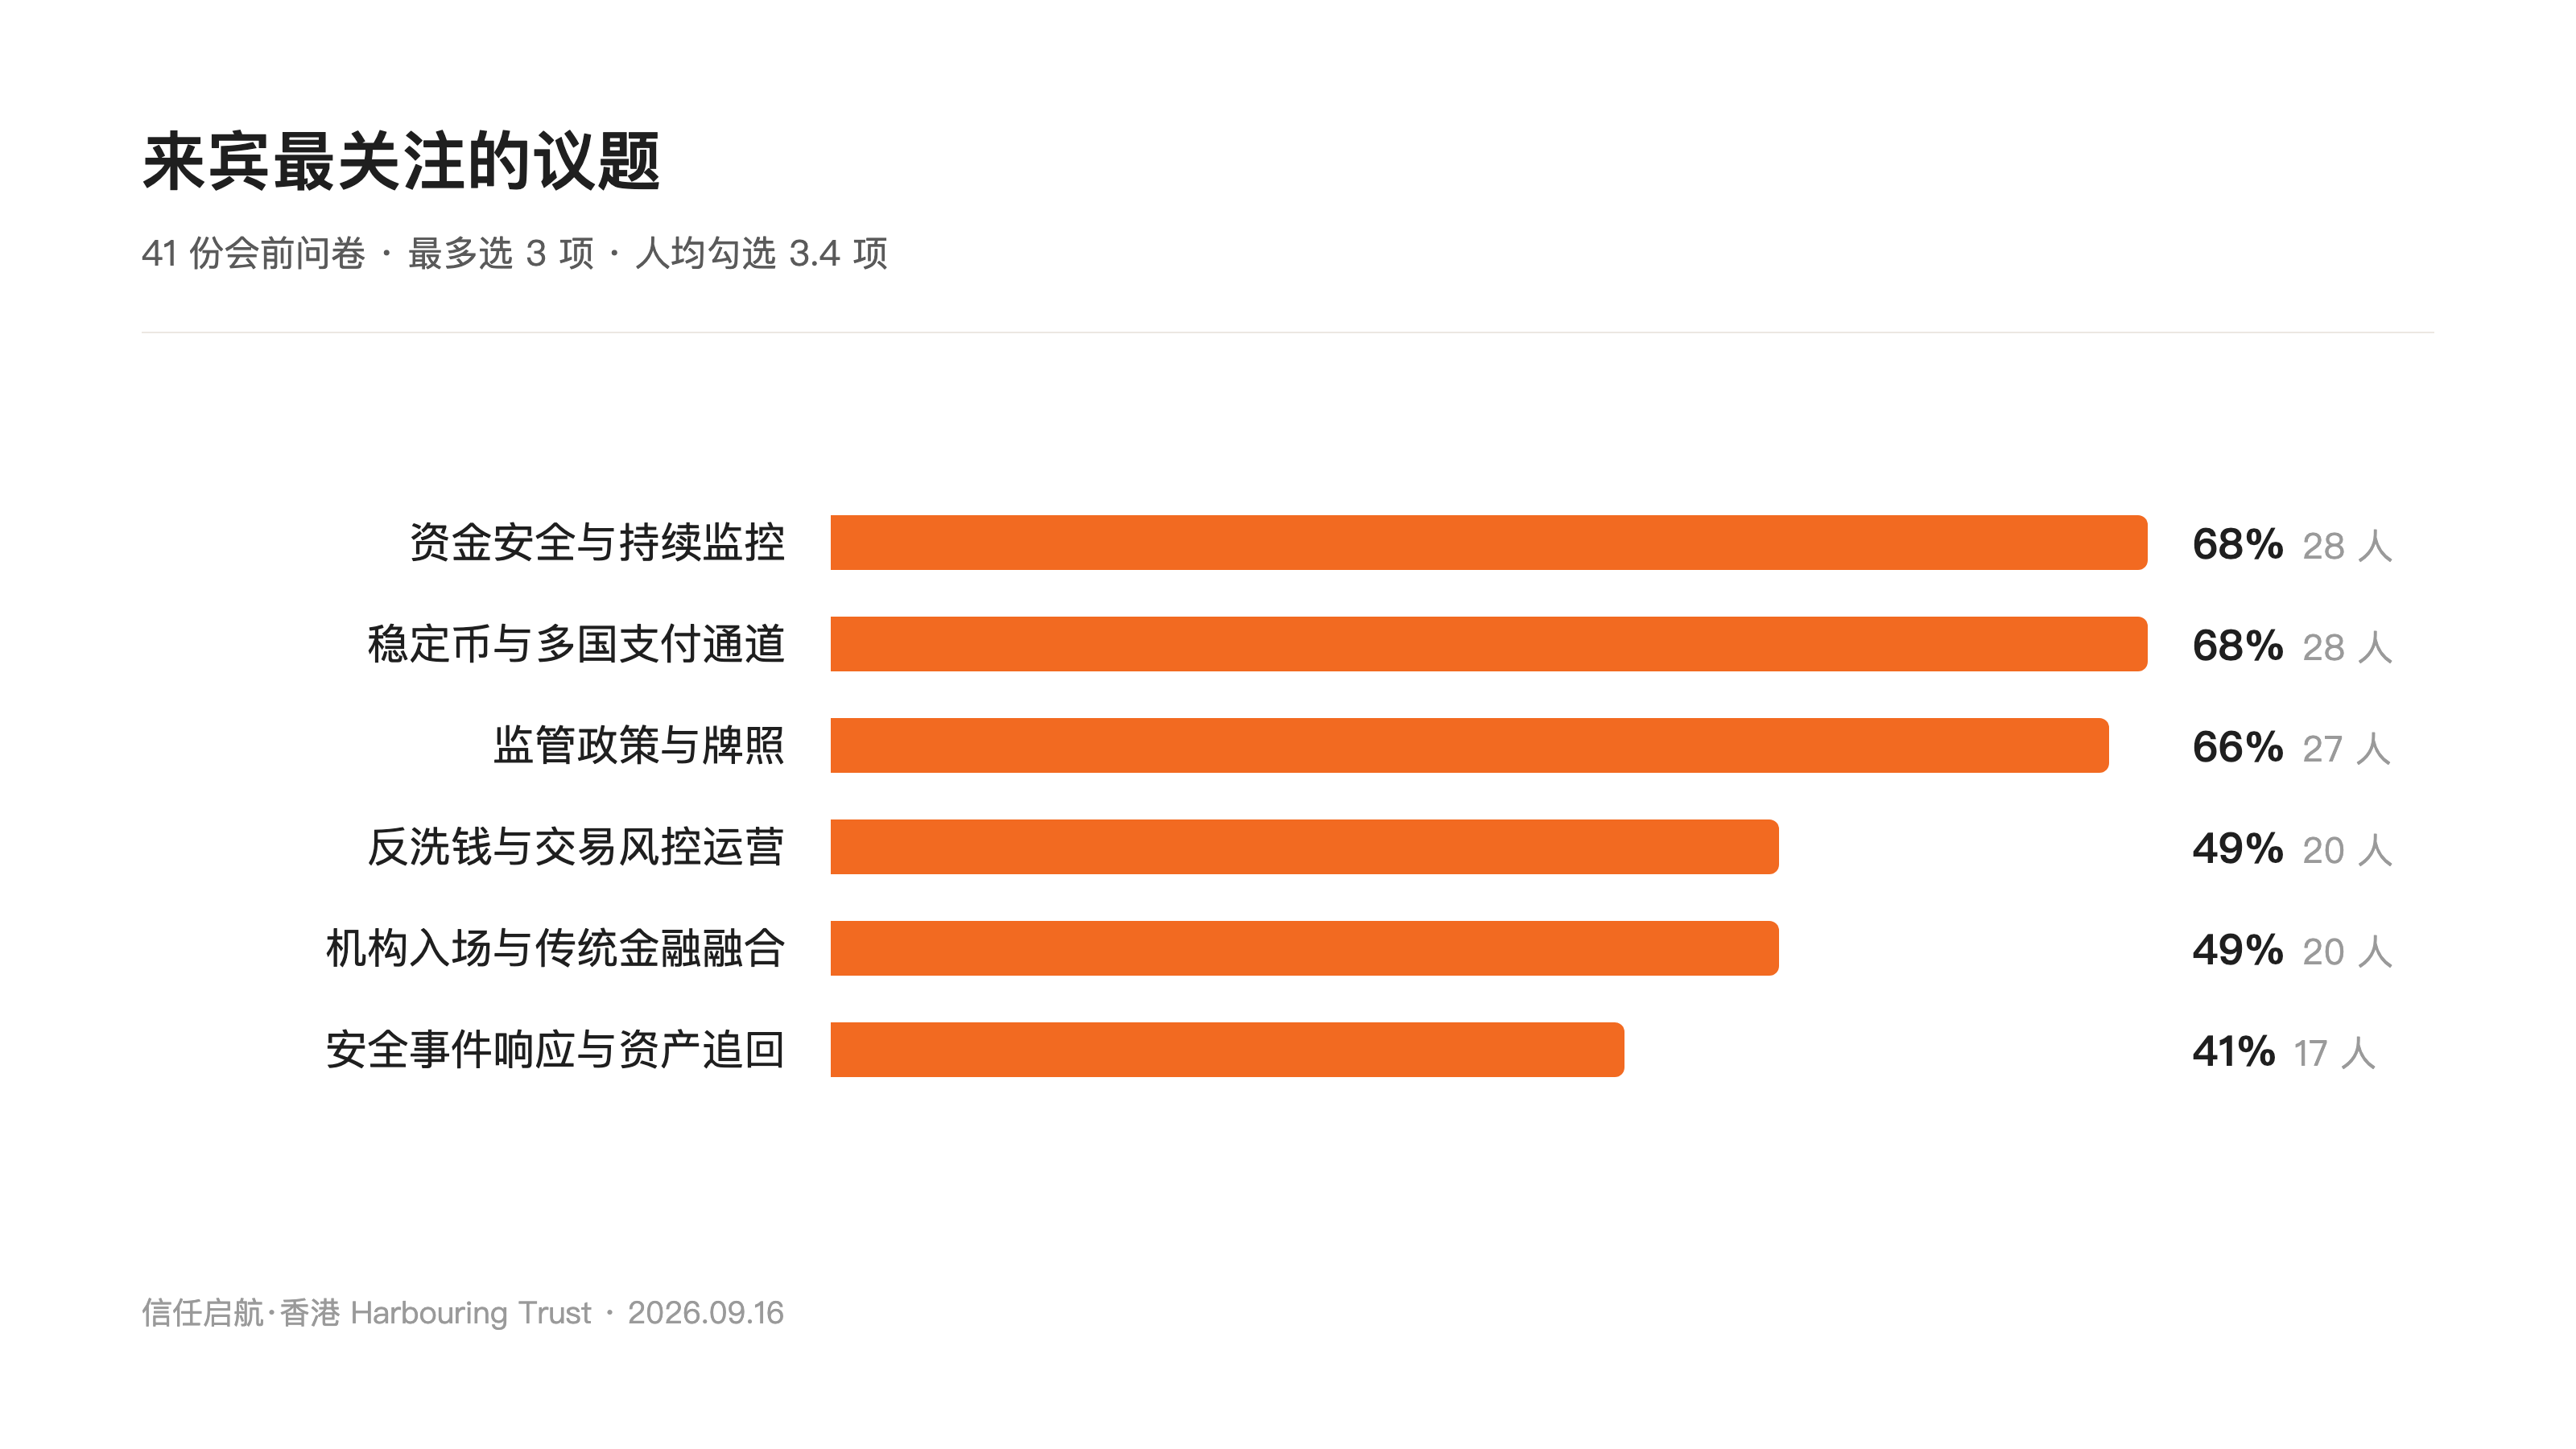
Les sujets qui préoccupent le plus les participants (41 questionnaires envoyés avant l’événement)
Table ronde 1 : limites de la conformité, pratiques opérationnelles et croissance
La table ronde 1 s’est déroulée en cantonais. Une traduction avec sous-titres en temps réel a été assurée sur place. L’échange a été animé par Yanyee He, responsable stratégie de conformité chez BlockSec. Les intervenants étaient Corey Tang, responsable conformité chez PingPong ; Winnie Cheung, directrice de conseil pour l’activité à Hong Kong chez KPMG ; et Kelvin Lo, responsable des affaires commerciales paiement Web3.0 chez LianLian LDC.
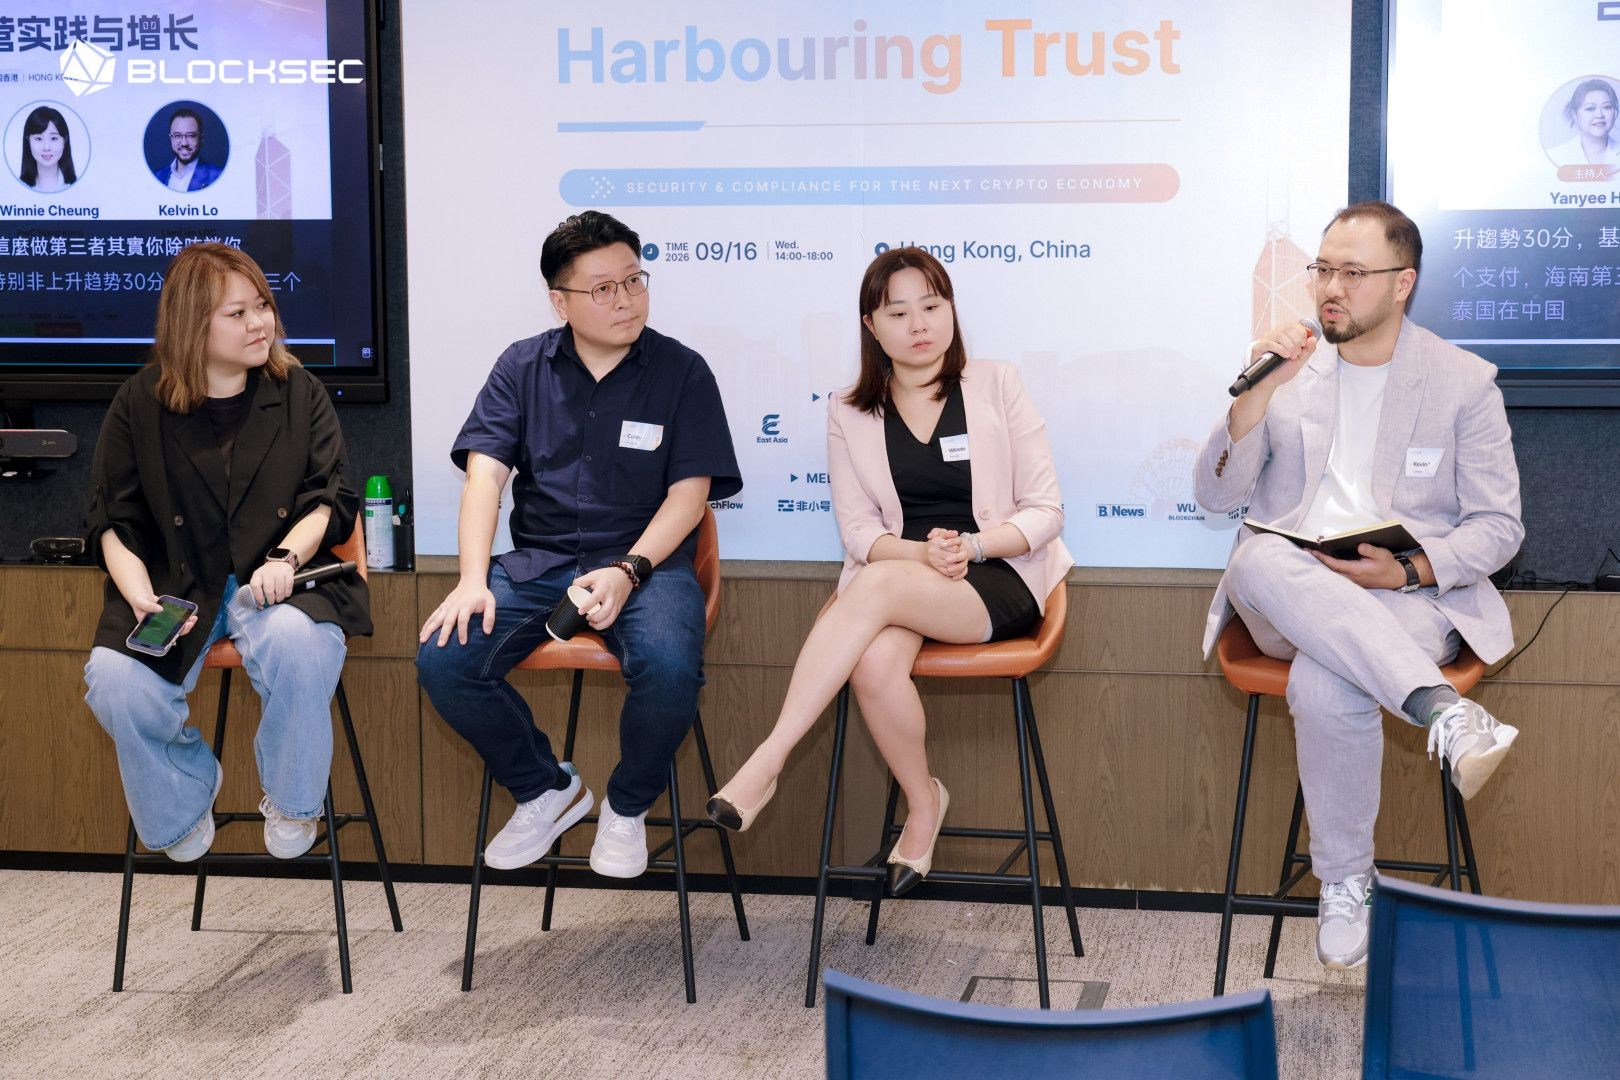
Table ronde 1 : limites de la conformité, pratiques opérationnelles et croissance
Où fixer les limites des compromis en matière de conformité ? Les intervenants ont proposé une méthode d’évaluation en trois dimensions : les exigences strictes de la régulation locale, l’appétit pour le risque de l’entreprise elle-même et la question de savoir si le rendement d’un projet donné permet de couvrir le coût de la conformité. Si l’une des trois conditions n’est pas remplie, l’activité ne devrait pas être menée. Sur le moment d’intervention, le consensus est que la conformité doit être prise en compte dès le début : lors de la phase de lancement du projet, au moment d’ouvrir de nouveaux marchés et lors des premiers échanges avec les clients. Attendre que l’activité soit déjà déployée pour compléter les procédures fait perdre les ressources de toute l’équipe back-end. Concernant enfin la conformité en tant que centre de coûts, le public a reçu une réponse claire en sens inverse : la conformité peut être transformée en avantage marketing. La confiance de l’industrie apporte naturellement des affaires, et peut aussi constituer un rempart concurrentiel. Lorsqu’on s’adresse à des institutions financières traditionnelles, elle devient un avantage différenciant. L’intervenant a également mentionné que, dans le domaine de la conformité Web3 à Hong Kong, il existe encore un manque évident de talents : les candidats ordinaires ont une compréhension insuffisante des règles de régulation de la SFC, tandis que les professionnels « natifs » de la crypto manquent souvent d’une culture de conformité et de gestion des risques.
Table ronde 2 : lignes de défense des risques et collaboration de l’industrie
La deuxième table ronde est animée par Ruby Xu, COO de BlockSec. Les invités comprennent Karry, CEO de Bitget Wallet ; Alan Xin, responsable du contrôle des risques on-chain chez Bybit ; Toya Zhang, vice-présidente exécutive (co-CEO) d’EX.IO GROUP ; et Paolo Chen, Chief Strategy Officer de VDX.
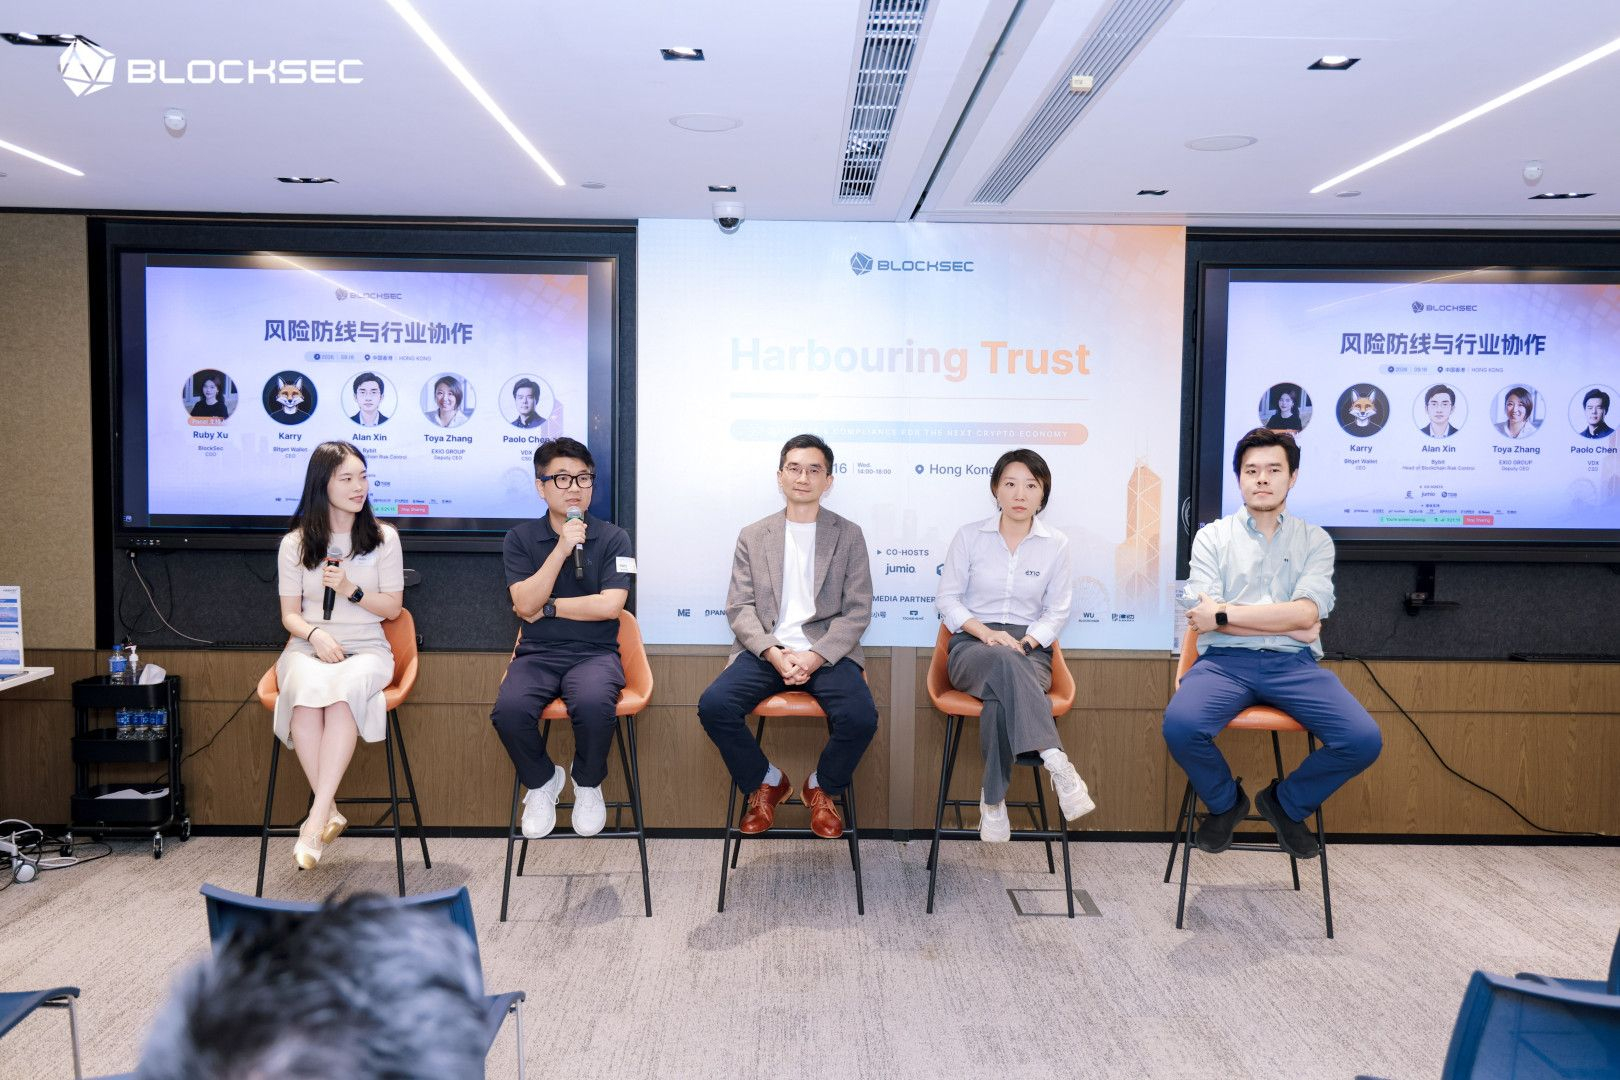
Table ronde 2 : lignes de défense des risques et collaboration de l’industrie
Le témoin invité ayant vécu l’affaire du vol de 1,5 milliard de dollars a reconstitué sur place l’ensemble du processus : des hackers nord-coréens ont compromis l’ordinateur des développeurs du prestataire de services multi-signature ainsi que l’environnement cloud, puis ont altéré la page de transaction pour procéder au vol. Après coup, il s’agit d’un problème de sécurité causé par le risque de chaîne d’approvisionnement. Le système de Bybit, lui, n’a jamais été compromis, et après l’incident, la plateforme a résisté à la pression sans fermer les retraits de fonds (pas de suspension des retraits) ; elle a publié en direct, auprès de la communauté, toutes les informations pertinentes, regagnant rapidement la confiance des utilisateurs et de l’industrie, permettant un rétablissement rapide de l’activité. À ce jour, l’affaire fait l’objet de poursuites et d’un dépôt de dossier aux États-Unis, et la récupération des fonds se déroule de manière ordonnée. Cet événement a aussi amené l’industrie à accorder davantage d’attention au problème « multi-signature : ce qu’on voit est ce qu’on signe » et à la prévention des risques liés aux chaînes d’approvisionnement externes.
Lors de l’équilibre entre les itérations produit et la sécurité, l’événement a aussi dissipé une idée fausse courante : un ancien système qui n’est pas mis à jour depuis longtemps n’est pas plus sûr, au contraire, il devient plus facile pour l’IA d’en balayer les failles. Une approche possible consiste à permettre à l’équipe sécurité de rester indépendante et d’avoir l’autorité d’arrêter n’importe quelle publication de produit ; à faire participer en amont l’équipe à l’évaluation des revues de conception produit ; et à mettre en place en interne un red team assisté par l’IA, pour des actions offensives et défensives proactives. Concernant la mise en œuvre : pour les paiements via wallet, le prestataire s’occupe de la sécurité on-chain et du contrôle des risques KYT, et la partie fiat (monnaie fiduciaire) est réalisée en collaboration avec des institutions agréées locales via le KYC. Pour la RWA, elle prolonge encore les jetons cotés sur le marché boursier américain vers le capital-investissement. En mai de cette année, la plateforme agréée d’échange d’actifs virtuels (VATP) à Hong Kong EX.IO a annoncé avoir achevé avec succès l’inscription et la distribution d’un produit tokenisé de type DR (dépositaire de certificats de dépôt) adossé à des actions de SpaceX, en constituant la première opération réglementaire de cette nature en Asie. Enfin, l’exigence centrale des institutions financières traditionnelles qui entrent sur le marché est de conserver la clientèle existante : en complétant les capacités en systèmes, en conformité et en liquidité via un prestataire tiers, il n’est pas nécessaire de construire une infrastructure complète de bout en bout.
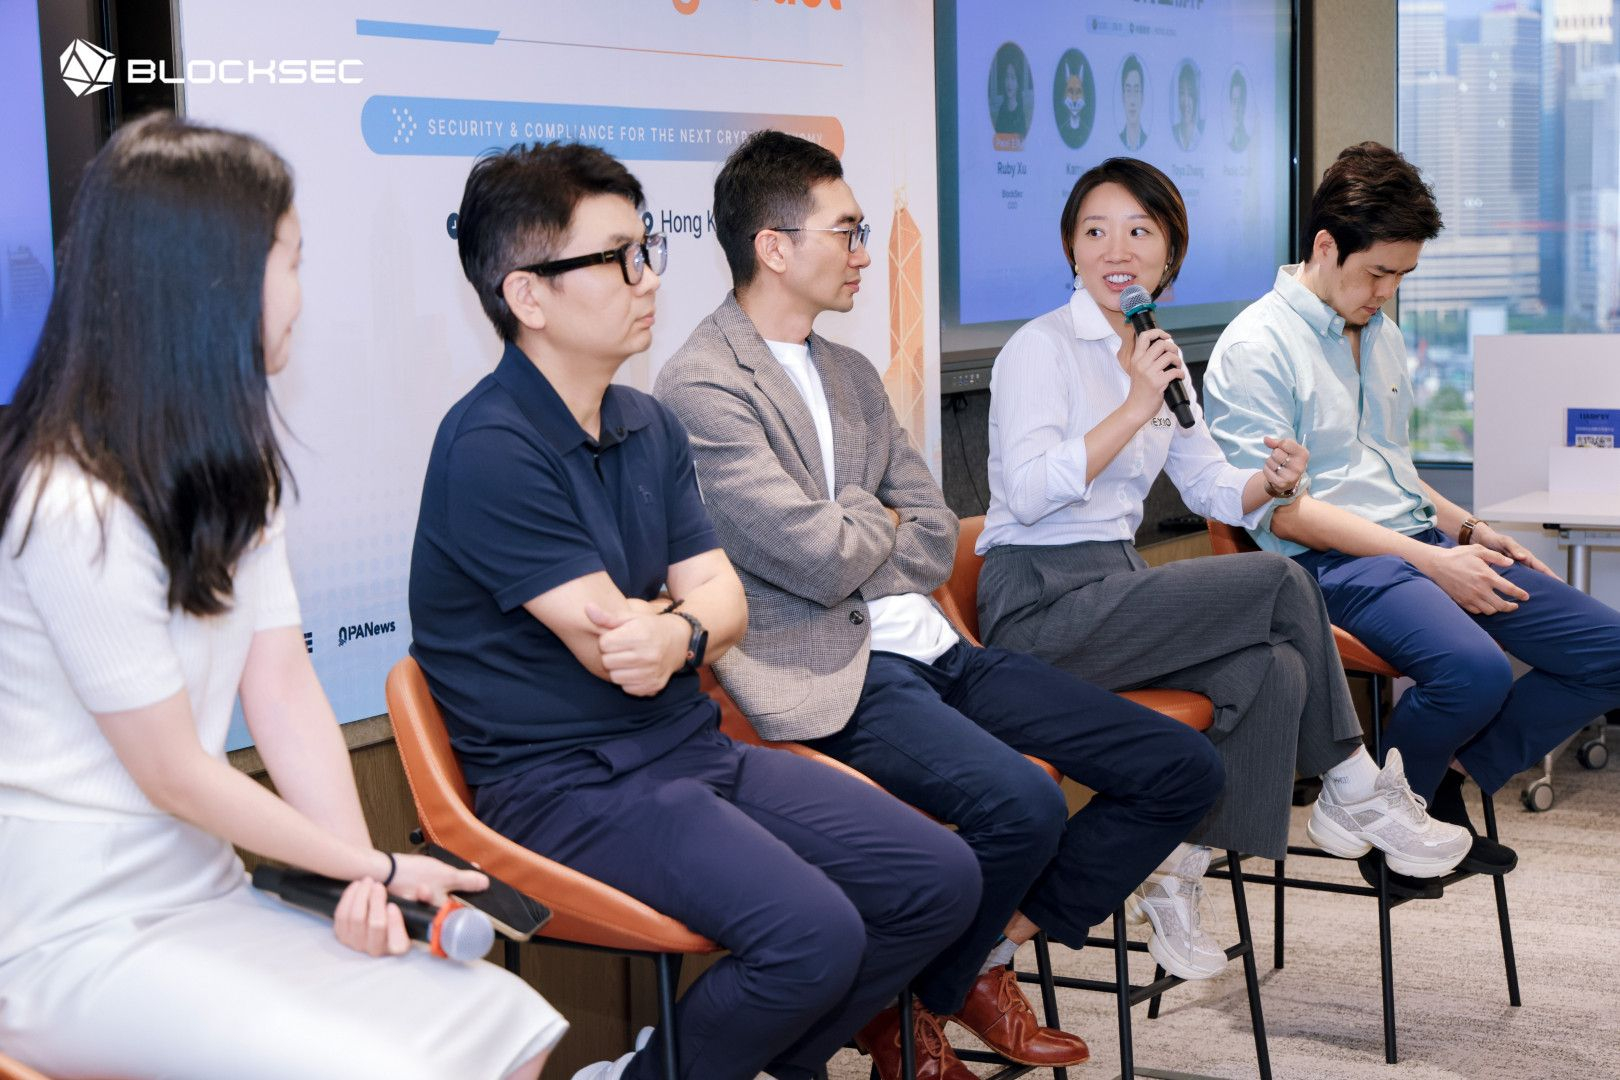
Table ronde 2 sur place
Conclusion
Merci à East Asia, Jumio et TiDB pour leur soutien à cet événement. Et merci également à chaque invité présent. BlockSec continuera à approfondir et à solidifier ses capacités en audit de sécurité, détection des attaques, traçage des fonds et conformité, afin d’établir avec les autorités de régulation, les institutions financières et les partenaires de l’industrie une base solide de sécurité et de conformité pour le processus d’institutionnalisation de l’économie crypto.
Concernant le contexte de cet événement et la définition de l’ordre du jour, vous pouvez vous référer à la publication que nous avions faite précédemment (Annonce de l’événement | Lancement de la confiance · Hong Kong : échange à huis clos du 16 septembre).