Encore une affaire de “clé privée non protégée, actifs disparus”.
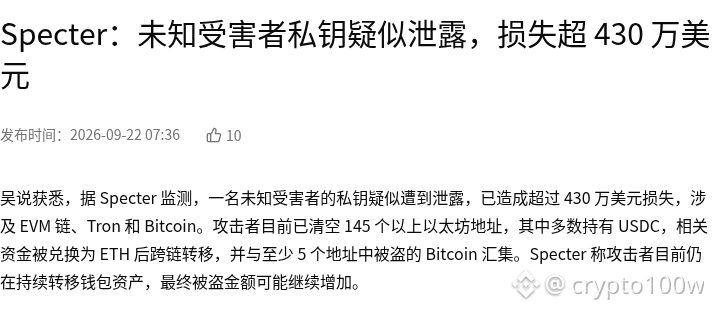
D’après Wu, qui cite les données de Specter, une victime inconnue aurait subi une perte présumée de plus de 4,3 millions de dollars à la suite d’une fuite de clé privée, impliquant des chaînes EVM, Tron et Bitcoin. L’attaquant a vidé plus de 145 adresses Ethereum ; la plupart des adresses détenaient des USDC. Les fonds concernés ont été convertis en ETH, puis transférés via un pont inter-chaînes, et ont ensuite été regroupés avec des Bitcoin volés sur au moins cinq adresses.
Au cœur de ce type de risque, ce n’est pas la hausse ou la baisse d’un jeton isolé, mais la gestion des clés privées, des phrases de récupération (seed) et des actifs multi-chaînes. Un constat : plus les autorisations des anciens portefeuilles, les sauvegardes de hot wallets et les habitudes de stockage cloud sont laxistes, plus la surface d’exposition est grande. Un autre constat : si les montants importants ne sont pas isolés en stockage froid, et si la diversification inter-chaînes ne suffit pas à contrer, alors elle ne peut pas non plus empêcher un balayage automatisé de fonds.
Vous avez plutôt tendance à commencer par vérifier les autorisations des anciens portefeuilles, ou bien à migrer d’abord les gros montants vers de nouvelles adresses pour les stocker en froid ?
Image 1 : perte due à une fuite de clé privée inconnue, plus de 4,3 millions de dollars · capture partielle de la page source
Source de l’image : https://www.wublock123.com/news/specter-private-key-leak-victim-loss-4-3m-usd-68769
D’après Wu, qui cite les données de Specter, une victime inconnue aurait subi une perte présumée de plus de 4,3 millions de dollars à la suite d’une fuite de clé privée, impliquant des chaînes EVM, Tron et Bitcoin. L’attaquant a vidé plus de 145 adresses Ethereum ; la plupart des adresses détenaient des USDC. Les fonds concernés ont été convertis en ETH, puis transférés via un pont inter-chaînes, et ont ensuite été regroupés avec des Bitcoin volés sur au moins cinq adresses.
Au cœur de ce type de risque, ce n’est pas la hausse ou la baisse d’un jeton isolé, mais la gestion des clés privées, des phrases de récupération (seed) et des actifs multi-chaînes. Un constat : plus les autorisations des anciens portefeuilles, les sauvegardes de hot wallets et les habitudes de stockage cloud sont laxistes, plus la surface d’exposition est grande. Un autre constat : si les montants importants ne sont pas isolés en stockage froid, et si la diversification inter-chaînes ne suffit pas à contrer, alors elle ne peut pas non plus empêcher un balayage automatisé de fonds.
Vous avez plutôt tendance à commencer par vérifier les autorisations des anciens portefeuilles, ou bien à migrer d’abord les gros montants vers de nouvelles adresses pour les stocker en froid ?
Image 1 : perte due à une fuite de clé privée inconnue, plus de 4,3 millions de dollars · capture partielle de la page source
Source de l’image : https://www.wublock123.com/news/specter-private-key-leak-victim-loss-4-3m-usd-68769