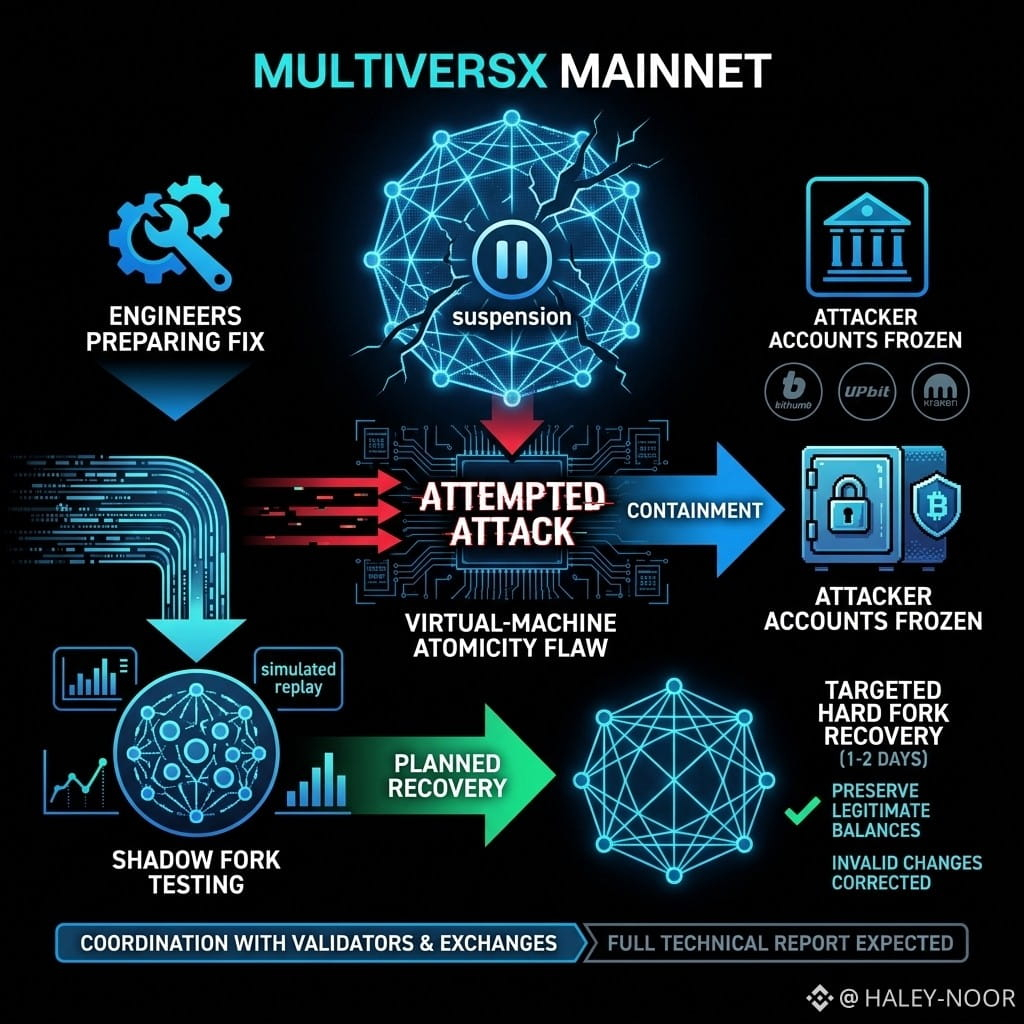

MultiversX a suspendu son réseau principal le 20 septembre 2026, après avoir confirmé qu’un attaquant avait tenté d’exploiter une faille d’atomicité au niveau d’une machine virtuelle ayant provoqué des changements d’état invalides en chaîne, d’après PANews et TechFlow. Pour éviter d’autres dommages, le réseau a totalement stoppé la production de blocs. L’incident est survenu peu de temps après que MultiversX a activé sa mise à niveau Supernova, qui a réduit le temps de bloc ciblé de six secondes à 600 millisecondes.
L’équipe a indiqué que l’attaque a depuis été contenue : les comptes de l’attaquant ont été identifiés et gelés grâce à une coordination avec de grandes plateformes d’échange, selon ETHNews. Des ingénieurs ont préparé un correctif et le testent dans un shadow fork — une copie isolée du réseau en production utilisée pour rejouer l’historique réel du mainnet et confirmer que le correctif fonctionne avant qu’il ne touche aux fonds réels des utilisateurs.
Plutôt qu’un simple rollback, MultiversX évalue un plan de récupération ciblé visant à préserver l’historique des transactions légitimes et les soldes des utilisateurs tout en ne corrigeant que les changements invalides liés à l’exploitation, d’après Coindoo. Le correctif devrait être déployé dans un délai d’un à deux jours, en coordination avec les validateurs et les échanges. En attendant, Bithumb, Upbit et Kraken ont restreint les transferts d’EGLD, et un rapport technique complet est attendu une fois l’enquête terminée.
$ZETA
$MUBARAK
$BTC
#MultiversXPlansHardForkRecovery
L’équipe a indiqué que l’attaque a depuis été contenue : les comptes de l’attaquant ont été identifiés et gelés grâce à une coordination avec de grandes plateformes d’échange, selon ETHNews. Des ingénieurs ont préparé un correctif et le testent dans un shadow fork — une copie isolée du réseau en production utilisée pour rejouer l’historique réel du mainnet et confirmer que le correctif fonctionne avant qu’il ne touche aux fonds réels des utilisateurs.
Plutôt qu’un simple rollback, MultiversX évalue un plan de récupération ciblé visant à préserver l’historique des transactions légitimes et les soldes des utilisateurs tout en ne corrigeant que les changements invalides liés à l’exploitation, d’après Coindoo. Le correctif devrait être déployé dans un délai d’un à deux jours, en coordination avec les validateurs et les échanges. En attendant, Bithumb, Upbit et Kraken ont restreint les transferts d’EGLD, et un rapport technique complet est attendu une fois l’enquête terminée.
$ZETA
$MUBARAK
$BTC
#MultiversXPlansHardForkRecovery