
$ETH L’illusion de l’opportunité en or : comment un groupe appelé « Waterploom » a-t-il infiltré les esprits et les appareils des chercheurs d’emploi dans le secteur des cryptomonnaies ?
Dans un monde où le rythme du progrès technologique s’accélère, beaucoup aspirent à obtenir une opportunité d’emploi à distance prestigieuse, notamment dans les domaines de la programmation, du développement, de l’intelligence artificielle et des technologies de la blockchain. Mais que se passerait-il si cette « opportunité en or » n’était qu’une appât parfaitement élaboré pour voler vos actifs numériques ?$BTC
Récemment, le monde numérique a vu l’une des campagnes de phishing les plus intelligentes et les plus dangereuses : menée par un groupe de pirates nord-coréens connu sous le nom de « Waterbloom », également appelé dans les milieux de la sécurité « Contagious Interview ». Ce groupe n’a pas misé sur des failles logicielles complexes pour compromettre les systèmes ; il s’est plutôt attaqué au maillon le plus faible, toujours : l’être humain.
Démontage de l’attaque : comment les victimes sont-elles repérées ?
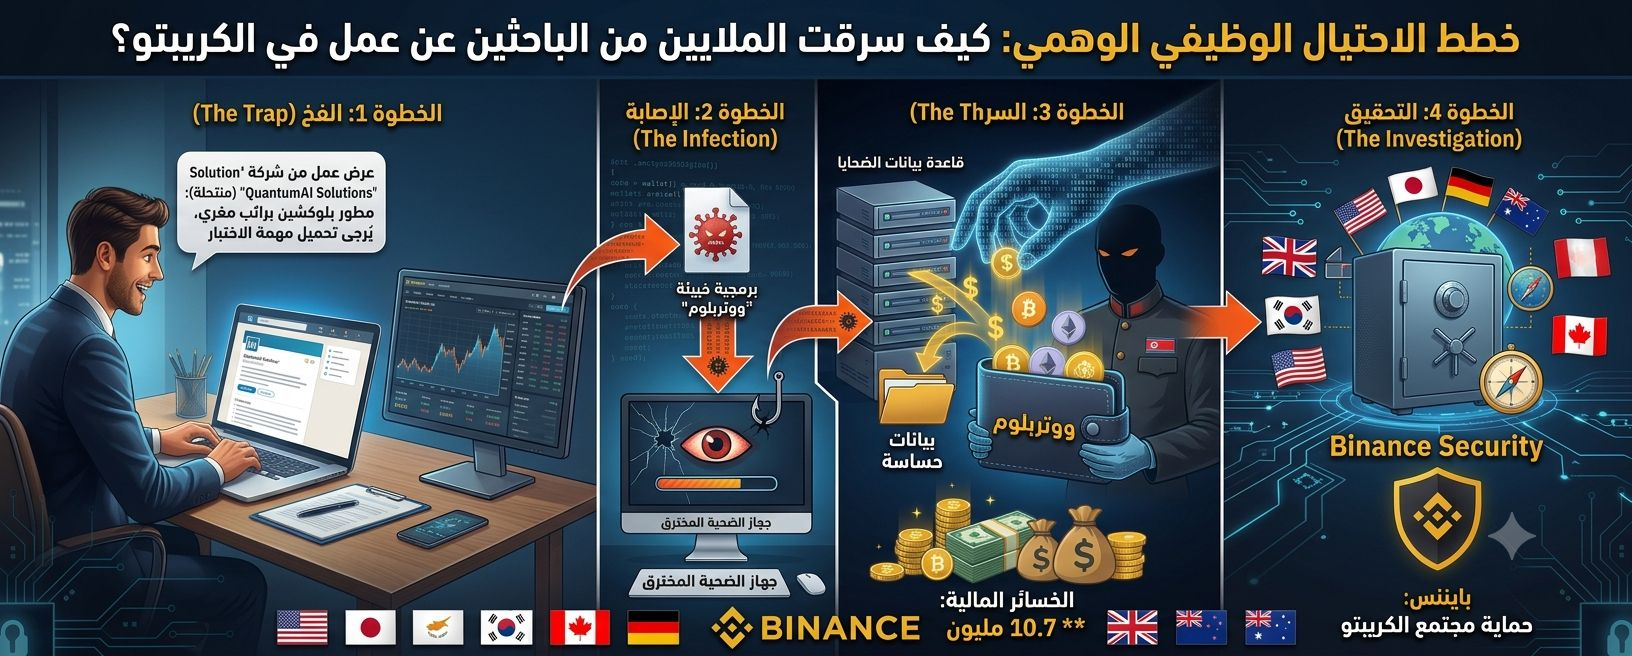
Le processus commence par une phase de « ingénierie sociale », soigneusement conçue. Les pirates créent des comptes fictifs, très professionnels, qui se font passer pour des responsables du recrutement (Recruiters) travaillant pour des entreprises légitimes et bien connues dans les secteurs des crypto-monnaies et de l’intelligence artificielle.
Les étapes du piège se déroulent comme suit :
Premier contact : le faux « responsable du recrutement » contacte la victime via des plateformes professionnelles d’emploi ou des applications de messagerie, en proposant d’emblée une offre d’emploi alléchante pour travailler à distance, avec un salaire concurrentiel.
Construire la confiance : des entretiens fictifs ou des échanges de messages professionnels sont menés afin de créer un environnement qui semble absolument naturel, éliminant ainsi tout doute chez la personne candidate.
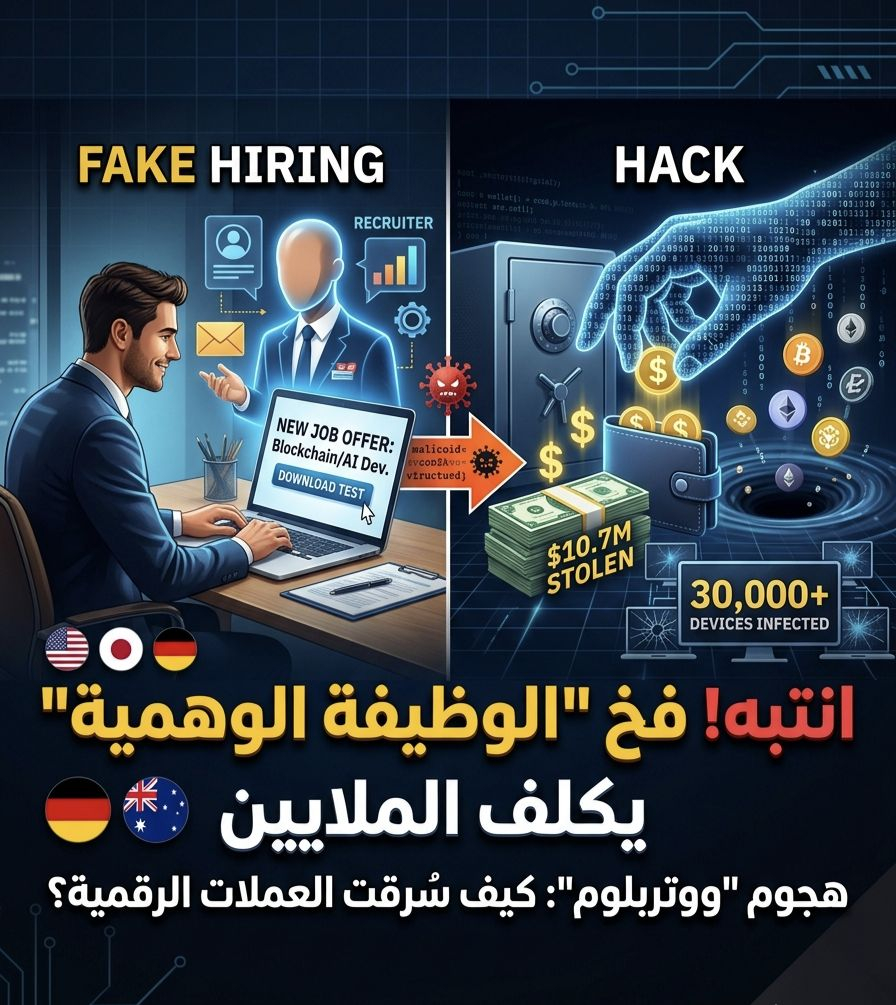
Le coup de grâce (chargement du logiciel malveillant) : on demande à la victime de charger un fichier précis dans le cadre du processus de recrutement. Ce fichier peut être un « test de programmation » (Coding Test), une application d’appels vidéo, ou encore un PDF contenant les détails du contrat. Une fois le fichier téléchargé et ouvert, des logiciels malveillants s’installent discrètement en arrière-plan sur l’appareil.
La psychologie du piège : pourquoi cette méthode fonctionne-t-elle ?
Comprendre la dynamique du marché et la psychologie des personnes qui y participent, c’est ce qui rend ces attaques dévastatrices. Les pirates ne visent pas seulement les appareils : ils manipulent aussi l’état psychologique de la victime :
Exploiter la passion et l’ambition : les personnes qui cherchent un emploi dans les domaines du développement et de la programmation sont souvent en veille permanente d’opportunités exceptionnelles. L’offre séduisante désactive la pensée critique et stimule l’envie d’accomplir les tâches demandées rapidement pour sécuriser le poste.
Autorité de la fonction : se faire passer pour de grandes entreprises donne aux pirates une « autorité » psychologique qui pousse la victime à obéir aux instructions (par exemple télécharger des logiciels non fiables) sans poser trop de questions.
Bilan du désastre : des chiffres et des pertes considérables.
Cette campagne n’était pas une simple tentative passagère, mais une opération vaste et coordonnée, d’une ampleur inquiétante. D’après des rapports conjoints des autorités de sécurité aux États-Unis, au Japon, en Allemagne et en Australie, la campagne « Waterbloom » a abouti à :
Atteinte de plus de 30 000 appareils dans le monde, ce qui montre l’ampleur de la cible.
Vol d’au moins 10,7 millions de dollars en crypto-monnaies, ainsi que du prélèvement de données sensibles qui pourraient être utilisées dans de futures attaques ou vendues sur le marché noir.
Comment protéger vos actifs et votre carrière ?
Dans un environnement Web3, il n’existe pas d’entité centralisée capable de compenser vos pertes si votre portefeuille est compromis. Ainsi, la protection proactive est le seul rempart :
Contrôle total des appareils : la règle d’or est de ne pas utiliser l’appareil sur lequel vous conservez vos portefeuilles numériques ou à partir duquel vous effectuez vos opérations de trading, pour d’autres activités comme la navigation sur Internet public ou le téléchargement de fichiers de tests fonctionnels.
Vérification indépendante : si un responsable du recrutement vous contacte, ne vous fiez pas aux liens qu’il vous envoie. Allez vous-même sur le site officiel de l’entreprise, vérifiez qu’un poste est bien à pourvoir, puis contactez l’entreprise via ses canaux officiels afin de confirmer l’identité de la personne.
Méfiez-vous des fichiers exécutables : les entreprises légitimes ne vous demandent jamais de télécharger des logiciels inconnus ou des fichiers exécutables (comme des .exe) pour réaliser des tests de recrutement. Aujourd’hui, les tests de programmation se font le plus souvent via des plateformes cloud sûres et bien connues.
L’évolution des techniques de piratage exige une évolution parallèle de la sensibilisation à la sécurité. Les grandes opportunités existent déjà, mais elles ne vous demandent pas de sacrifier votre sécurité numérique comme condition pour les obtenir.
Pensez-vous que les plateformes professionnelles d’emploi portent une part de responsabilité dans le fait de permettre à ces comptes fictifs d’agir librement ?
#BuffettStepsDownAsBerkshireChairman
#SolanaCutsTargetSlotTimeTo250ms
#ECBStartsBlockchainEuroSettlement
#BOJRaisesRatesTo31YearHigh
$BNB
