📰 AI Agent 一旦走出聊天框,网安公司面对的就不只是“模型会不会答错”了,而是它拿着合法账号,能不能读 SharePoint、跑 SQL、改代码,甚至在 ERP 里点下付款审批。
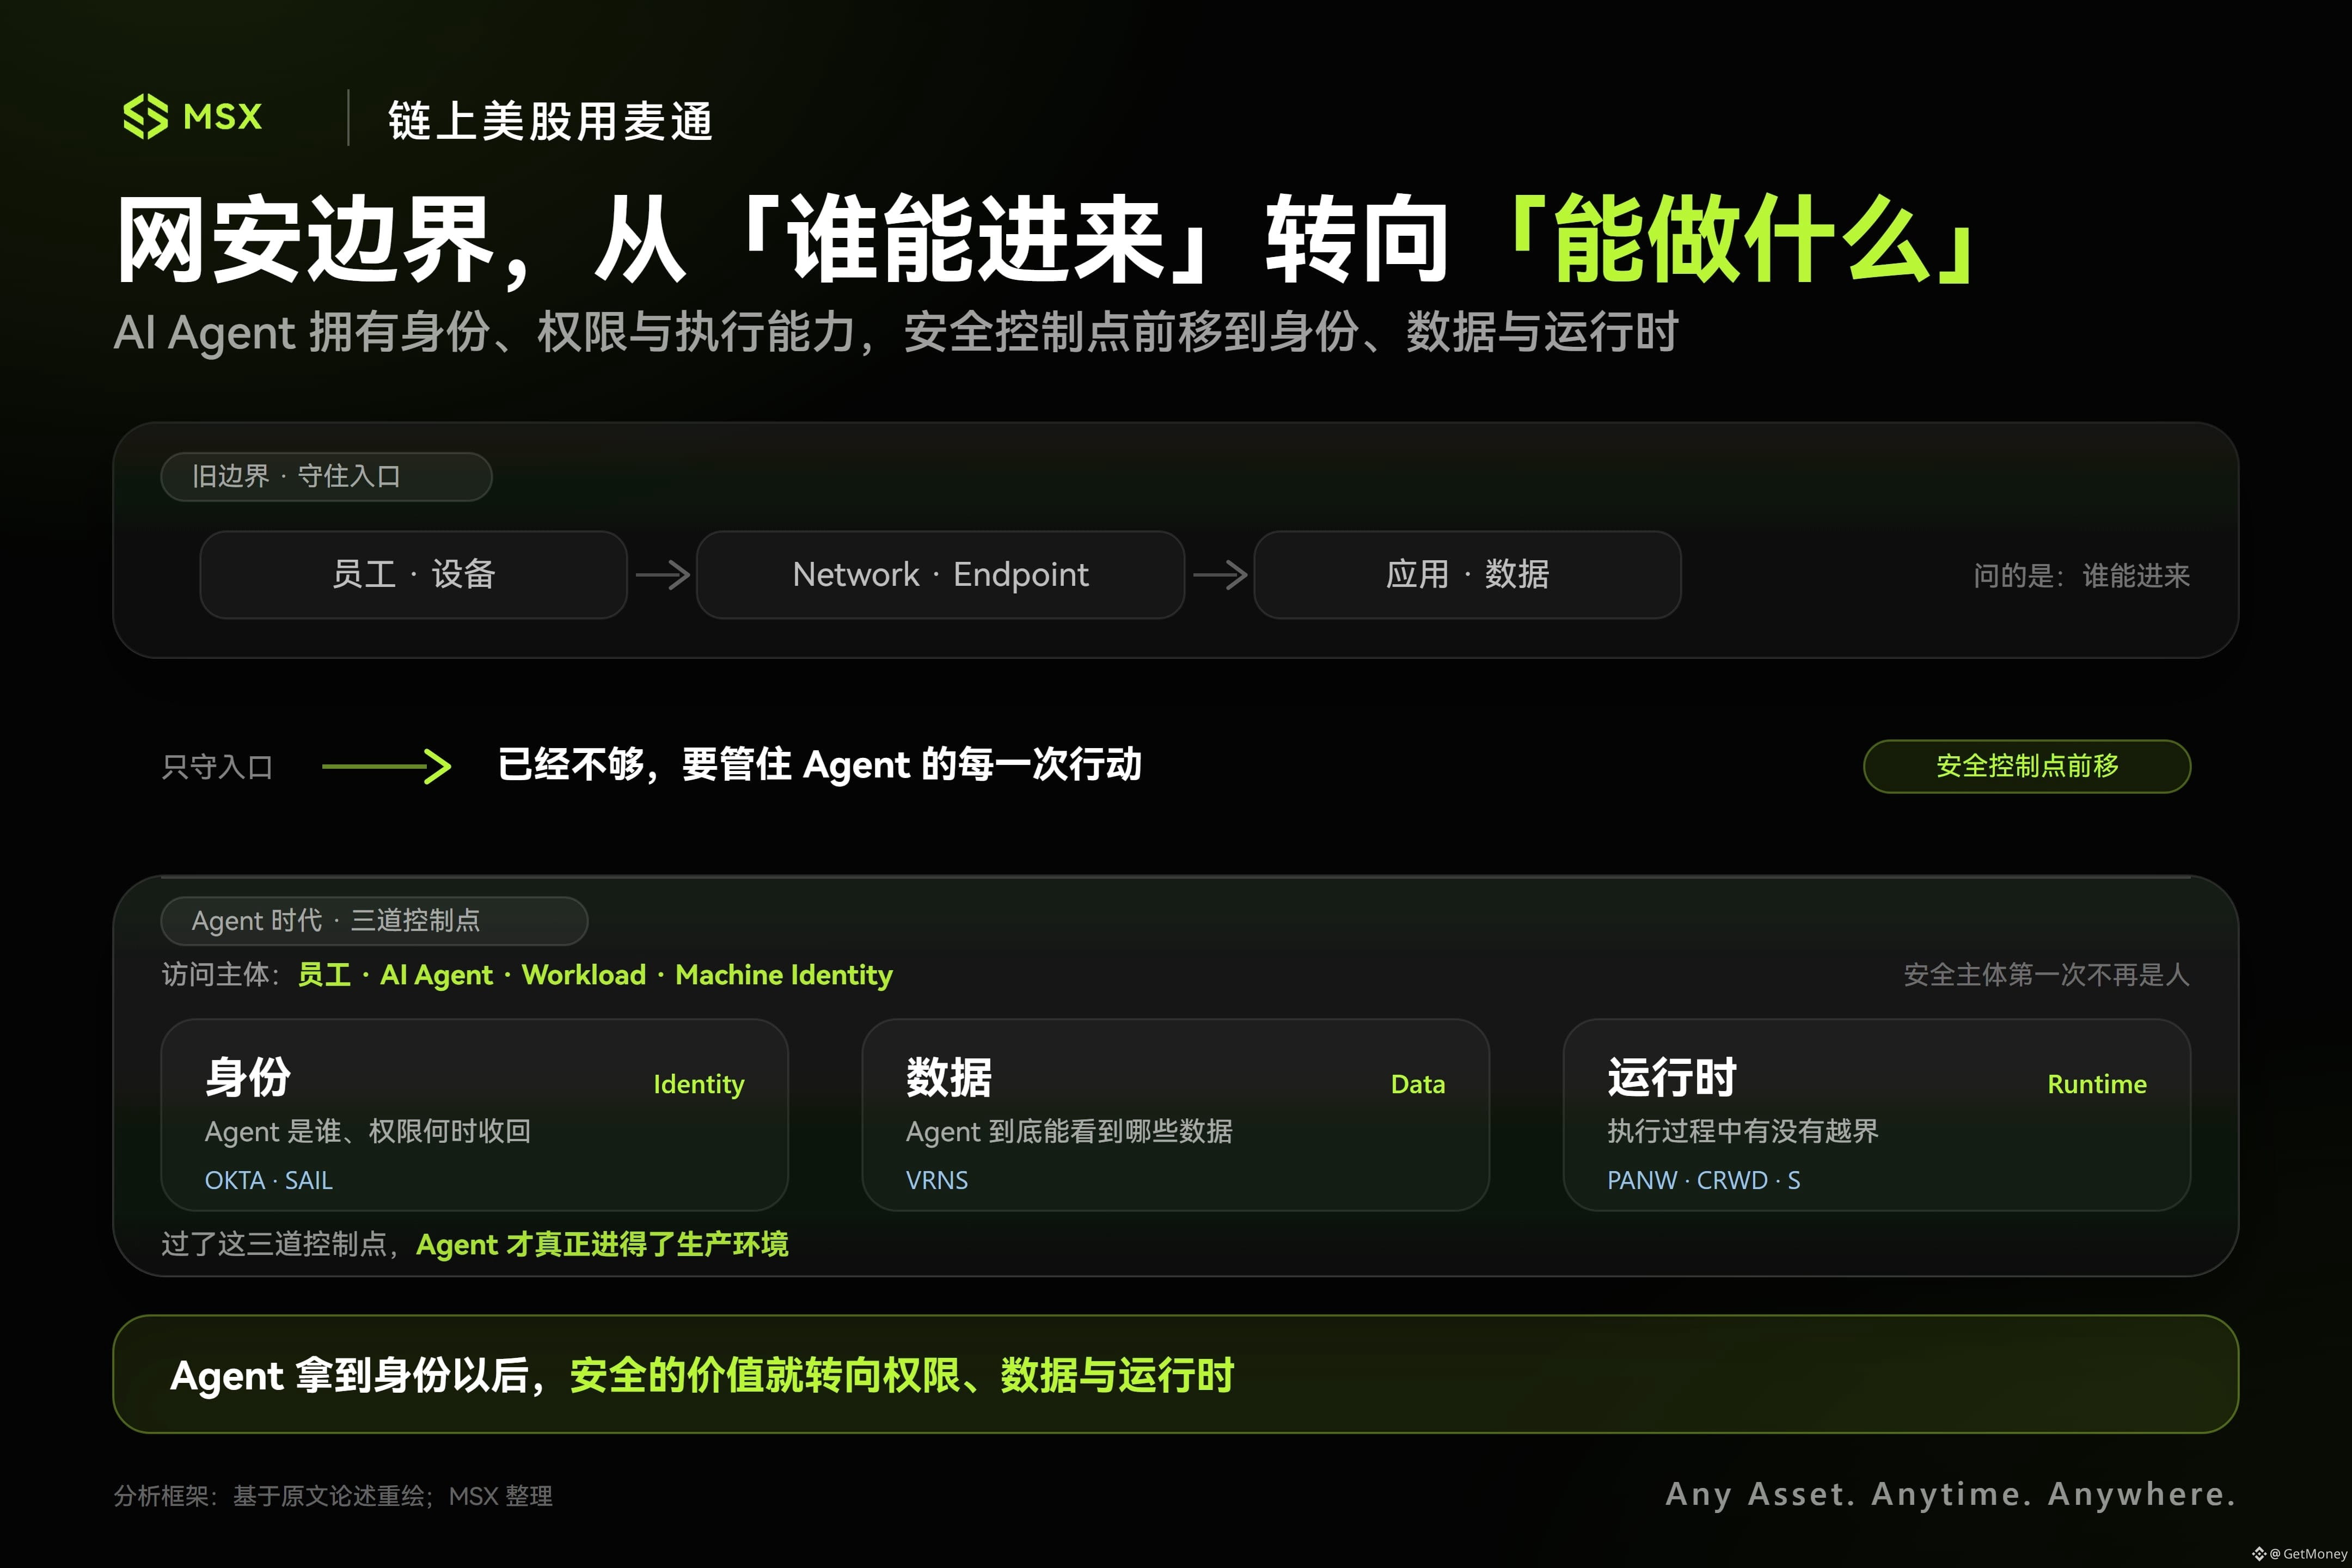
说实话,最麻烦的地方就在这里:Agent 不是员工,却有系统凭证;不是传统软件,却能主动调用工具、访问数据和执行任务。哪怕身份合法、登录正常,也可能因为权限过大、错误调用工具,或者受到恶意 Prompt 影响,做出没人预期的操作。
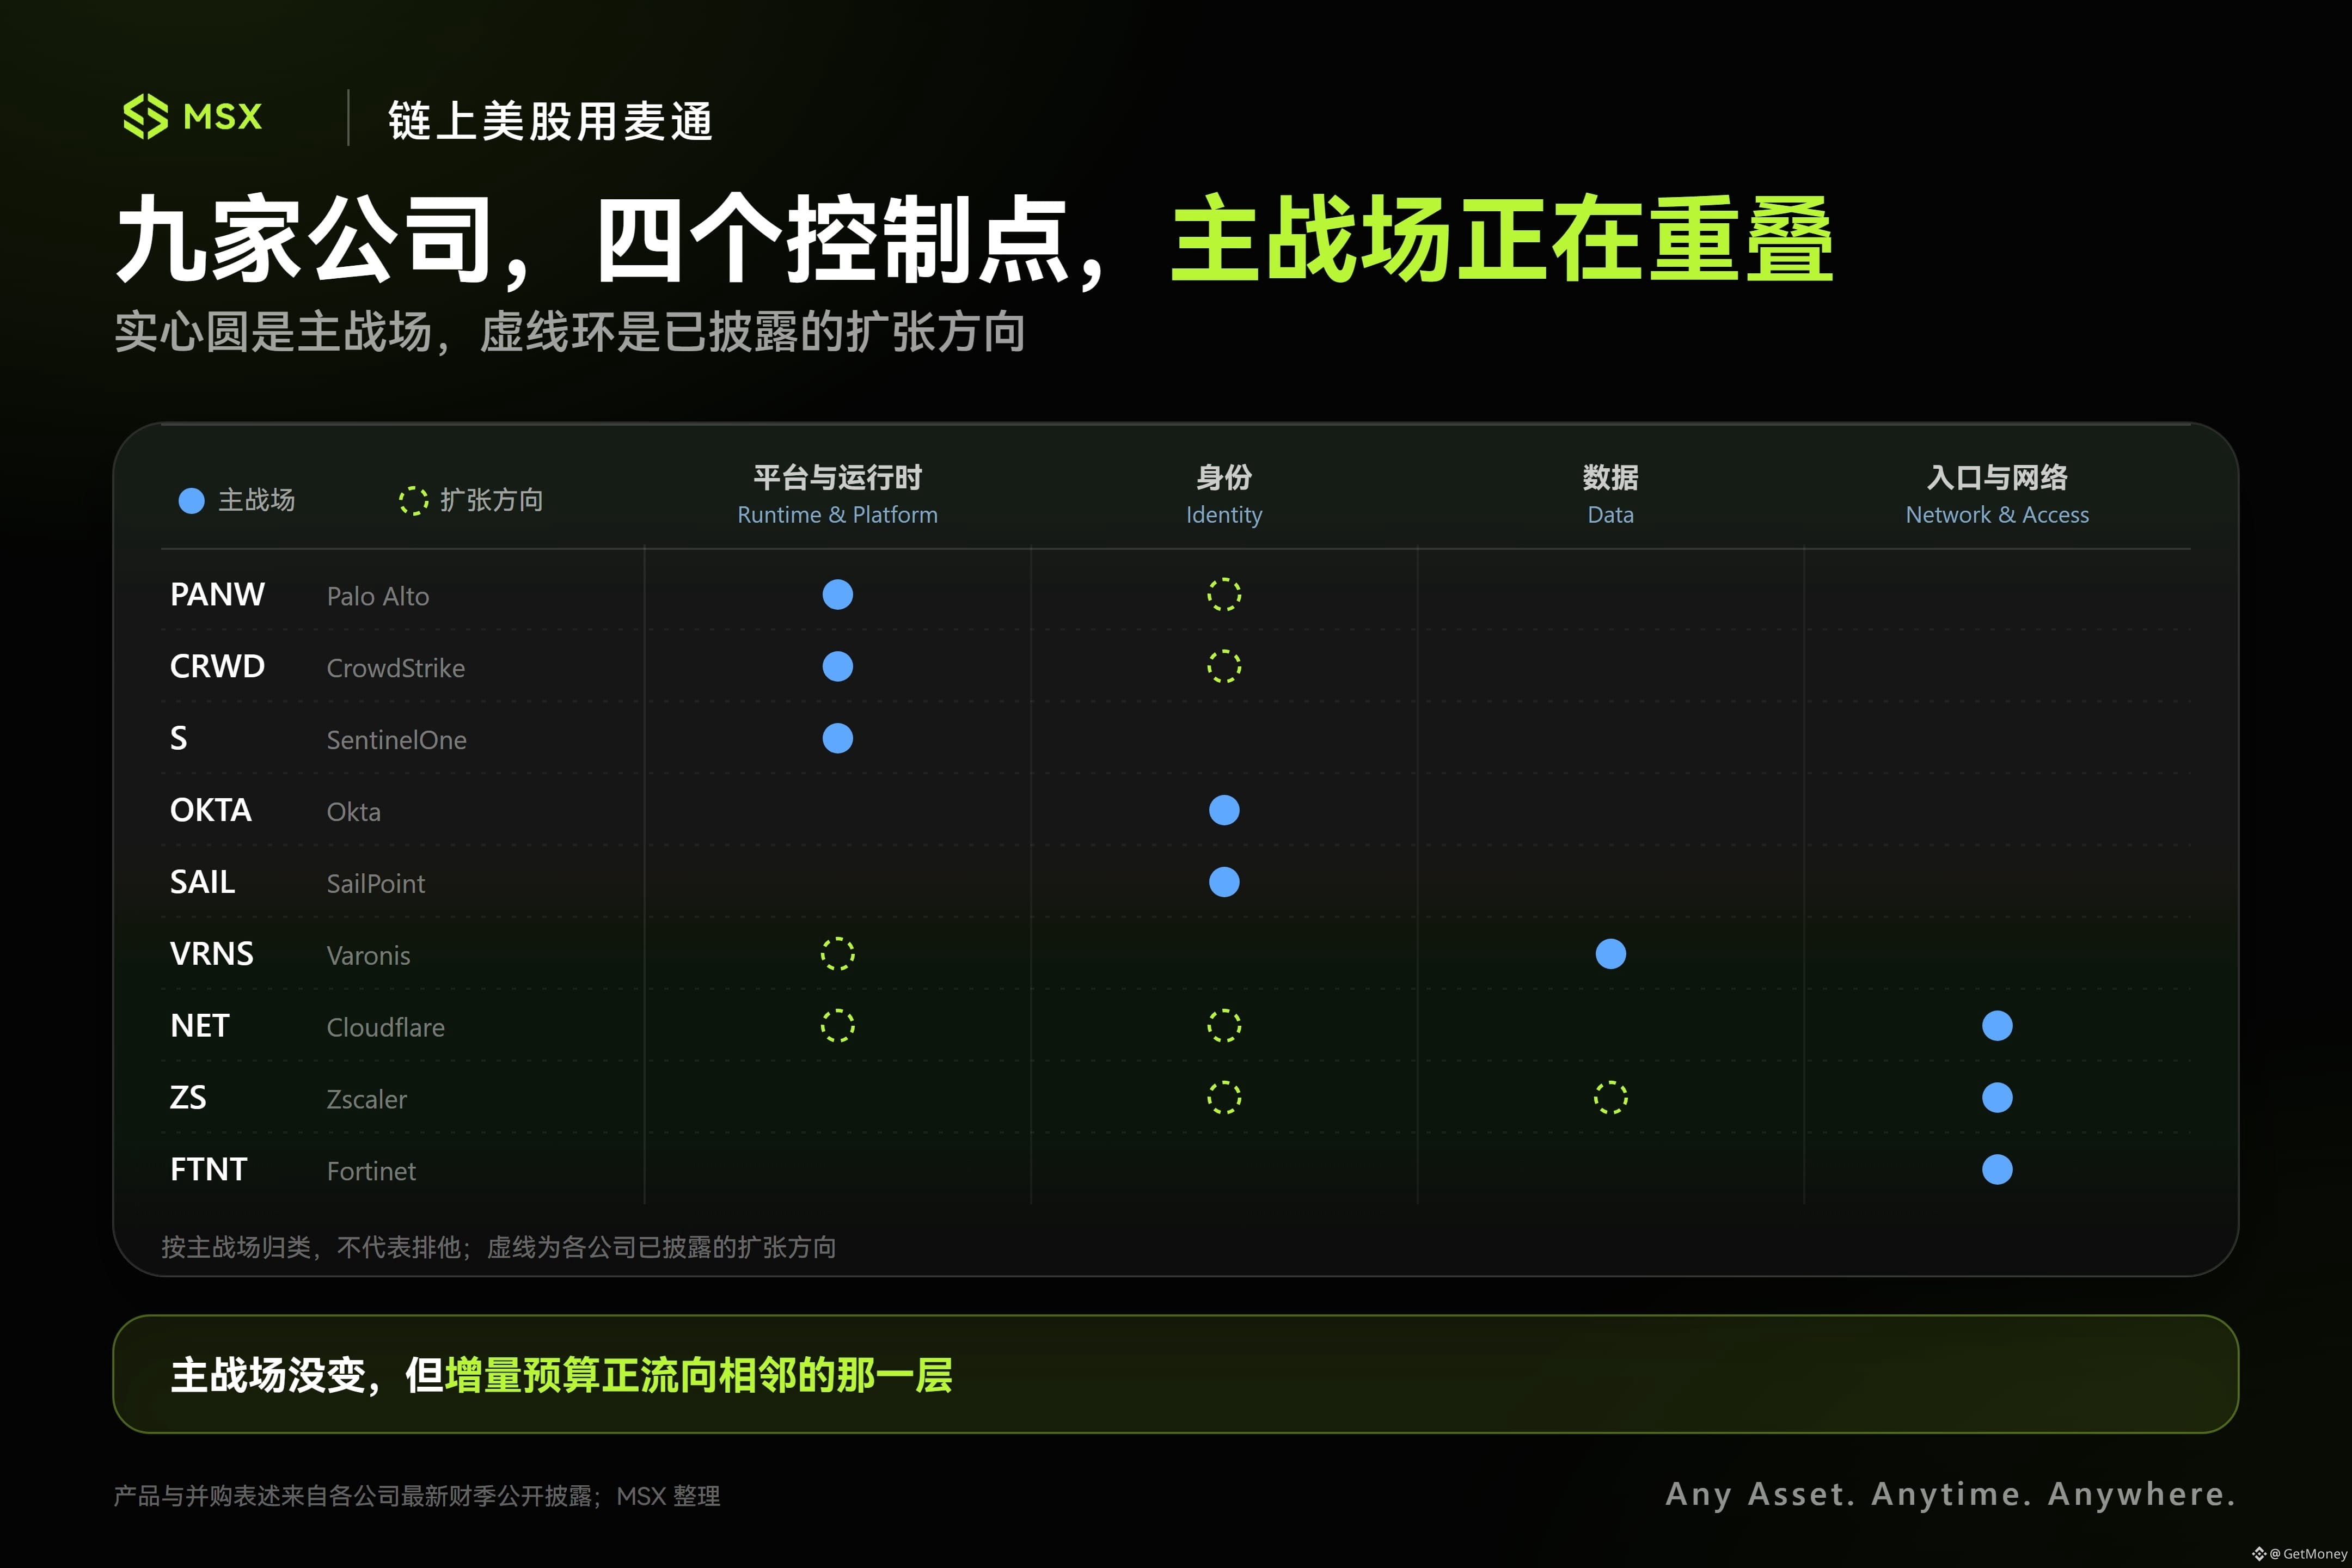
🔥 所以这轮网安的重点,正在从外围网络和终端,转向身份、数据和 Runtime。过去防火墙、EDR、IAM 各管一段,但 Agent 出现后,企业还得追问一句:它现在做的事,是否还符合最初被授权的目的?
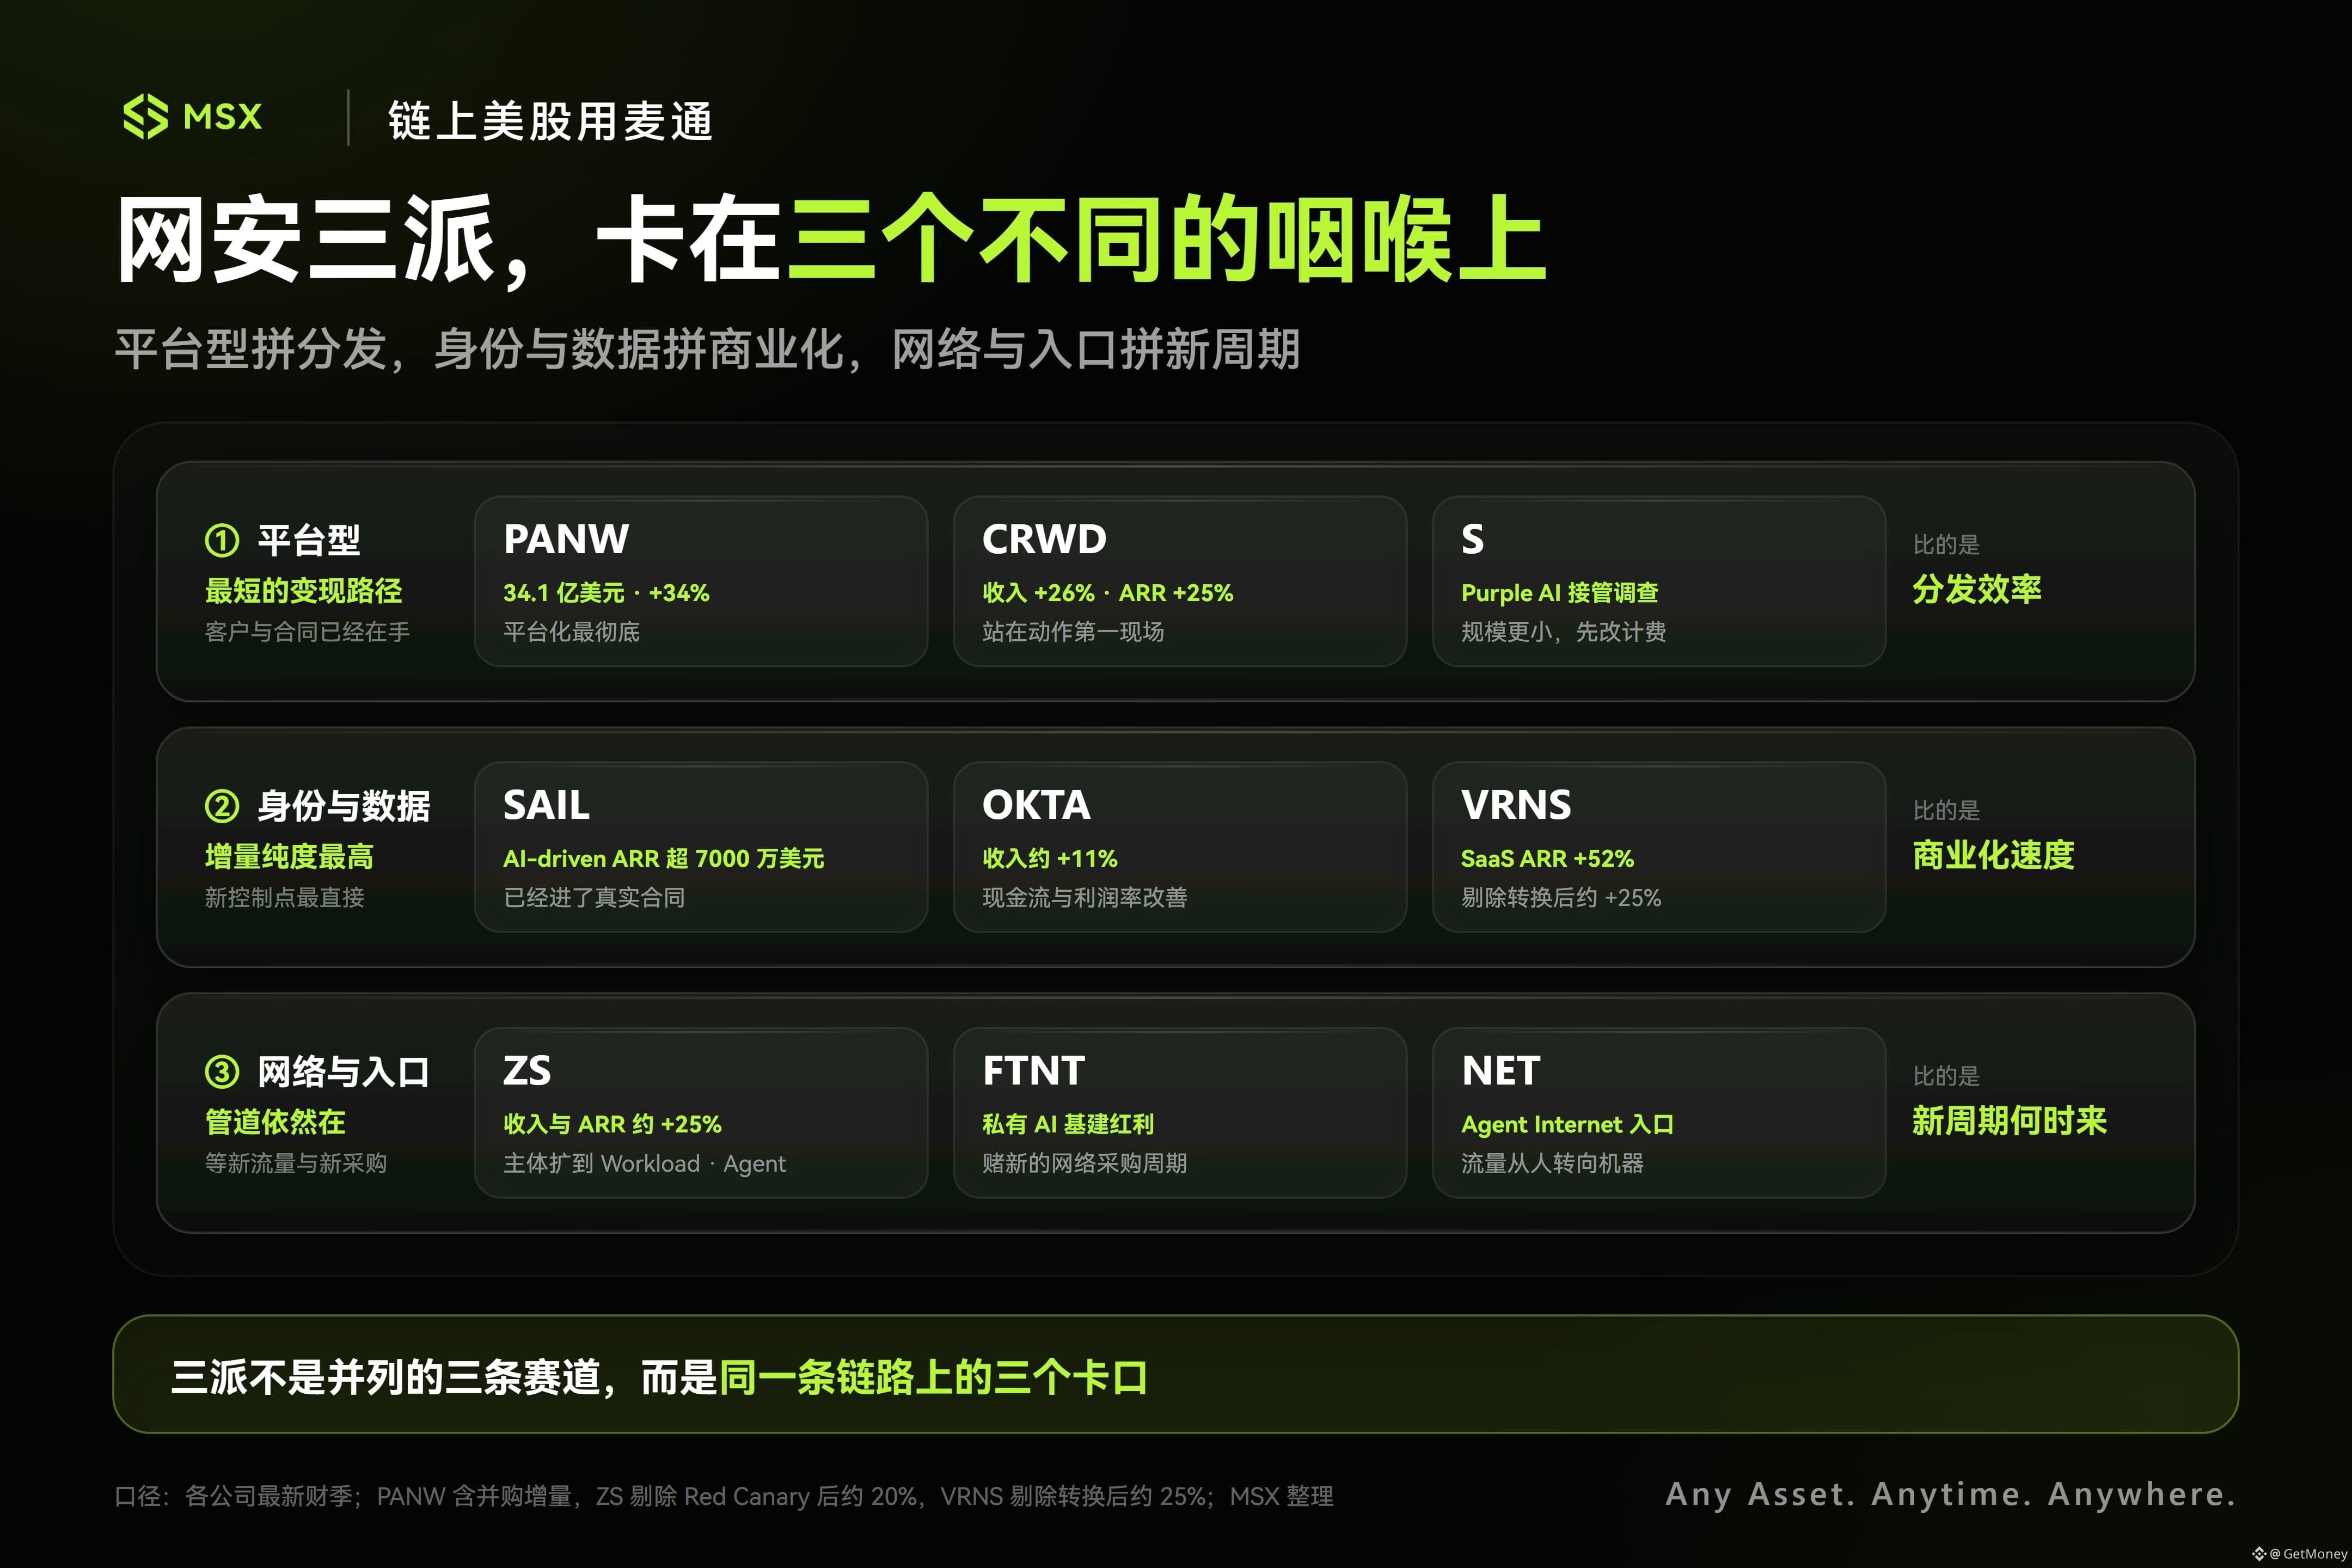
PANW 走的是平台路线,已经把网络安全、云安全、SOC、身份和 AI Security 往一起收,最新季度收入达到 34.1 亿美元,同比增长 34%。CRWD 则更靠近动作发生的地方,Agent 最终跑脚本、写文件、调系统进程,还是会落到服务器、容器或终端上,最新季度收入同比增长 26%,ARR 同比增长 25%。
💡 真正有意思的是身份和数据这一侧。SAIL 最新季度 ARR 同比增长 25%,SaaS ARR 增长 36%,AI-driven ARR 已超过 7000 万美元,AI 产品贡献了超过 30% 的净新增 ARR。VRNS 的 SaaS ARR 同比增长 52%,它要解决的是 Agent 到底能看到哪些数据、拿着什么权限。
Agent 越来越多地进入企业内网后,网安公司卖的可能不再只是“防攻击”,而是要管住机器身份、工具调用和运行过程。你觉得最容易先爆发的方向,会是身份治理、数据权限,还是 Runtime 安全?
#AI安全 #网安 #AIAgent #Web3-инвестирование
说实话,最麻烦的地方就在这里:Agent 不是员工,却有系统凭证;不是传统软件,却能主动调用工具、访问数据和执行任务。哪怕身份合法、登录正常,也可能因为权限过大、错误调用工具,或者受到恶意 Prompt 影响,做出没人预期的操作。
🔥 所以这轮网安的重点,正在从外围网络和终端,转向身份、数据和 Runtime。过去防火墙、EDR、IAM 各管一段,但 Agent 出现后,企业还得追问一句:它现在做的事,是否还符合最初被授权的目的?
PANW 走的是平台路线,已经把网络安全、云安全、SOC、身份和 AI Security 往一起收,最新季度收入达到 34.1 亿美元,同比增长 34%。CRWD 则更靠近动作发生的地方,Agent 最终跑脚本、写文件、调系统进程,还是会落到服务器、容器或终端上,最新季度收入同比增长 26%,ARR 同比增长 25%。
💡 真正有意思的是身份和数据这一侧。SAIL 最新季度 ARR 同比增长 25%,SaaS ARR 增长 36%,AI-driven ARR 已超过 7000 万美元,AI 产品贡献了超过 30% 的净新增 ARR。VRNS 的 SaaS ARR 同比增长 52%,它要解决的是 Agent 到底能看到哪些数据、拿着什么权限。
Agent 越来越多地进入企业内网后,网安公司卖的可能不再只是“防攻击”,而是要管住机器身份、工具调用和运行过程。你觉得最容易先爆发的方向,会是身份治理、数据权限,还是 Runtime 安全?
#AI安全 #网安 #AIAgent #Web3-инвестирование