Le recrutement et les entretiens peuvent aussi devenir une porte d’entrée vers l’attaque : cette fois, la cible est celle des développeurs Web3.
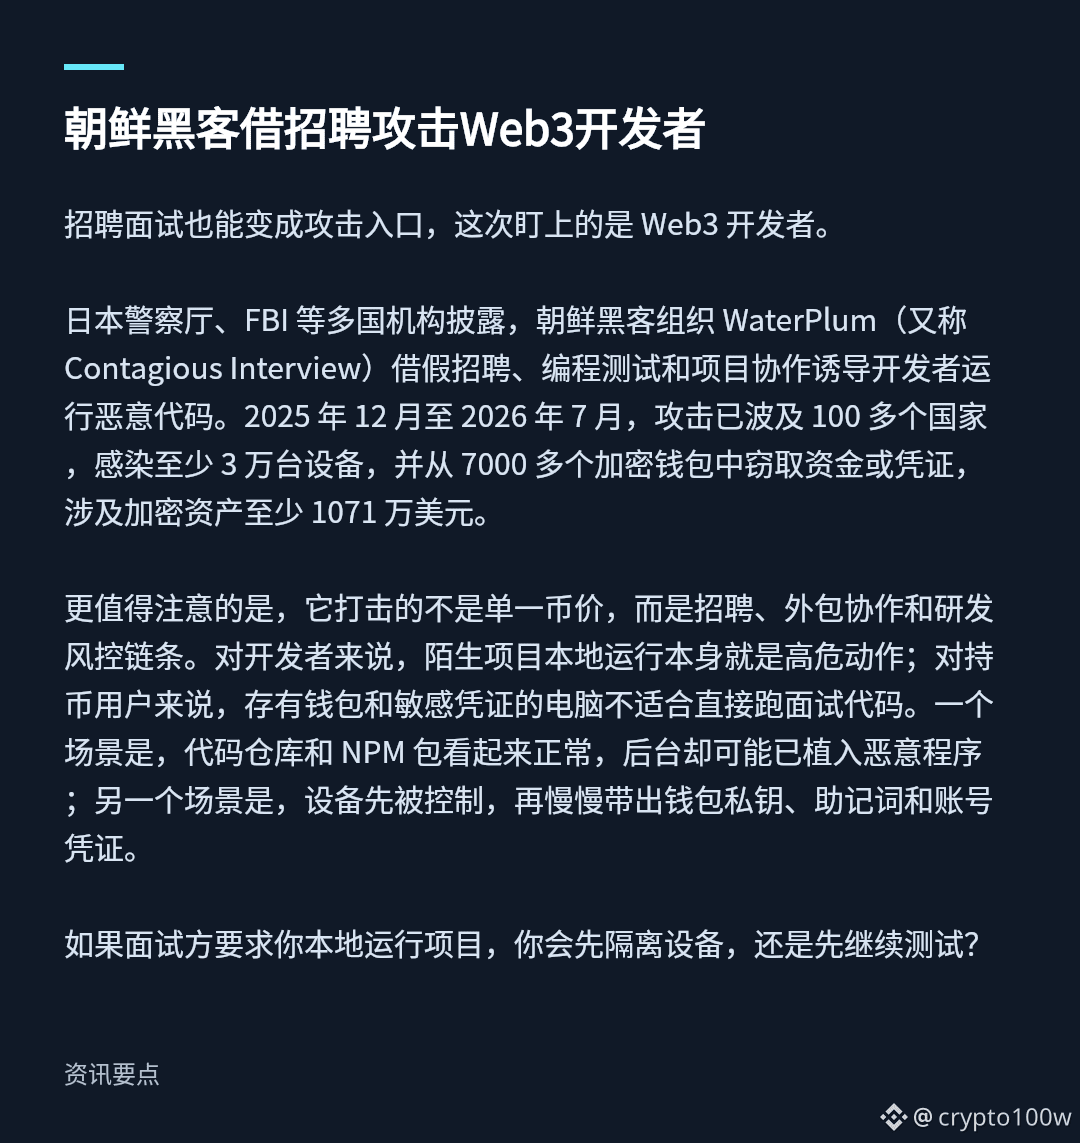
Des organismes de plusieurs pays, dont la Police nationale japonaise et le FBI, ont révélé que des hackers nord-coréens liés au groupe WaterPlum (aussi connu sous le nom de Contagious Interview) incitaient les développeurs à exécuter du code malveillant en utilisant de fausses offres d’emploi, des tests de programmation et des collaborations de projet. De décembre 2025 à juillet 2026, les attaques ont touché plus de 100 pays, infecté au moins 30 000 appareils et dérobé des fonds ou des identifiants à partir de plus de 7 000 portefeuilles chiffrés, pour des actifs cryptographiques d’une valeur d’au moins 10,71 millions de dollars.
Ce qui est particulièrement préoccupant, c’est qu’il ne s’agit pas de cibler un simple cours de monnaie, mais l’ensemble de la chaîne allant du recrutement à la sous-traitance, en passant par la gestion des risques en R&D. Pour les développeurs, exécuter localement un projet inconnu est déjà un acte à haut risque ; pour les utilisateurs détenant des cryptos, un ordinateur qui contient un portefeuille et des identifiants sensibles ne convient pas pour exécuter directement du code d’entretien. Un scénario consiste à ce que le dépôt de code et les paquets NPM semblent normaux, mais qu’un programme malveillant ait déjà été intégré en arrière-plan ; un autre scénario : l’appareil est d’abord contrôlé, puis les clés privées du portefeuille, les phrases mnémoniques et les identifiants de compte sont progressivement exfiltrés.
Si la partie recruteuse vous demande d’exécuter le projet sur votre machine, isoleriez-vous d’abord l’appareil, ou continueriez-vous les tests ?
Image 1 : Des hackers nord-coréens utilisent le recrutement pour attaquer des développeurs Web3 · Points clés de l’actualité
Source de l’image : https://www.odaily.news/zh-CN/post/5213069
Des organismes de plusieurs pays, dont la Police nationale japonaise et le FBI, ont révélé que des hackers nord-coréens liés au groupe WaterPlum (aussi connu sous le nom de Contagious Interview) incitaient les développeurs à exécuter du code malveillant en utilisant de fausses offres d’emploi, des tests de programmation et des collaborations de projet. De décembre 2025 à juillet 2026, les attaques ont touché plus de 100 pays, infecté au moins 30 000 appareils et dérobé des fonds ou des identifiants à partir de plus de 7 000 portefeuilles chiffrés, pour des actifs cryptographiques d’une valeur d’au moins 10,71 millions de dollars.
Ce qui est particulièrement préoccupant, c’est qu’il ne s’agit pas de cibler un simple cours de monnaie, mais l’ensemble de la chaîne allant du recrutement à la sous-traitance, en passant par la gestion des risques en R&D. Pour les développeurs, exécuter localement un projet inconnu est déjà un acte à haut risque ; pour les utilisateurs détenant des cryptos, un ordinateur qui contient un portefeuille et des identifiants sensibles ne convient pas pour exécuter directement du code d’entretien. Un scénario consiste à ce que le dépôt de code et les paquets NPM semblent normaux, mais qu’un programme malveillant ait déjà été intégré en arrière-plan ; un autre scénario : l’appareil est d’abord contrôlé, puis les clés privées du portefeuille, les phrases mnémoniques et les identifiants de compte sont progressivement exfiltrés.
Si la partie recruteuse vous demande d’exécuter le projet sur votre machine, isoleriez-vous d’abord l’appareil, ou continueriez-vous les tests ?
Image 1 : Des hackers nord-coréens utilisent le recrutement pour attaquer des développeurs Web3 · Points clés de l’actualité
Source de l’image : https://www.odaily.news/zh-CN/post/5213069