Le réseau principal de MultiversX est suspendu en raison d’une attaque exploitant une faille ; ce que le marché a d’abord vu, ce sont deux mots : « arrêt de la chaîne ».
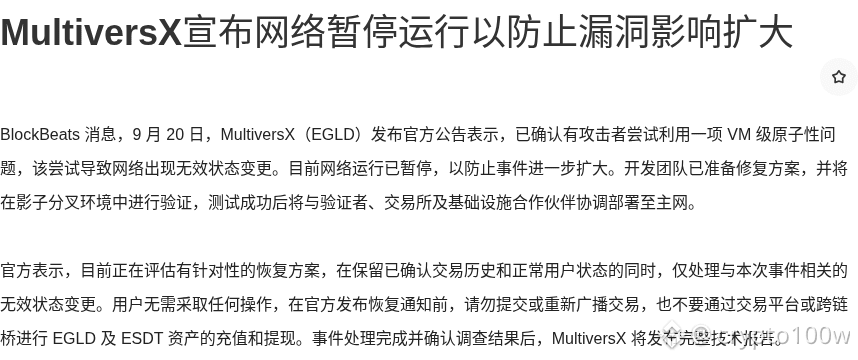
D’après un message de BlockBeats, le 20 septembre, MultiversX (EGLD) a publié une annonce officielle indiquant qu’il a confirmé qu’un attaquant a tenté d’exploiter un problème d’atomicité au niveau de la VM. Cette tentative a entraîné l’apparition d’un changement d’état invalide sur le réseau. À l’heure actuelle, le fonctionnement du réseau a été mis en pause afin d’empêcher que l’incident ne s’aggrave davantage. L’équipe de développement a préparé un plan de correction et le testera dans un environnement de fork fantôme ; après validation, elle coordonnera le déploiement sur le réseau principal avec les validateurs, les exchanges et les partenaires de l’infrastructure.
L’annonce précise également qu’une solution de reprise ciblée est en cours d’évaluation : tout en conservant l’historique des transactions déjà confirmées et l’état normal des utilisateurs, seuls les changements d’état invalides liés à cet incident seront traités. La suite à surveiller concerne surtout deux points : le correctif pourra-t-il être mis en ligne sans encombre, et à quel moment les exchanges ainsi que les ponts inter-chaînes reprendront les dépôts/retraits liés à EGLD et ESDT. Vous êtes plus préoccupé par « la vitesse de reprise » ou par « l’ampleur de l’impact » ?
Illustration 1 : Suspension du réseau principal de MultiversX en raison d’une attaque par faille · Capture d’écran partielle de la page source
Source de l’image : https://www.theblockbeats.info/flash/368045
D’après un message de BlockBeats, le 20 septembre, MultiversX (EGLD) a publié une annonce officielle indiquant qu’il a confirmé qu’un attaquant a tenté d’exploiter un problème d’atomicité au niveau de la VM. Cette tentative a entraîné l’apparition d’un changement d’état invalide sur le réseau. À l’heure actuelle, le fonctionnement du réseau a été mis en pause afin d’empêcher que l’incident ne s’aggrave davantage. L’équipe de développement a préparé un plan de correction et le testera dans un environnement de fork fantôme ; après validation, elle coordonnera le déploiement sur le réseau principal avec les validateurs, les exchanges et les partenaires de l’infrastructure.
L’annonce précise également qu’une solution de reprise ciblée est en cours d’évaluation : tout en conservant l’historique des transactions déjà confirmées et l’état normal des utilisateurs, seuls les changements d’état invalides liés à cet incident seront traités. La suite à surveiller concerne surtout deux points : le correctif pourra-t-il être mis en ligne sans encombre, et à quel moment les exchanges ainsi que les ponts inter-chaînes reprendront les dépôts/retraits liés à EGLD et ESDT. Vous êtes plus préoccupé par « la vitesse de reprise » ou par « l’ampleur de l’impact » ?
Illustration 1 : Suspension du réseau principal de MultiversX en raison d’une attaque par faille · Capture d’écran partielle de la page source
Source de l’image : https://www.theblockbeats.info/flash/368045