La sécurité du portefeuille iOS n’est pas cette fois une simple « mise en garde » : les filières du cybercrime (noir/gris) ont déjà fait sauter les verrous de la chaîne.
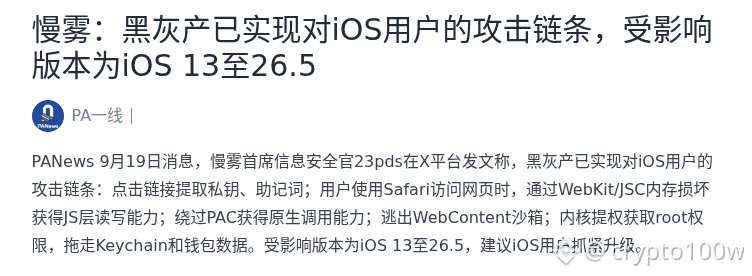
Le RSSI (Chief Information Security Officer) de SlowMist, 23pds, a déclaré sur la plateforme X que le chemin d’attaque peut commencer par le clic sur un lien, permettant d’extraire une clé privée ou des mots de passe de récupération (seed/mnemonic), puis se poursuivre lorsque Safari visite une page web : l’exploitation de la corruption de mémoire de WebKit/JSC permet d’obtenir des capacités de lecture/écriture au niveau JavaScript, avant de contourner le mécanisme PAC, de s’échapper du bac à sable WebContent, puis d’obtenir une élévation de privilèges dans le noyau pour récupérer les droits root, afin de voler le trousseau Keychain et les données du portefeuille. Les versions concernées sont iOS 13 à 26.5.
Ces risques ne correspondent pas directement à une devise unique, mais ils augmentent la pression de l’auto-conservation (self-custody) pour les utilisateurs qui détiennent des actifs sur mobile, sans pour autant modifier immédiatement les tendances du BTC ou de l’ETH. Un scénario concret : continuer à utiliser le portefeuille mobile pour cliquer sur des liens inconnus ; un autre : laisser des actifs de grande valeur sur l’appareil mobile. Préférez-vous « d’abord accélérer la mise à niveau du système », ou « d’abord transférer les montants importants vers un portefeuille matériel ou un cold wallet » ?
Source : PANews
Image 1 : risque de sécurité des portefeuilles iOS qui s’intensifie · capture d’écran partielle de la page source
Source de l’image : https://www.panewslab.com/zh/articles/01a0b944-dc0b-7425-8c59-3d26313565d5
Le RSSI (Chief Information Security Officer) de SlowMist, 23pds, a déclaré sur la plateforme X que le chemin d’attaque peut commencer par le clic sur un lien, permettant d’extraire une clé privée ou des mots de passe de récupération (seed/mnemonic), puis se poursuivre lorsque Safari visite une page web : l’exploitation de la corruption de mémoire de WebKit/JSC permet d’obtenir des capacités de lecture/écriture au niveau JavaScript, avant de contourner le mécanisme PAC, de s’échapper du bac à sable WebContent, puis d’obtenir une élévation de privilèges dans le noyau pour récupérer les droits root, afin de voler le trousseau Keychain et les données du portefeuille. Les versions concernées sont iOS 13 à 26.5.
Ces risques ne correspondent pas directement à une devise unique, mais ils augmentent la pression de l’auto-conservation (self-custody) pour les utilisateurs qui détiennent des actifs sur mobile, sans pour autant modifier immédiatement les tendances du BTC ou de l’ETH. Un scénario concret : continuer à utiliser le portefeuille mobile pour cliquer sur des liens inconnus ; un autre : laisser des actifs de grande valeur sur l’appareil mobile. Préférez-vous « d’abord accélérer la mise à niveau du système », ou « d’abord transférer les montants importants vers un portefeuille matériel ou un cold wallet » ?
Source : PANews
Image 1 : risque de sécurité des portefeuilles iOS qui s’intensifie · capture d’écran partielle de la page source
Source de l’image : https://www.panewslab.com/zh/articles/01a0b944-dc0b-7425-8c59-3d26313565d5