Notre analyse en cours de la situation de FomoPeek révèle que le portefeuille de l’attaquant confirmé est 0x6d37f2C5e8F8546b648D317295565dA95975f4BB. Au cours de cet événement, les auteurs parviennent à obtenir un total estimé d’environ 579 900 USDT. En creusant l’historique du groupe à l’origine de cette brèche, nous avons découvert leur implication précédente dans une affaire de vol de clés privées datant de juin. À ce stade, notre équipe enquête encore activement pour déterminer s’ils ont utilisé exactement la même méthodologie pour ce dernier exploit.
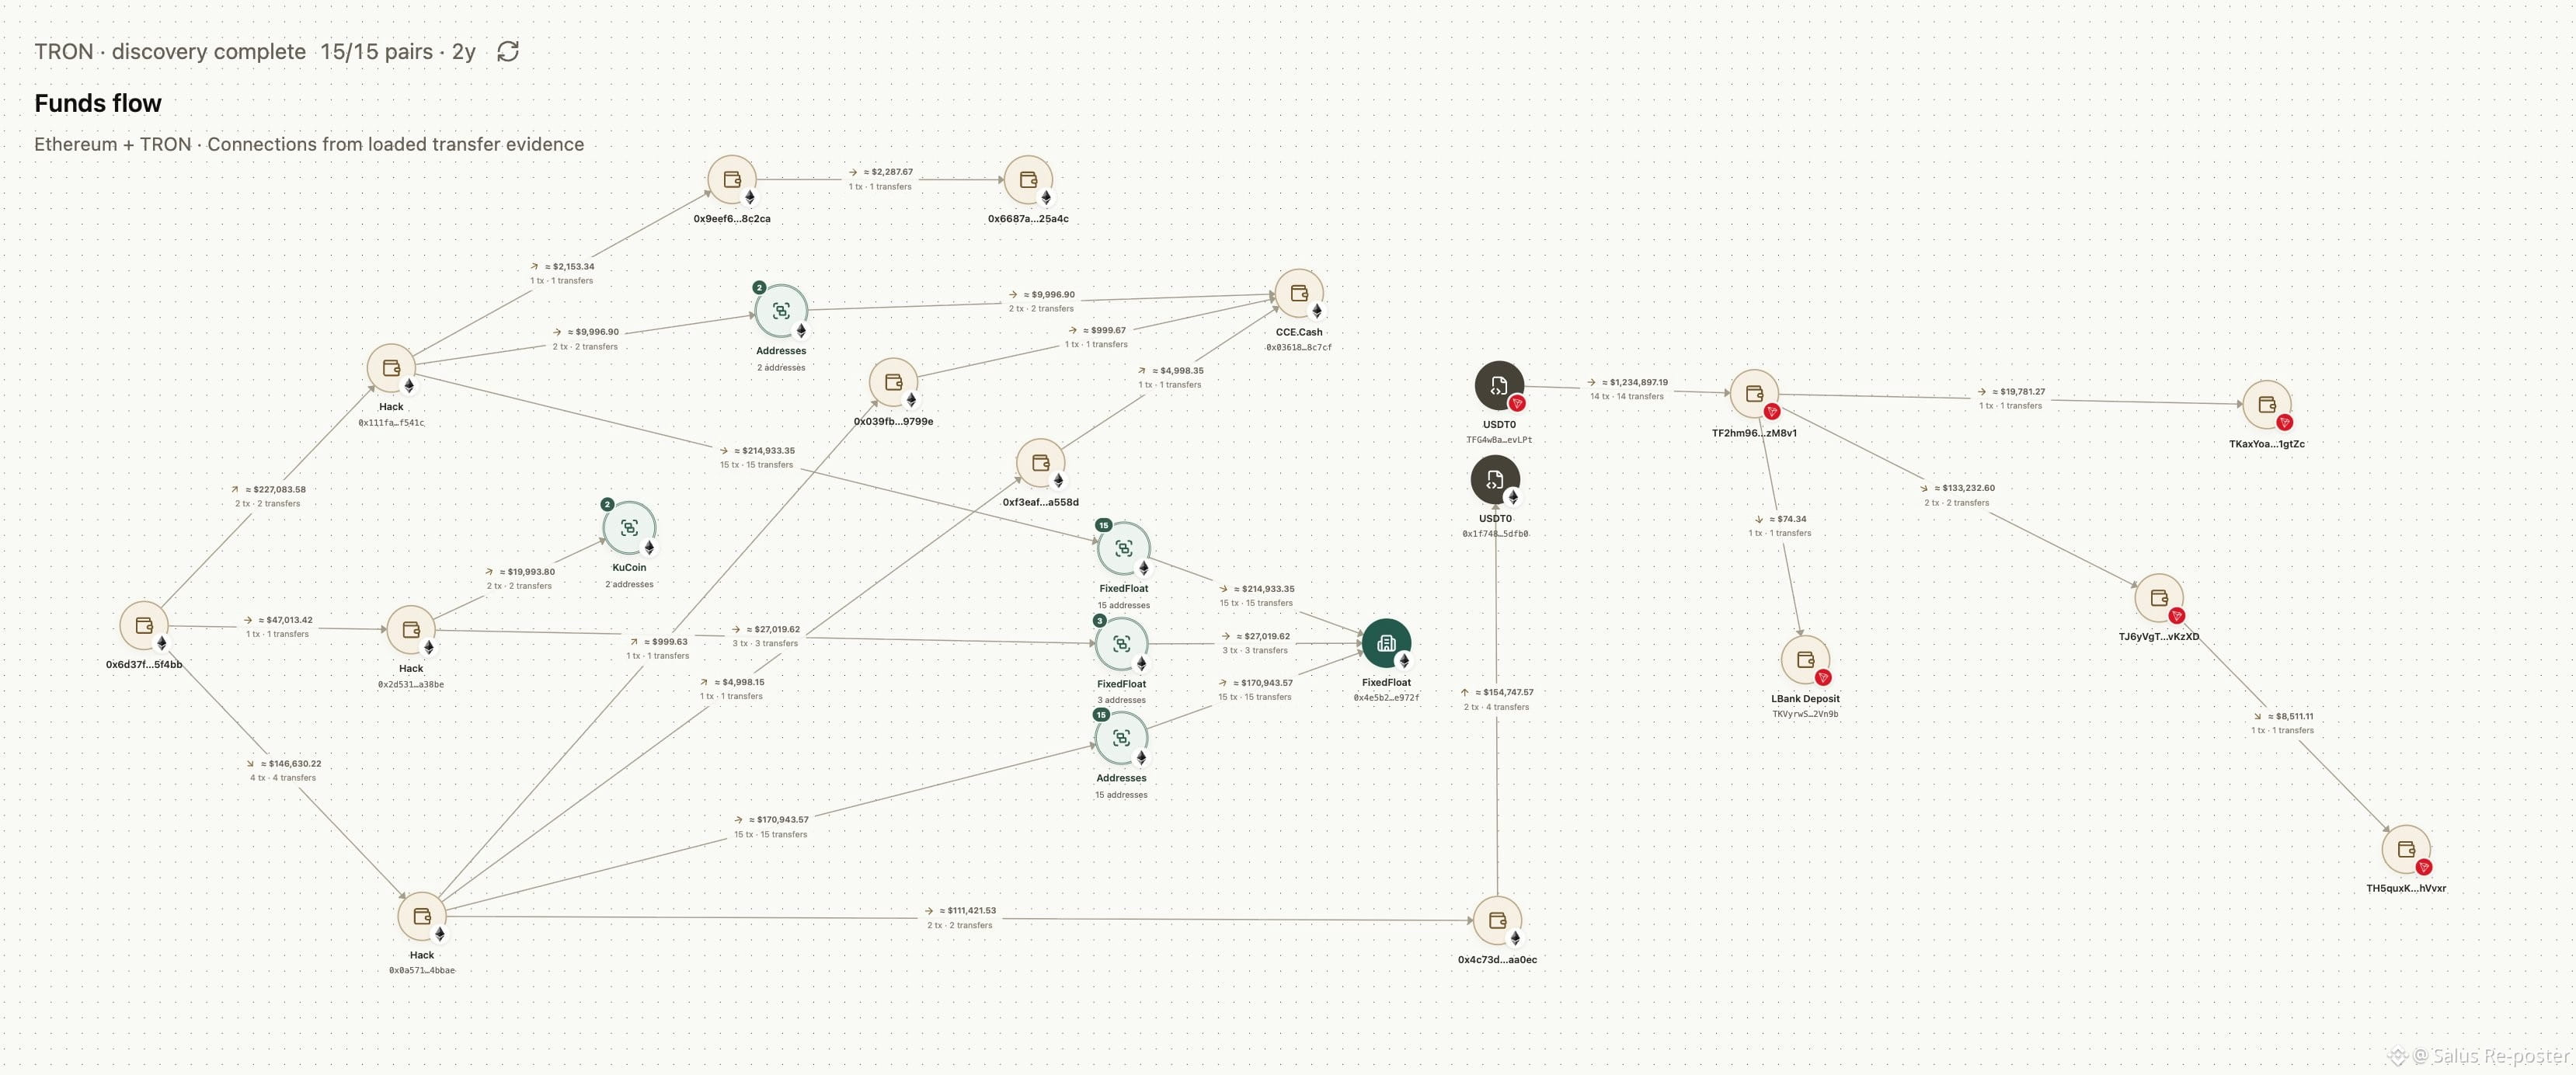
Les fonds non autorisés ont ensuite été déplacés vers l’extérieur via trois canaux principaux. Une part substantielle a été dirigée par l’intermédiaire de l’itinéraire FixedFloat, qui a traité un total de 401 028 USDT. Pour ce faire, les attaquants ont réparti le capital sur trois portefeuilles intermédiaires. Plus précisément, 215 000 USDT ont été acheminés via 0x111faeb95cd0786593433bcc762dc5c1debf541c, tandis que 159 000 USDT ont transité par 0x0df6ac2e2856114228756947d1b1d9ff63ea3e68. Une troisième adresse, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, a géré les 27 028 USDT restants pour ce trajet.
Cette même adresse, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, a également joué un rôle dans le deuxième canal majeur, qui visait KuCoin. Depuis ce portefeuille, un montant de 20 000 USDT a été lancé en deux transactions distinctes de 10 000 USDT. Ces actifs ont transité par une paire d’adresses de dépôt avant d’être finalement regroupés dans un portefeuille KuCoin « hot wallet ».
Le troisième et dernier canal de transfert impliquait une plateforme d’escrow. À cette étape, 111 458,3085 USDT ont été transmis via le portefeuille 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec, avant d’arriver à des destinations liées au service d’escrow. En outre, 10 000 USDT ont été envoyés dans le service de mélange CCE via 0x0361897d757d13a4afad64a2e1bc561b96a8c7cf, qui a ensuite routé les fonds vers des adresses également associées à cette même plateforme d’escrow.
Par la suite, nous effectuons un traçage extrêmement complet afin d’identifier toutes les adresses restantes liées à cet incident.
Les fonds non autorisés ont ensuite été déplacés vers l’extérieur via trois canaux principaux. Une part substantielle a été dirigée par l’intermédiaire de l’itinéraire FixedFloat, qui a traité un total de 401 028 USDT. Pour ce faire, les attaquants ont réparti le capital sur trois portefeuilles intermédiaires. Plus précisément, 215 000 USDT ont été acheminés via 0x111faeb95cd0786593433bcc762dc5c1debf541c, tandis que 159 000 USDT ont transité par 0x0df6ac2e2856114228756947d1b1d9ff63ea3e68. Une troisième adresse, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, a géré les 27 028 USDT restants pour ce trajet.
Cette même adresse, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, a également joué un rôle dans le deuxième canal majeur, qui visait KuCoin. Depuis ce portefeuille, un montant de 20 000 USDT a été lancé en deux transactions distinctes de 10 000 USDT. Ces actifs ont transité par une paire d’adresses de dépôt avant d’être finalement regroupés dans un portefeuille KuCoin « hot wallet ».
Le troisième et dernier canal de transfert impliquait une plateforme d’escrow. À cette étape, 111 458,3085 USDT ont été transmis via le portefeuille 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec, avant d’arriver à des destinations liées au service d’escrow. En outre, 10 000 USDT ont été envoyés dans le service de mélange CCE via 0x0361897d757d13a4afad64a2e1bc561b96a8c7cf, qui a ensuite routé les fonds vers des adresses également associées à cette même plateforme d’escrow.
Par la suite, nous effectuons un traçage extrêmement complet afin d’identifier toutes les adresses restantes liées à cet incident.