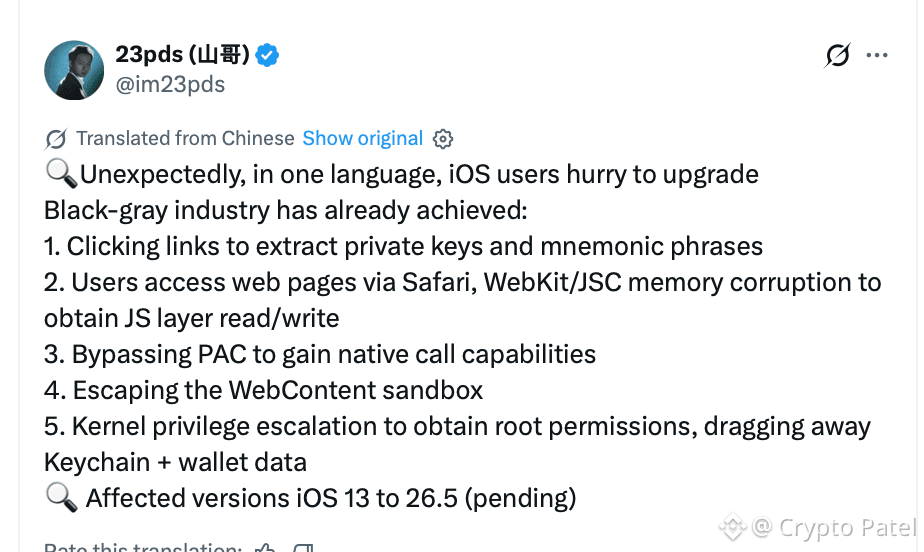
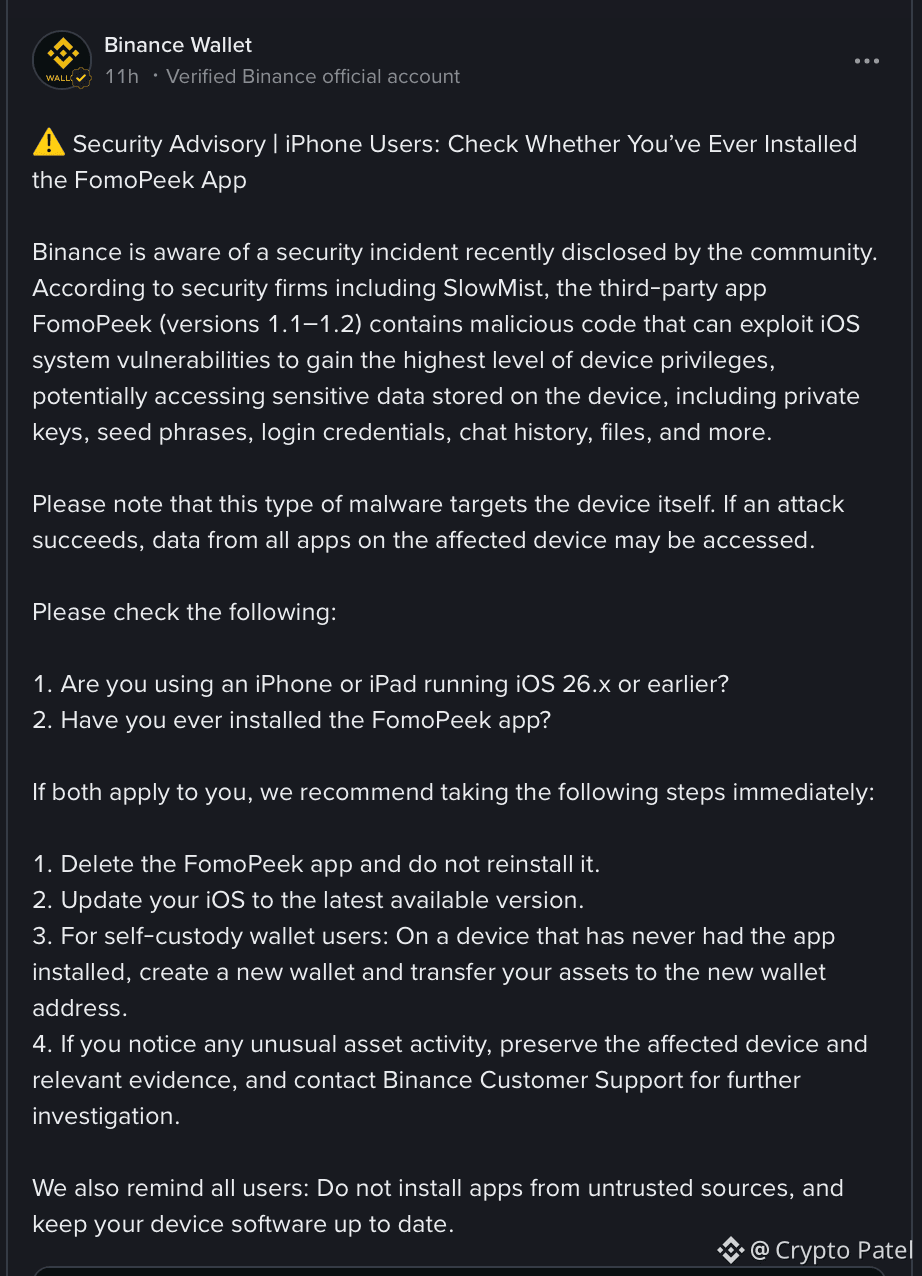
Application iOS FomoPeek prétendument exposée : clés privées de portefeuille crypto | Les utilisateurs exhortés à agir immédiatement Une importante faille de sécurité iOS a suscité de vives inquiétudes au sein de la communauté crypto. Des chercheurs en sécurité de SlowMist et OKX auraient identifié du code malveillant dans les versions 1.1 et 1.2 de FomoPeek, notamment un cadre d’exploitation du noyau iOS avec 8 méthodes d’attaque. La chaîne d’attaque signalée pourrait potentiellement : → Échapper au sandbox de l’application iOS → Accéder et déchiffrer les données du trousseau (Keychain) → Exposer les clés privées et les phrases de récupération → Accéder à des identifiants et fichiers sensibles → Recevoir des commandes à distance depuis des serveurs externes Plusieurs signalements de vols de crypto auraient été liés à des utilisateurs ayant installé auparavant les versions concernées. Binance Wallet a exhorté les utilisateurs potentiellement touchés à : → Supprimer FomoPeek immédiatement → Mettre à jour iOS vers la dernière version disponible → Créer un NOUVEAU portefeuille sur un appareil propre → Transférer les actifs restants vers le nouveau portefeuille → Surveiller les portefeuilles pour détecter des transactions suspectes IMPORTANT : Supprimer simplement FomoPeek ne fait PAS tourner/renouveler une phrase de récupération déjà exposée ni une clé privée déjà compromise. Si vos identifiants de portefeuille ont été compromis, les identifiants eux-mêmes doivent être considérés comme compromis. Le nombre exact de victimes et le montant total de crypto prétendument volés n’ont pas été établis publiquement. Cet incident soulève également de nouvelles questions sur la manière dont du code malveillant sophistiqué peut passer les processus de distribution et d’examen des applications mobiles. Restez vigilant. Vos clés privées sont votre couche de sécurité finale.

Publier
Avertissement : ce contenu inclut des opinions de tiers. Il ne constitue pas un conseil. Binance Ai peut être utilisée, sans garantie de résultat. Consultez les CG.