17 septembre 2026, 12:00 UTC
📉 📉 📉
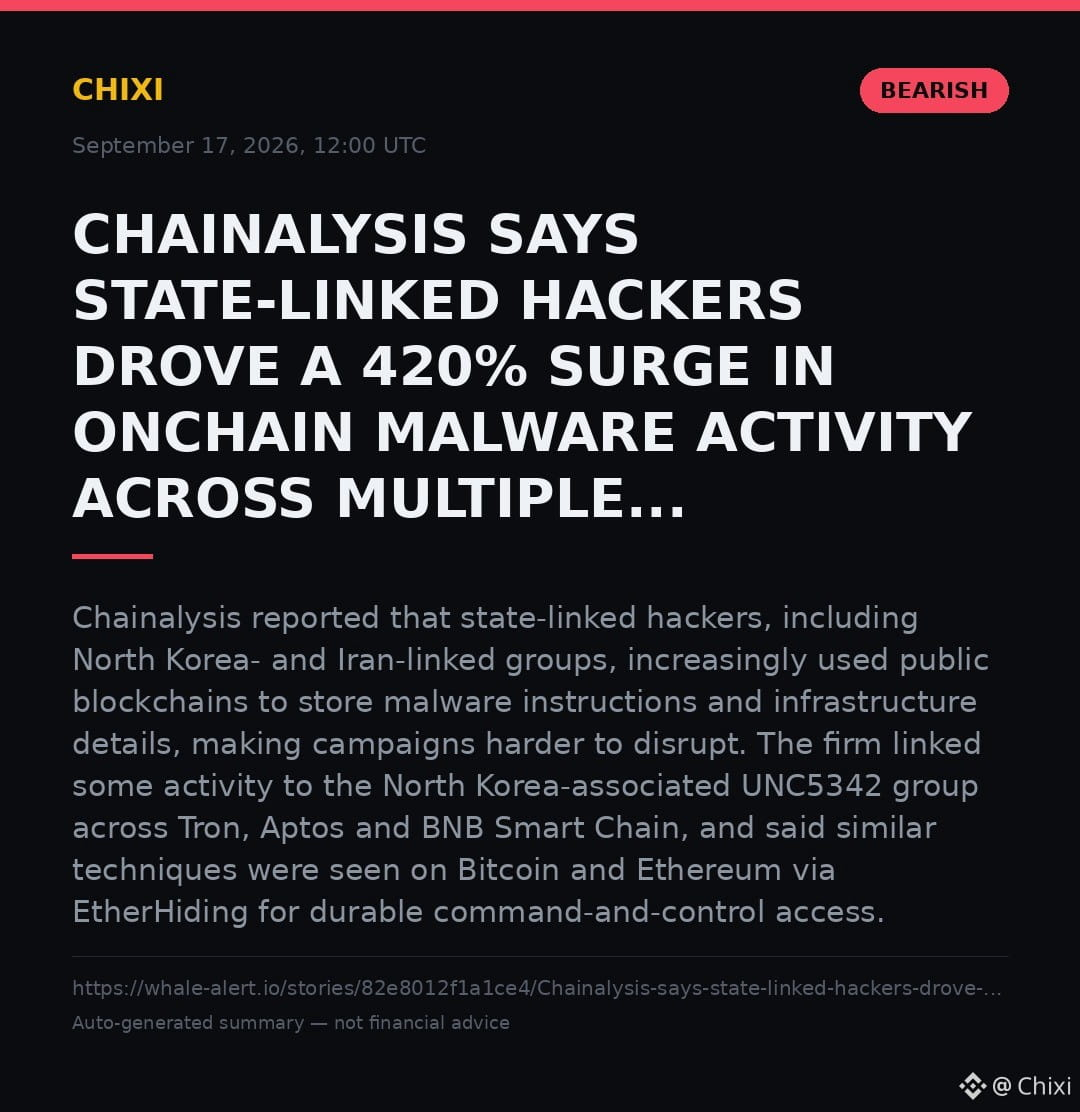
Chainalysis a rapporté que des pirates liés à des États, y compris des groupes liés à la Corée du Nord et à l’Iran, utilisent de plus en plus des blockchains publiques pour stocker des instructions de logiciels malveillants et des détails d’infrastructure, ce qui rend les campagnes plus difficiles à perturber. La société a relié certaines activités au groupe UNC5342 associé à la Corée du Nord sur Tron, Aptos et la BNB Smart Chain, et a indiqué que des techniques similaires étaient observées sur Bitcoin et Ethereum via EtherHiding pour obtenir un accès durable aux commandes et contrôles.
Source : https://whale-alert.io/stories/82e8012f1a1ce4/Chainalysis-says-state-linked-hackers-drove-a-420-surge-in-onchain-malware-activity-across-multiple-blockchains
⚠️ Ce contenu est une citation/résumé automatisé provenant d’une source externe, et non une opinion personnelle ni un conseil en investissement.
📉 📉 📉
Chainalysis a rapporté que des pirates liés à des États, y compris des groupes liés à la Corée du Nord et à l’Iran, utilisent de plus en plus des blockchains publiques pour stocker des instructions de logiciels malveillants et des détails d’infrastructure, ce qui rend les campagnes plus difficiles à perturber. La société a relié certaines activités au groupe UNC5342 associé à la Corée du Nord sur Tron, Aptos et la BNB Smart Chain, et a indiqué que des techniques similaires étaient observées sur Bitcoin et Ethereum via EtherHiding pour obtenir un accès durable aux commandes et contrôles.
Source : https://whale-alert.io/stories/82e8012f1a1ce4/Chainalysis-says-state-linked-hackers-drove-a-420-surge-in-onchain-malware-activity-across-multiple-blockchains
⚠️ Ce contenu est une citation/résumé automatisé provenant d’une source externe, et non une opinion personnelle ni un conseil en investissement.