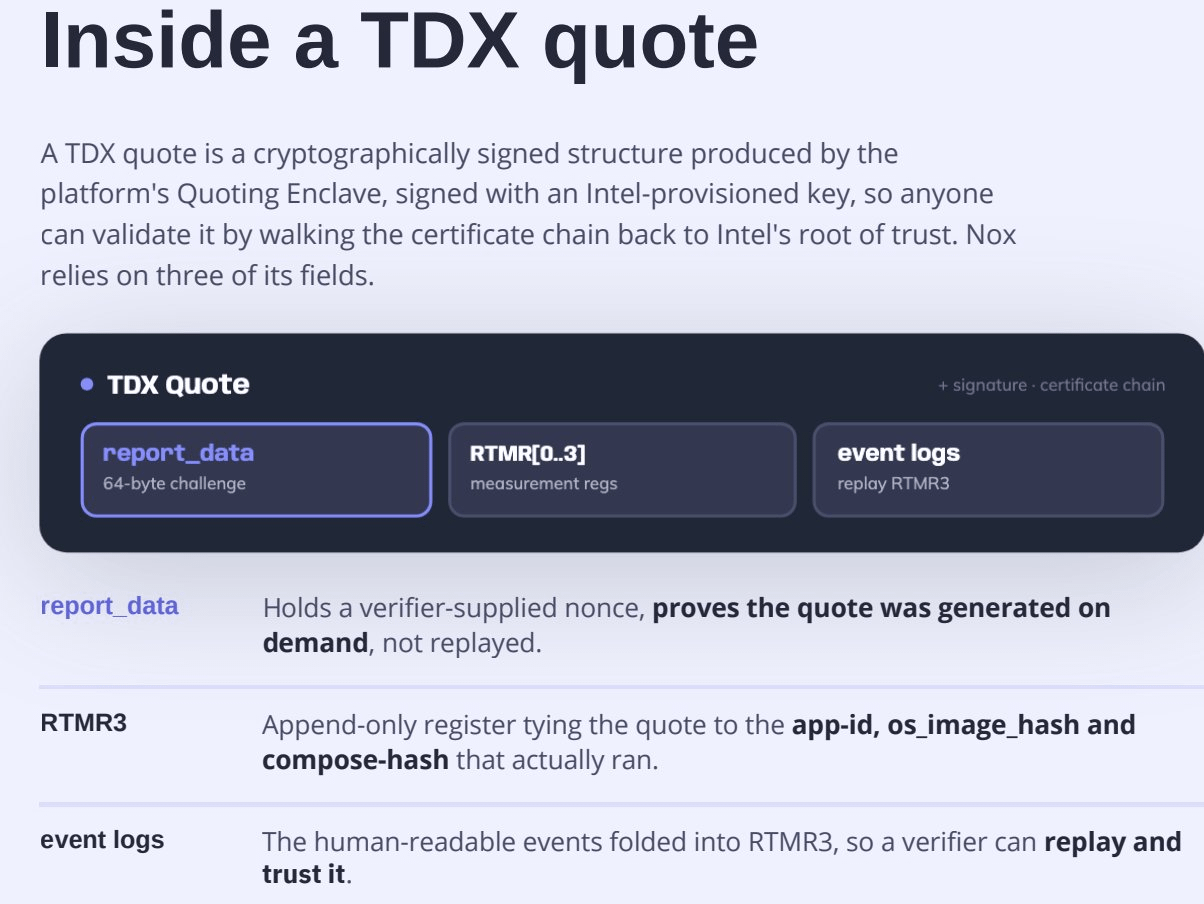

Les journaux d’événements rendent RTMR3 interprétable.
Un vérificateur rejoue le journal d’événements et le compare à RTMR3 signé. S’ils correspondent, l’image du système d’exploitation et les hachages docker-compose peuvent être considérés comme dignes de confiance pour représenter ce qui a réellement été exécuté.
Trois champs. Une seule chaîne de preuves👇
https://trust.noxprotocol.io/
Un vérificateur rejoue le journal d’événements et le compare à RTMR3 signé. S’ils correspondent, l’image du système d’exploitation et les hachages docker-compose peuvent être considérés comme dignes de confiance pour représenter ce qui a réellement été exécuté.
Trois champs. Une seule chaîne de preuves👇
https://trust.noxprotocol.io/