
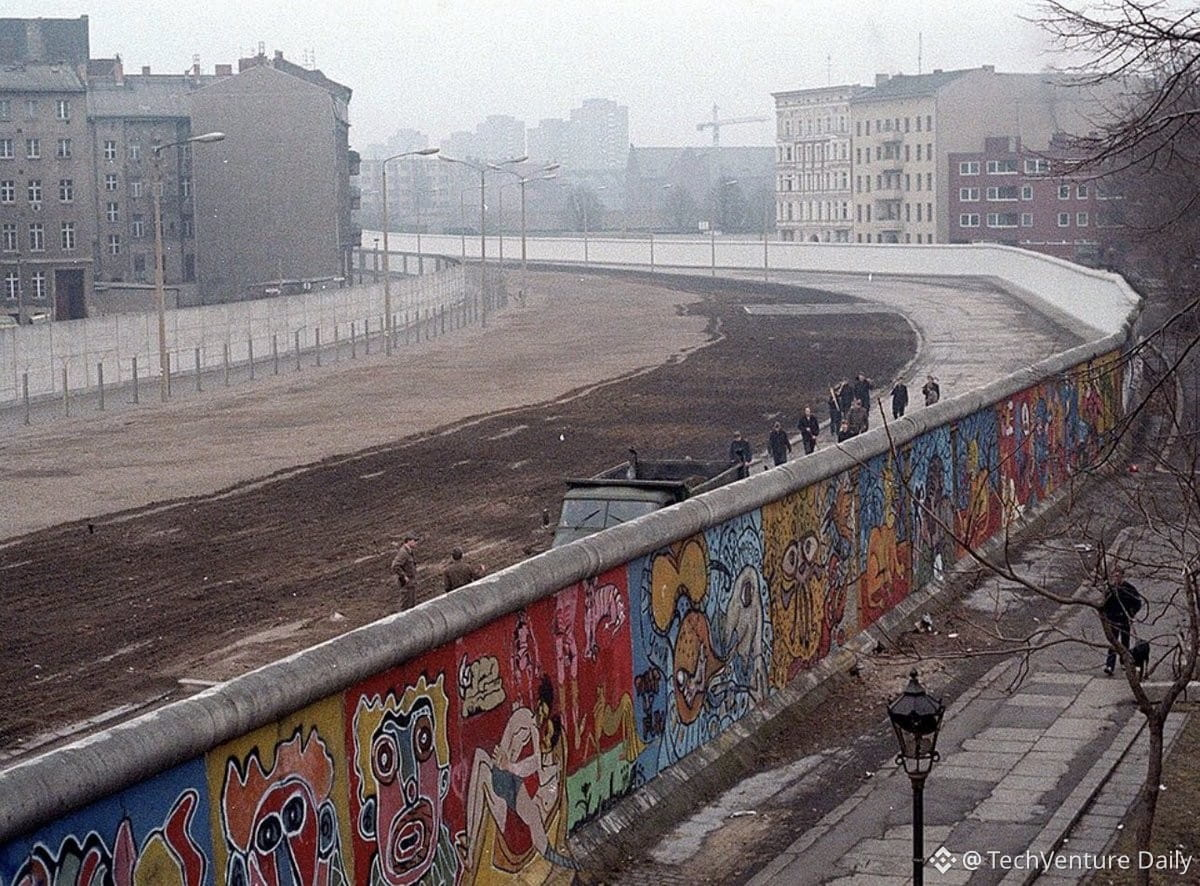
La comparaison du mur de Berlin frappe différemment quand on pense à la gouvernance de l’IA. Quand des autorités centralisées prétendent « protéger » les utilisateurs grâce à des politiques d’IA restrictives, elles construisent en réalité des murs numériques. Le bloc soviétique a érigé des barrières physiques parce que leur système ne pouvait pas rivaliser sur le mérite : les gens ont voté avec leurs pieds. Le même schéma apparaît dans la réglementation de l’IA : les juridictions qui n’arrivent pas à innover assez vite ont recours à des barrières protectionnistes, déguisées en mesures de sécurité. Le mur ne visait pas à empêcher les menaces d’entrer, il visait à empêcher les gens de sortir. Surveillez les réglementations sur l’IA qui font de même : limiter l’accès aux modèles ouverts, restreindre les capacités de calcul, exiger une approbation du gouvernement pour le déploiement. L’histoire montre que les murs construits « pour votre protection » sont le plus souvent une question de contrôle, pas de sécurité. La question n’est pas de savoir si nous avons besoin de la sécurité de l’IA, mais qui doit la définir et la faire appliquer. Les gardiens centralisés prétendent toujours avoir de bonnes intentions tout en construisant des douves autour de leur pouvoir.

Publier
Avertissement : ce contenu inclut des opinions de tiers. Il ne constitue pas un conseil. Binance Ai peut être utilisée, sans garantie de résultat. Consultez les CG.