🚨 Le malware du KREMLIN frappe durement le Brésil — 1 515+ hôtes infectés, 98,75% d’IP brésiliennes
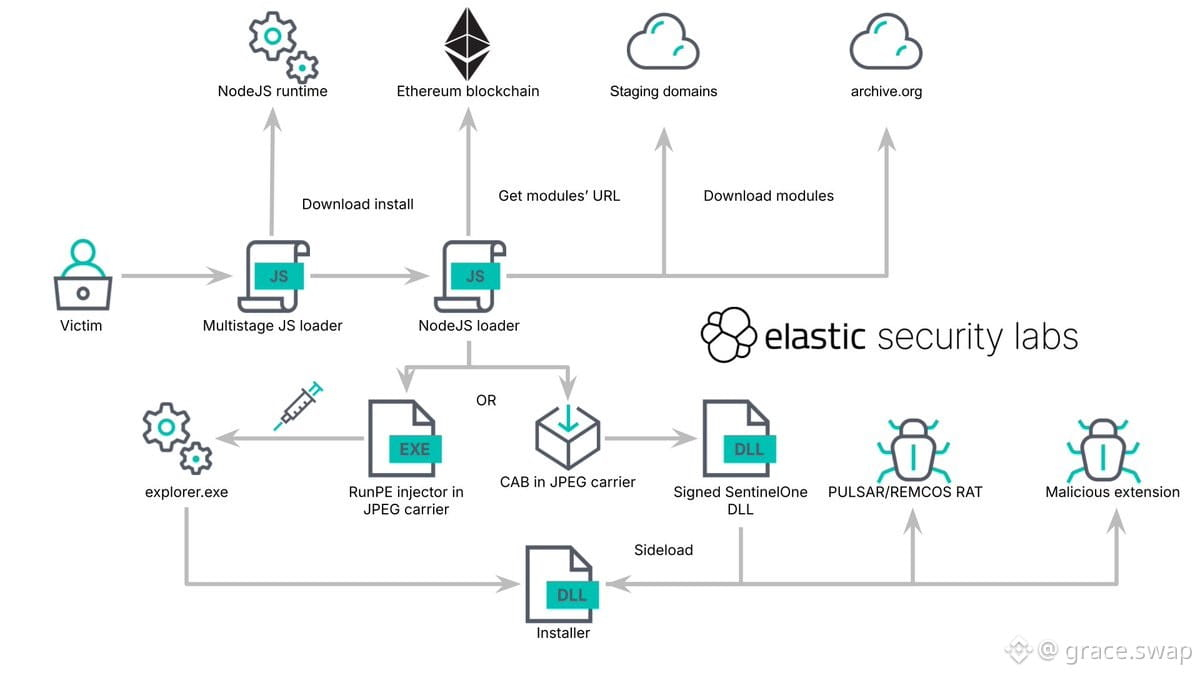
Une opération bancaire brésilienne op REF9334 est en cours depuis mai 2025. Chargeurs multi-étapes + extensions malveillantes du navigateur volant des identifiants, des jetons de session, des données sensibles.
Le plus inquiétant : les extensions s’installent automatiquement sur Chrome/Edge SANS l’approbation de l’utilisateur en contournant l’intégrité de Chromium (Secure Preferences, HMAC, chiffrement à liaison applicative)
Ils utilisent des smart contracts $ETH comme « boîtes aux lettres » (dead-drop) pour résoudre les endpoints C2 et faire pivoter les hôtes de charge utile — ce qui rend les démantèlements beaucoup plus difficiles
Contrat actif :
0xCD7360A83E5cdbBbbbcEB0e78748babA6740d07b
Portefeuille d’administration :
0x5C32A09873be70a92fd8bB5A9fED7967dE06BdE6
Si vous êtes au Brésil ou si vous menez des opérations de sécurité, surveillez l’activité suspecte des extensions de navigateur et contrôlez ces adresses on-chain. C’est un abus d’infrastructure de niveau supérieur.
Restez paranoïaque. Vérifiez vos extensions.
Une opération bancaire brésilienne op REF9334 est en cours depuis mai 2025. Chargeurs multi-étapes + extensions malveillantes du navigateur volant des identifiants, des jetons de session, des données sensibles.
Le plus inquiétant : les extensions s’installent automatiquement sur Chrome/Edge SANS l’approbation de l’utilisateur en contournant l’intégrité de Chromium (Secure Preferences, HMAC, chiffrement à liaison applicative)
Ils utilisent des smart contracts $ETH comme « boîtes aux lettres » (dead-drop) pour résoudre les endpoints C2 et faire pivoter les hôtes de charge utile — ce qui rend les démantèlements beaucoup plus difficiles
Contrat actif :
0xCD7360A83E5cdbBbbbcEB0e78748babA6740d07b
Portefeuille d’administration :
0x5C32A09873be70a92fd8bB5A9fED7967dE06BdE6
Si vous êtes au Brésil ou si vous menez des opérations de sécurité, surveillez l’activité suspecte des extensions de navigateur et contrôlez ces adresses on-chain. C’est un abus d’infrastructure de niveau supérieur.
Restez paranoïaque. Vérifiez vos extensions.