


BitcoinWorld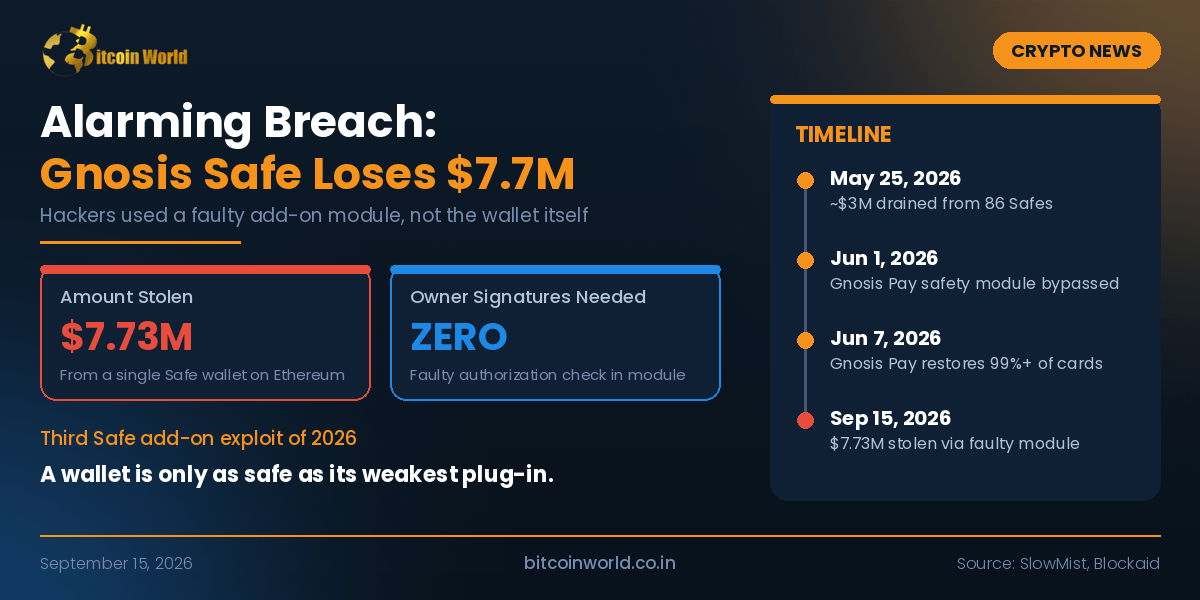 Le portefeuille Gnosis Safe perd 7,7 millions de dollars et les pirates n’ont jamais eu besoin de le contourner
À retenir
Des pirates ont dérobé environ 7,73 millions de dollars sur un portefeuille Gnosis Safe le 15 septembre 2026.
Ils n’ont pas cassé le portefeuille lui-même. Ils sont entrés via un outil complémentaire qui y était connecté.
L’argent volé a été transféré via un pool de trading que les pirates avaient mis en place, ce qui a rendu la traçabilité plus difficile.
C’est la troisième fois cette année que des modules d’extension de Safe Wallet ont été utilisés pour voler des fonds.
D’abord, qu’est-ce qu’un Gnosis Safe ?
Considérez un Gnosis Safe comme un coffre bancaire qui nécessite plusieurs clés pour être ouvert. Les entreprises, les fonds crypto et les investisseurs fortunés l’utilisent, car une seule personne ne peut pas déplacer l’argent à elle seule. C’est pourquoi il a la réputation d’être l’un des endroits les plus sûrs pour conserver des cryptomonnaies.
Safe permet aussi aux propriétaires de brancher des outils supplémentaires, appelés modules, qui gèrent automatiquement les tâches courantes, comme le fait de déplacer des fonds pour générer des intérêts. Le hic, c’est que ces outils peuvent déplacer de l’argent sans demander toutes les clés.
Qu’est-ce qui a mal tourné
Le portefeuille appartenait à un grand investisseur qui avait connecté l’un de ces outils automatiques. Cet outil comportait un contrôle de sécurité défectueux. Il était censé confirmer qui donnait les ordres, mais il ne le faisait pas correctement.
Les pirates ont remarqué la faille et ont utilisé l’outil pour transférer l’argent vers un pool de trading qu’ils avaient eux-mêmes créé. Ensuite, ils l’ont échangé contre d’autres coins et sont partis. Les propriétaires du portefeuille n’ont jamais approuvé quoi que ce soit.
En termes simples, le verrou était solide, mais une porte latérale avait été laissée déverrouillée.
Comment cela s’est déroulé cette année
25 mai : Environ 3 millions de dollars ont été prélevés sur 86 portefeuilles Safe en à peine deux heures, via un module défectueux.
1er juin : Les pirates ont trouvé un moyen de passer outre une fonctionnalité de sécurité de Gnosis Pay, le service de carte de débit crypto construit sur Safe.
7 juin : Gnosis Pay avait à nouveau des services de carte normaux qui fonctionnaient pour plus de 99 % de ses utilisateurs.
15 septembre : Le vol de 7,73 millions de dollars a eu lieu, en commençant par un seul gros transfert, puis enchaînant avec des transferts plus petits au cours de l’heure suivante.
Pourquoi cela devrait inquiéter les gens
Les trois attaques suivent le même schéma. Le portefeuille principal a résisté, mais les outils supplémentaires qui y étaient connectés ont échoué. Des sociétés de sécurité ont repéré ce dernier vol rapidement, mais elles n’ont pas réussi à l’empêcher, car ces transferts se font en quelques secondes.
Le faux pool de trading était aussi un choix intelligent des pirates. Cela leur a permis d’échanger les coins volés selon leurs propres conditions, sans dépendre de qui que ce soit.
Que se passe-t-il ensuite
Nous verrons probablement des contrôles plus stricts avant que ces modules puissent être connectés à des portefeuilles. Des limites sur la quantité qu’un module peut déplacer, ainsi que des périodes d’attente avant de gros transferts, pourraient devenir la norme. Les applications de portefeuille pourraient aussi commencer à avertir les utilisateurs lorsqu’un outil connecté semble risqué.
Conclusion
Ce vol ne signifie pas que Gnosis Safe est cassé. Cela montre toutefois qu’un portefeuille n’est sûr que comme l’est l’outil le plus faible qui y est branché. Si vous utilisez un Safe, vérifiez quels modules sont connectés aujourd’hui et supprimez ceux que vous ne reconnaissez pas ou que vous n’utilisez plus.
Cet article « Post Gnosis Safe Wallet Loses $7.7 Million, and Hackers Never Had to Crack It » est apparu pour la première fois sur BitcoinWorld.