L’agilité cryptographique mal comprise est une vulnérabilité.
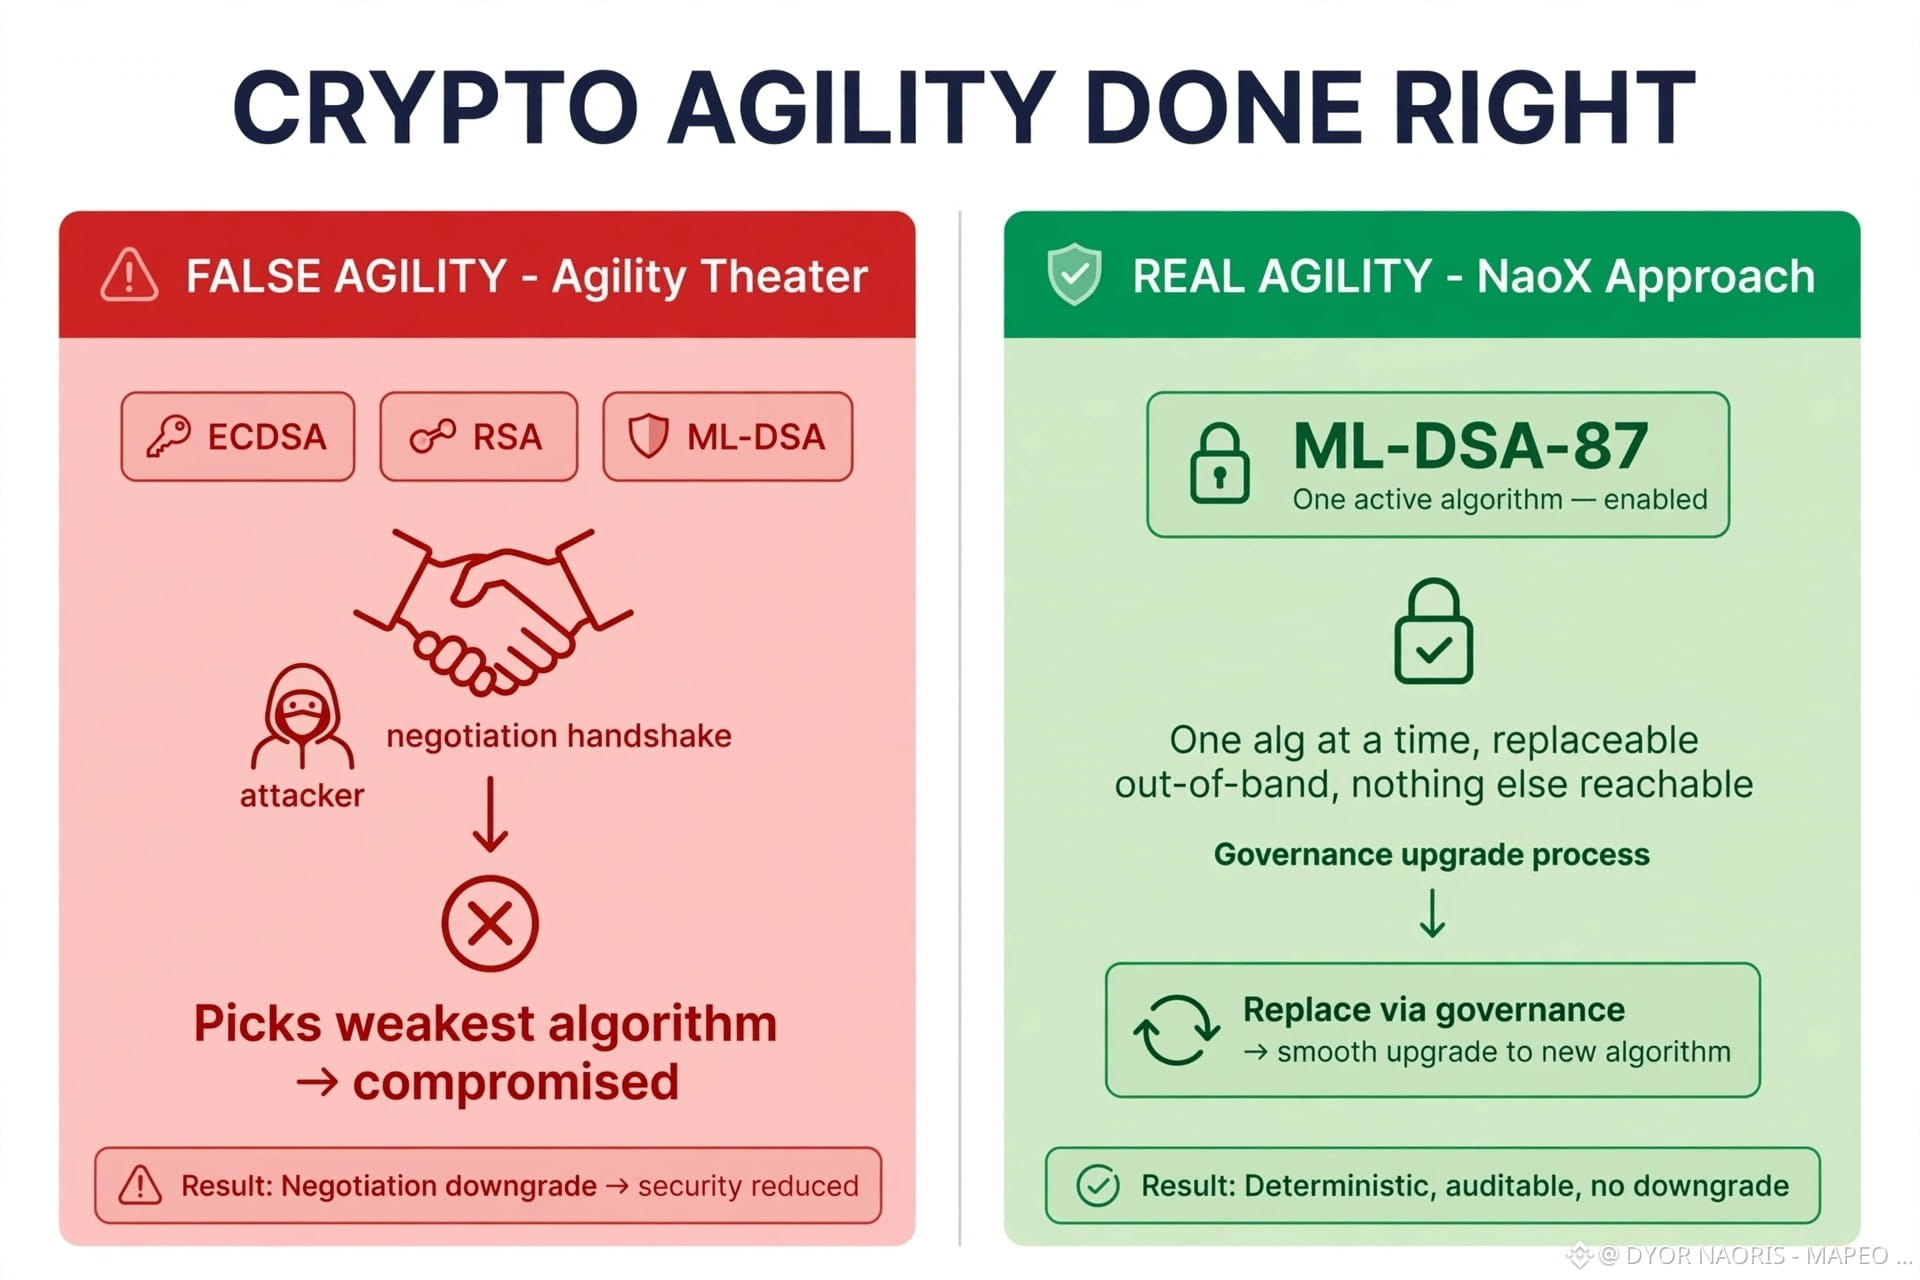
Le schéma l’explique tout :
❌ FAUSSE agilité (à gauche) : ECDSA + RSA + ML-DSA négociables. Un attaquant force la rétrogradation vers le plus faible. C’est ainsi que FREAK et Logjam ont fonctionné : le primitif était bon, c’est la négociation qui était le bug.
✅ VRAIE agilité (à droite - NaoX) : UN seul algorithme actif (ML-DSA-87). Rien d’autre n’est atteignable. Remplaçable via la gouvernance, sans menu permettant à l’attaquant de choisir.
Une signature par période, remplaçable hors bande. Déterministe, vérifiable, sans rétrogradation.
Voilà ce qu’est la vraie agilité.
Le schéma l’explique tout :
❌ FAUSSE agilité (à gauche) : ECDSA + RSA + ML-DSA négociables. Un attaquant force la rétrogradation vers le plus faible. C’est ainsi que FREAK et Logjam ont fonctionné : le primitif était bon, c’est la négociation qui était le bug.
✅ VRAIE agilité (à droite - NaoX) : UN seul algorithme actif (ML-DSA-87). Rien d’autre n’est atteignable. Remplaçable via la gouvernance, sans menu permettant à l’attaquant de choisir.
Une signature par période, remplaçable hors bande. Déterministe, vérifiable, sans rétrogradation.
Voilà ce qu’est la vraie agilité.