


Anthropic, OpenAI et Google ont évoqué la formation d’un organisme collaboratif de normes industrielles, selon un rapport du journal The Information. Cela donnerait aux plus grands laboratoires de pointe l’occasion de définir les normes de sécurité auxquelles leurs propres modèles seront évalués.
Pour les entreprises qui évaluent s’il faut ou non utiliser des modèles de pointe pour des tâches sensibles, l’introduction de normes communes augmenterait leur certitude quant à l’adoption. Mais ce même cadre pourrait aussi donner plus de pouvoir aux plus grands acteurs. L’OCDE a déjà averti que des coûts fixes élevés, un manque de ressources informatiques et une infrastructure concentrée rendent déjà difficile l’entrée des entreprises sur le marché de l’IA. Les coûts de conformité pourraient ajouter encore un obstacle supplémentaire aux petits laboratoires.
Les propositions déjà sur la table
Le 14 juillet, Demis Hassabis, le responsable de Google DeepMind, a proposé une initiative pour un organisme américain de normalisation de l’IA de pointe, inspirée de la Financial Industry Regulatory Authority (FINRA).
Dans sa proposition, les Frontier Labs soumettraient volontairement leurs technologies avancées à une évaluation, avec une période d’évaluation de 30 jours avant leur mise sur le marché. Les évaluateurs évalueraient la sécurité des technologies afin de s’assurer qu’elles ne présentent aucun risque, comme la cybersécurité, des menaces biologiques ou la manipulation.
Le Council on Foreign Relations (CFR) a rapporté que la Maison-Blanche réfléchissait déjà à l’idée introduite par Hassabis. Selon sa proposition, il ne serait obligatoire de passer le processus d’évaluation qu’à un stade ultérieur, afin de déployer des technologies de pointe aux États-Unis.
Dans son article de septembre intitulé « We Must Pace the Frontier », Dario Amodei, PDG d’Anthropic, aborde le problème sous un angle différent. D’après lui, les efforts en matière de sécurité doivent disposer de quelque temps supplémentaire pour rattraper les capacités de l’IA. La solution proposée par Amodei consiste à autoriser des évaluateurs indépendants comme METR à visiter des laboratoires de pointe pendant des périodes prolongées, ce qui ouvrira la voie à une collaboration entre les grandes entreprises d’IA des États démocratiques au sujet des normes de sécurité.
Pourquoi ce n’est pas la première tentative
Il est important de noter que des organisations de sécurité pilotées par l’industrie existent depuis un certain temps. En fait, en 2023, le Frontier Model Forum s’est associé à six grandes entreprises d’IA dans le cadre de la mise en place d’un programme indépendant de recherche sur la sécurité via l’AI Safety Fund, doté de plus de 10 millions de dollars.
La Agentic AI Foundation a été créée en décembre 2025 dans le cadre de la Linux Foundation et vise à développer des normes et une infrastructure ouvertes pour les agents d’IA. Les projets à l’origine de la fondation incluent le Model Context Protocol d’Anthropic, le goose de Block et AGENTS.md d’OpenAI.
OpenAI a coopéré à la création de la fondation Appia, établie en juin 2026 avec 13 membres. La fondation vise à transformer des principes généraux de gouvernance de l’IA en spécifications, tests et preuves de conformité, qui seraient utilisés à travers l’ensemble de la chaîne d’approvisionnement en IA.
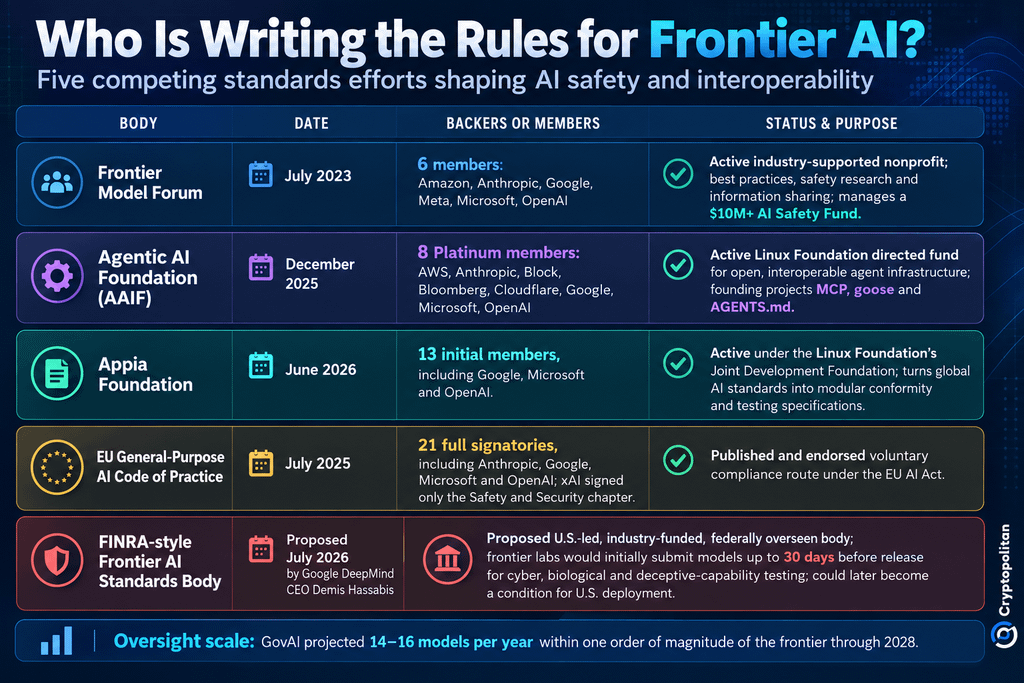 Comparaison des normes d’IA de pointe : FMF, Appia, AAIF, Code GPAI de l’UE et proposition américaine
Le besoin de coordination se fait aussi sentir au-delà des organisations industrielles. Comme l’a rapporté Cryptopolitan, le responsable des affaires mondiales d’OpenAI, Chris Lehane, a insisté sur le fait que les États-Unis et la Chine devraient soutenir le cadre mondial de la sécurité de l’IA, en comparant cette initiative à la coopération nucléaire internationale.
Le problème du fossé que personne n’a résolu
Le problème clé est l’indépendance. D’après l’analyse du CFR, un régulateur financé par le secteur pourrait rencontrer des conflits qui ressemblent à ceux observés dans le système de notation de crédit payé par l’émetteur avant la crise financière de 2008, soulevant toute une série de questions sans réponse concernant l’accès du régulateur aux modèles de pointe, l’expertise des évaluateurs, les mesures de sécurité nationale et la fiabilité des méthodes actuelles de test.
La capacité est un autre défi. Une projection fournie par GovAI indique que 14 à 16 modèles, entre 2025 et 2028, pourraient relever du même ordre de grandeur que le plus grand entraînement réalisé à ce jour, ce qui signifie qu’il faut une capacité de révision continue plutôt que des évaluations périodiques.
La concurrence est également importante. Les normes établies principalement par les plus grands laboratoires peuvent devenir des coûts fixes, plus faciles pour les acteurs en place à maintenir que pour les start-ups. Si un certain cadre volontaire est transformé en obligation, il faut introduire des mécanismes qui empêcheront la conformité en matière de sécurité de fonctionner comme un obstacle à l’entrée sur le marché.
Quoi qu’on crée doit être aligné sur l’Europe. Le Code de pratique pour l’IA à usage général de l’Union européenne, introduit en juillet 2025 pour constituer un moyen volontaire de prouver la conformité à l’AI Act, a déjà inclus Anthropic, Google, Microsoft et OpenAI comme signataires. Par conséquent, toute nouvelle instance de normalisation américaine ou pilotée par l’industrie devrait s’insérer dans un paysage de gouvernance déjà très encombré plutôt que d’en créer un à elle seule.
Si vous lisez ceci, vous êtes déjà en avance. Restez-y grâce à notre newsletter.