$BTC
🚨 Trezor alerta por una nueva campaña de phishing
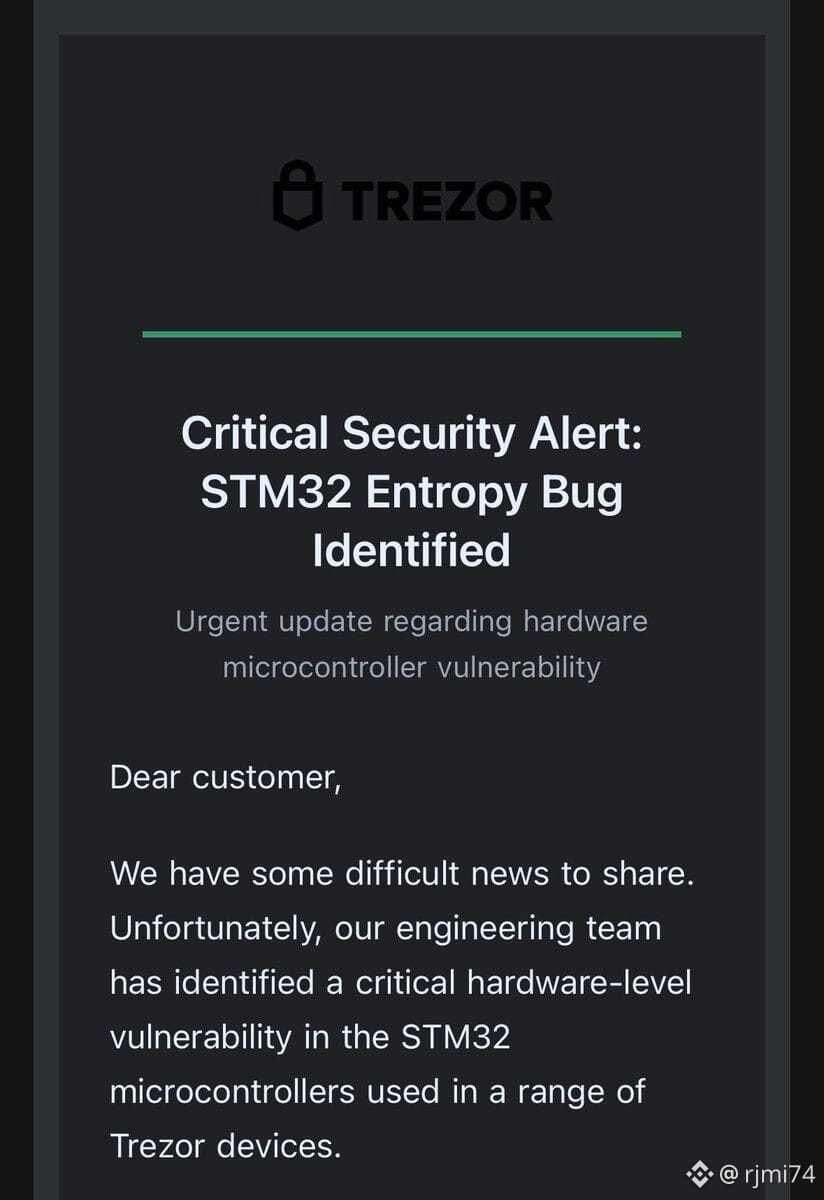
Trezor informó sobre una campaña fraudulenta que utiliza una supuesta vulnerabilidad llamada “STM32 Entropy Vulnerability” para generar miedo y engañar a los usuarios.
📩 Los atacantes enviaron correos que aparentan ser una alerta crítica y buscan llevar a las víctimas hacia un sitio malicioso. El ataque se originó tras la vulneración de un proveedor externo de correo utilizado por Trezor.
🔐 Lo importante: Trezor aclaró que sus dispositivos, claves y respaldos de recuperación no quedaron expuestos.
🛡️ ¿Qué hacer?
No abrir enlaces sospechosos, nunca ingresar la frase de recuperación en una web y verificar cualquier alerta directamente en los canales oficiales de Trezor.
💡 La clave: el peligro actual no es una falla del hardware, sino el phishing que busca aprovechar el miedo para obtener las claves de los usuarios.