
J’ai commencé à miser sur RLS dès l’étape de l’engagement préalable. En temps normal, je lis le blog officiel, en général pour savoir si ma position pourrait être affectée. Mais l’article d’août 30 qui parle de quantique est différent : tout au long, il enseigne aux institutions comment faire leurs achats, ce n’est pas directement lié à quelqu’un comme moi, un petit investisseur. Pourtant, je l’ai lu jusqu’au bout, parce qu’il a posé dès le début une règle assez ferme, et cette règle, par la suite, m’a ramené au sujet de l’article lui-même, à moi-même.
Voici à quoi ressemble cette règle : une affirmation de « sécurité quantique » — si elle ne précise pas clairement quel algorithme de standardisation est utilisé et à quel niveau de paramètre — n’est pas une revendication, mais seulement une étiquette.
Je suis d’accord avec cette phrase. Alors, j’ai fait quelque chose que l’article lui‑même encourage : j’ai retourné cette règle pour la mesurer elle‑même.
L’annonce ne précise pas à quel palier elle utilise ces éléments.
La seconde moitié de cet article liste six questions à poser aux fournisseurs pour les institutions. La troisième est :
Où, dans le système, sont utilisés des algorithmes post‑quantiques normalisés par le NIST ? Quelles normes exactement, et à quel niveau de paramètres ? L’article a d’ailleurs ajouté une précision : le niveau de paramètres 512 de ML‑KEM et ML‑KEM‑1024 ne sont pas la même chose.
Dans la première moitié, quand on décompose le processus de paiement d’Enygma, le deuxième composant était : au départ, le design utilisait CSIDH pour échanger des clés secrètes côté auditeur ; désormais, cela a été remplacé par ML‑KEM.
À partir de là, il n’y a pas la suite. Le niveau de paramétrage n’est pas précisé.
Je l’ai isolée à part : ce n’est pas pour chercher la petite bête. Au contraire, justement parce que cet article liste lui‑même le niveau de paramètres comme question clé, et qu’il donne pour exemple ML‑KEM, ce manque mérite d’être mentionné. Il est évident qu’il sait que cette distinction est importante, mais quand il parle de son propre cas, il ne l’a pas développée.
Pourquoi le niveau de paramètres n’est pas un détail ?
J’ai vérifié à quoi correspond, dans la réalité, ce niveau de paramètres.
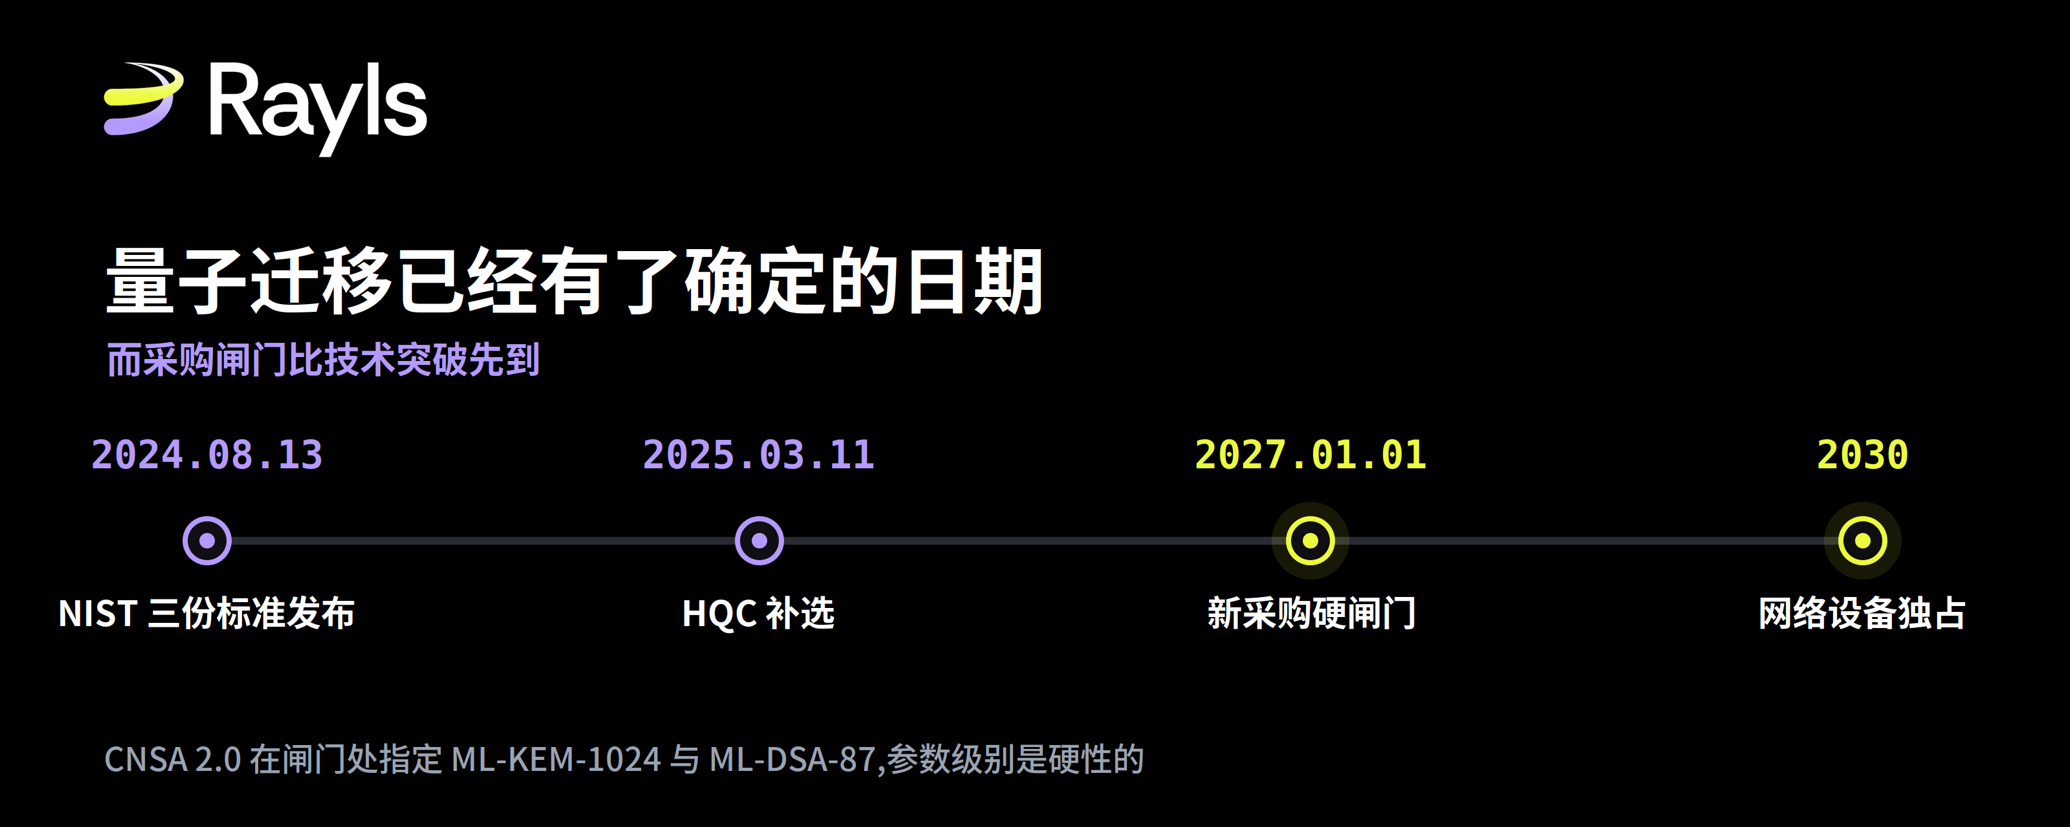
Le pack CNSA 2.0 de la NSA spécifie explicitement ML‑KEM‑1024 et ML‑DSA‑87, en choisissant la tranche de paramètres la plus forte. À partir du 1er janvier 2027, tous les nouveaux achats destinés aux systèmes de sécurité nationale américains doivent prendre en charge les algorithmes CNSA 2.0, sauf si des exceptions sont écrites dans les documents d’achat.
Autrement dit, un ensemble de systèmes qui utilise bien ML‑KEM mais s’arrête sur les gammes 512 ou 768, à la barrière près, retombe du même côté qu’un système qui n’utilise tout simplement aucun algorithme post‑quantique. Ce n’est pas une différence de finesse en termes de force de sécurité : c’est une différence sur le point de savoir s’il passe ou non le processus d’achat.
Après CNSA 2.0, il reste encore d’autres jalons de dates. Pour les équipements réseau, l’objectif est d’en faire un usage exclusif avant 2030 ; ensuite, pour la plupart des équipements, les cibles de migration sont fixées à 2033. La conformité finale complète au post‑quantique s’aligne sur l’objectif de NSM‑10, celui de 2035. Mais pour les fournisseurs, la première “vraie” contrainte à mordre est celle de 2027 : elle bloque l’étape d’achat, pas l’étape de fonctionnement.
L’intitulé de l’article parle de “avant 2027”, donc il sait évidemment ce jalon. Il l’a aussi écrit correctement dans le corps du texte : CNSA 2.0 précise ML‑KEM‑1024. Le seul élément qu’il n’écrit pas, c’est à quel niveau de paramètres lui‑même se situe.
Cinq sont déjà résistants au quantique ; on en refait encore une couche de plus.
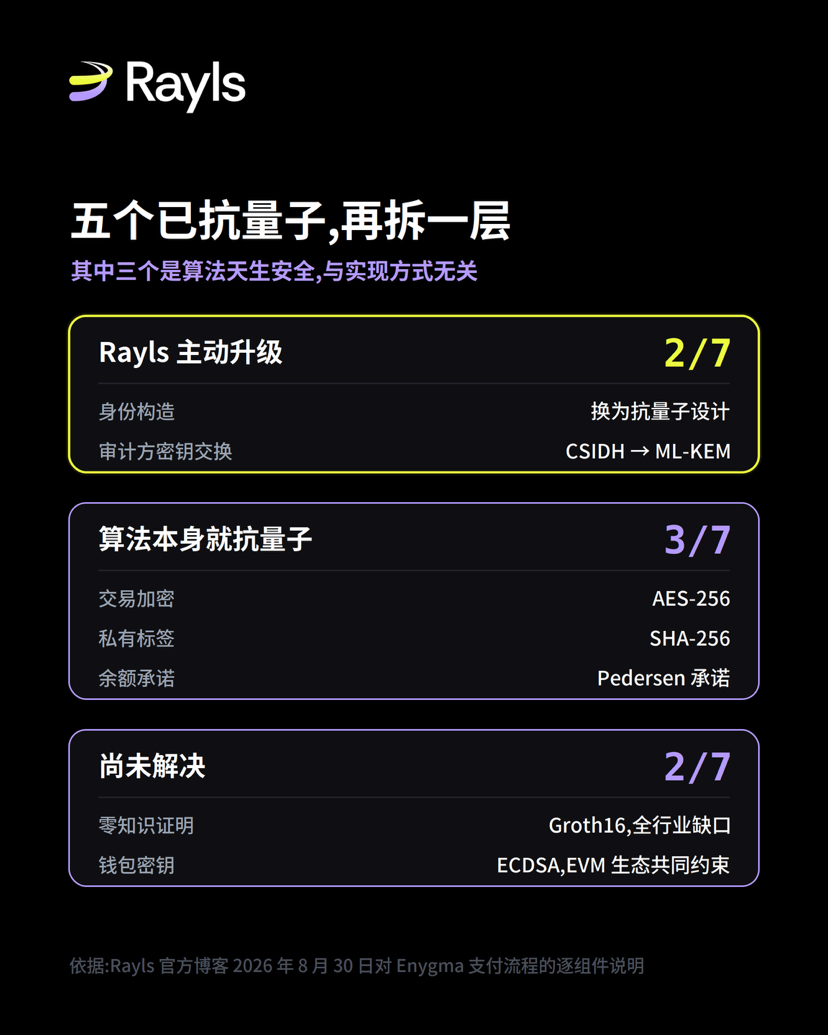
La conclusion de l’article est que sur sept composants, cinq sont déjà résistants au quantique. Cette affirmation n’est pas fausse en soi, mais elle fusionne deux types de propriétés différents.
Regardez ce que lui‑même indique comme statut pour chaque composant. Le composant un — construction d’identité — et le composant deux — échange de clés — sont marqués “addressed”, c’est‑à‑dire “déjà traité”. Ces deux points sont des changements proactifs de Rayls : la construction d’identité, à l’origine basée sur la courbe elliptique Baby Jubjub, a été remplacée par un design résistant au quantique après Enygma v2.5 ; l’échange de clés, à l’origine basé sur CSIDH, a été remplacé par ML‑KEM.
Les composants trois, quatre et cinq sont indiqués comme “no action required”, c’est‑à‑dire “aucun traitement”. Le chiffrement de la charge utile utilise AES‑GCM, et avec AES‑256 la robustesse effective est réduite de moitié sous l’algorithme de Grover : il reste donc l’équivalent d’environ 128 bits de sécurité quantique. Cette marge est, à l’heure actuelle, suffisante. Pour l’étiquette privée, c’est SHA‑256 : à cette taille, la fonction de hachage n’a pas peur des attaques quantiques. Le troisième point est l’engagement sur le solde, basé sur des engagements de Pedersen ; j’en parlerai séparément.
Ces trois éléments n’ont pas besoin d’être modifiés, parce que ces algorithmes ne craignent pas, dès le départ, l’informatique quantique : on peut les utiliser de la même façon, quel que soit l’utilisateur. Ils ne reflètent aucun effort d’ingénierie propre à Rayls.
Donc, en termes de charge de travail, Rayls qui agit de façon proactive représente les deux septièmes, pas les cinq septièmes.
Je ne pense pas que ce soit une exagération volontaire. Le papier indique clairement le statut de chaque élément : ceux qui sont prêts à lire peuvent le distinguer par eux‑mêmes. C’est juste que le résumé “cinq sont déjà résistants au quantique” se propagera plus loin que la décomposition elle‑même, et pris isolément, il donne l’impression d’avoir accompli les sept dixièmes de la tâche.
Les mots utilisés dans l’article scientifique ne sont pas tout à fait les mêmes que ceux de l’annonce.
L’article dit que les spécifications académiques de Rayls sont publiées sur l’IACR Cryptology ePrint Archive, et que les institutions peuvent ainsi vérifier indépendamment ces affirmations. Cette phrase est une invitation publique, donc j’ai été voir.
Ce que j’ai trouvé correspond à l’article portant le numéro 2025/1639, intitulé Rayls: A Novel Design for CBDCs, dont les auteurs sont Mario Yaksetig et Jiayu Xu. Pour Rayls II mentionné dans l’article, je n’ai pas trouvé de numéro public correspondant : je n’ai donc pas pu le vérifier.
Dans l’article, il y a deux points qui méritent d’être notés.
D’abord, la manière dont le papier parle de Groth16. Il écrit clairement que sa préférence pour Groth16 tient au fait que l’effort côté vérificateur est léger, et il précise aussi les limites de ce choix. Mais la limite nommée par le papier est qu’il faut une configuration de confiance, et il dit que cette configuration peut être réalisée de manière multipartite pour réduire l’hypothèse de confiance. Autrement dit : quand l’article parle de Groth16, il s’agit du problème de l’hypothèse de confiance ; et lorsque l’annonce du 30 août parle de Groth16, elle parle du problème quantique. Les deux passages ne parlent pas de la même chose. L’annonce dit : “l’article reconnaît explicitement cela” ; au moins dans l’article que j’ai consulté, ce n’est pas la même “chose” qui est reconnue.
Deuxièmement, le terme utilisé par le papier pour décrire sa conception est “quantum‑private”, c’est‑à‑dire confidentialité quantique : l’explication précise est que l’adversaire quantique ne peut pas déduire, dans le réseau, l’expéditeur, le destinataire et le montant d’une transaction. C’est une affirmation de confidentialité.
Et le cadre de l’annonce, sur l’ensemble du document, c’est quantum‑resistant, c’est‑à‑dire résistant au quantique. En cryptographie, la confidentialité et la non‑falsifiabilité sont deux propriétés distinctes : un système peut atteindre la première sans être capable d’atteindre la seconde.
Cette différence, appliquée au cinquième composant — l’engagement de Pedersen — devient alors concrète. La propriété standard des engagements de Pedersen est que la dissimulation est inconditionnellement vraie, tandis que la liaison (binding) n’est vraie qu’à la complexité de calcul près : elle dépend du problème du logarithme discret, précisément le type de problème que les ordinateurs quantiques peuvent résoudre. L’annonce dit que, dans les scénarios d’utilisation d’Enygma, ces deux propriétés restent sûres face au quantique et les étiquette comme “sans traitement”.
Je ne sais pas si cette phrase est correcte. Elle dit : “dans le scénario d’utilisation d’Enygma”. Mais quel est le scénario précis ? L’annonce ne le développe pas, et je n’ai pas la capacité de juger depuis l’extérieur. Ce que je veux dire, c’est simplement ceci : parmi les sept composants de tout l’article, c’est la seule conclusion qui, en apparence, n’est pas conforme à la nature telle qu’enseignée par les manuels — et, qui plus est, elle est précisément marquée comme “sans traitement”. Selon les critères de précision que promeut l’article lui‑même, cette partie mérite d’être développée.
Ce qui n’est pas encore déterminé.
Deux des composants, dans l’annonce elle‑même, indiquent qu’ils n’ont pas résolu certains points : je trouve que c’est traité de façon très franche.
Les preuves à divulgation nulle utilisant Groth16 sont basées sur des cryptosystèmes à paires ; pour l’instant, il n’existe pas de substitut post‑quantique prêt pour la production. L’annonce dit que c’est un manque pour toute l’industrie, pas un manque propre à Rayls : toutes les chaînes qui utilisent SNARK pour la confidentialité se trouvent au même endroit. À mon avis, cette affirmation est correcte. Sa réponse est de concevoir le système de preuve de façon modulaire et remplaçable : une fois la recherche sur les ZK post‑quantiques arrivée à maturité, on remplacera.
La clé de portefeuille utilise l’ECDSA standard d’EVM, ce n’est pas résistant au quantique. C’est une contrainte partagée par tout l’écosystème Ethereum : aujourd’hui, aucune chaîne compatible EVM n’a produit de solution de clé de portefeuille post‑quantique prête pour la production.
En dehors de cela, j’ai aussi des éléments que je n’ai pas pu vérifier : le numéro public de l’article Rayls II, et le niveau de paramètres du composant deux ML‑KEM. Ces deux points ne sont pas déductibles par moi depuis l’extérieur : il faut que l’official les complète.
Mon avis.
L’argument central de cette annonce, je l’approuve : face à la transition post‑quantique, clarifier point par point — composant par composant — vaut beaucoup plus que d’apposer un étiquette “quantum‑safe”, et un fournisseur qui admet un manque est plus digne de confiance qu’un fournisseur qui ne fait que coller des étiquettes.
Mon article n’a pas pour but de la contredire : au contraire, j’accepte ses prémisses. Un article qui appelle à la précision mérite d’être lu précisément — c’est, de fait, le traitement qu’il exige pour lui‑même.
Pour décider ensuite comment, je surveille surtout une chose : le niveau de paramètres de ML‑KEM sera‑t‑il comblé ?
C’est la troisième question que l’annonce liste elle‑même : la réponse tient en une seule ligne. Il y est : “ajouté” et cela explique que ces six questions ne servent pas uniquement à tester les autres ; sinon, la phrase “la précision vaut plus que l’étiquette” ne prendrait pas effet sur soi. Je pense que c’est l’indicateur d’observation le plus net : il a un coût extrêmement faible, et il n’existe aucun espace d’explication pour dire “on ne peut pas”.
En plus, je ferai attention aux deux autres points. Si le numéro de l’article Rayls II est rendu public, alors la phrase de l’annonce “fournit une vérification indépendante” sera vraiment fondée. Quant à la partie “scénarios d’utilisation” concernant les engagements de Pedersen : si un jour l’official accepte d’en parler plus en détail, ce sera l’un des passages les plus intéressants à lire dans cette liste de composants.
Au passage, une chose sans rapport direct avec l’annonce mais liée à ce sujet : quand j’ai vérifié la chronologie, j’ai constaté que ce qui est publié par le NIST le 13 août 2024 et en vigueur le 14 août concerne trois normes : FIPS 203, 204 et 205. HQC n’est sélectionné que le 11 mars 2025, et la rédaction de FIPS 206 basé sur FALCON est encore en cours à ce jour. Sur Internet, il y a pas mal de reports de seconde main qui incluent aussi FIPS 206 dans le lot de 2024 : c’est faux. Sur ce point, cette annonce est exacte.
Sources de référence : le blogue officiel de Rayls “The Quantum Clock is ticking: what financial institutions need to do before 2027”, Selvaggia di Fazio, 30 août 2026 ; page du projet de normalisation post‑quantique du NIST, publication de FIPS 203 / 204 / 205 le 13 août 2024, entrée en vigueur le 14 août indiquée dans le Federal Register ; HQC sélectionné le 11 mars 2025 ; FIPS 206 en cours de rédaction ; calendrier NSA CNSA 2.0 : nouvelle barrière d’achat à partir du 1er janvier 2027, spécifiant ML‑KEM‑1024 et ML‑DSA‑87 ; IACR Cryptology ePrint Archive, n° 2025/1639, Rayls: A Novel Design for CBDCs, Mario Yaksetig et Jiayu Xu.