
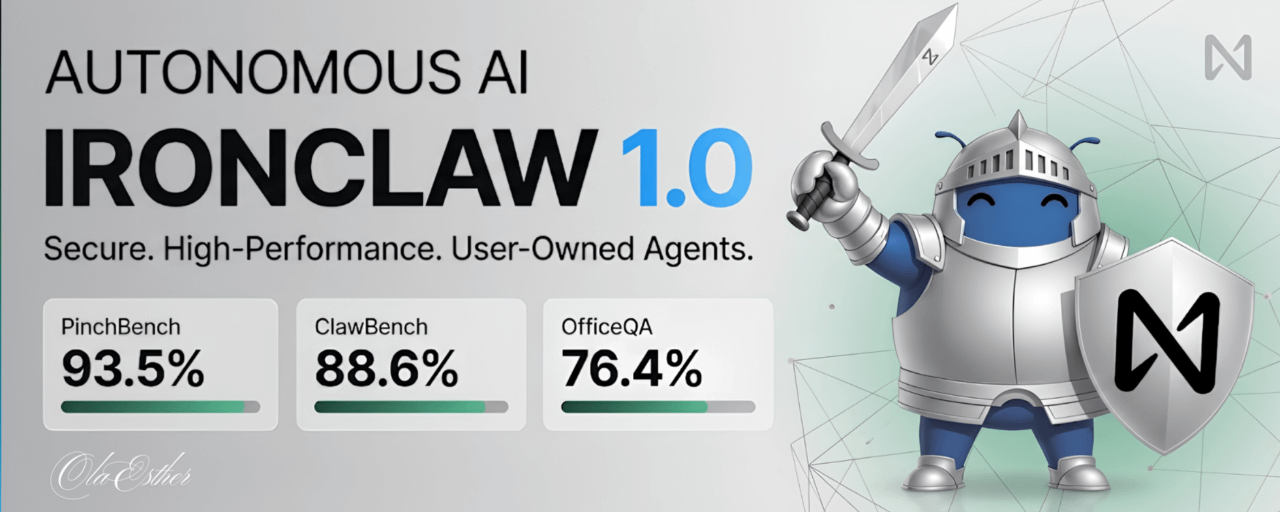

À mesure que les agents IA autonomes évoluent de scripts expérimentaux vers des assistants d’entreprise toujours actifs, les cadres logiciels traditionnels se heurtent à un goulot d’étranglement critique : la sécurité et la continuité. Lorsqu’un agent dispose d’une autorité sans restriction pour interroger des bases de données, écrire du code ou exécuter des transactions financières, un seul défaut de raisonnement peut conduire à des erreurs d’exécution catastrophiques.
Pour résoudre ce problème, @NEAR Protocol redéfinit l’exécution autonome avec le lancement d’IronClaw 1.0, un cadre d’agents open source conçu pour séparer la prise de décision cognitive de l’exécution physique.
IronClaw 1.0 : séparer le raisonnement de l’action
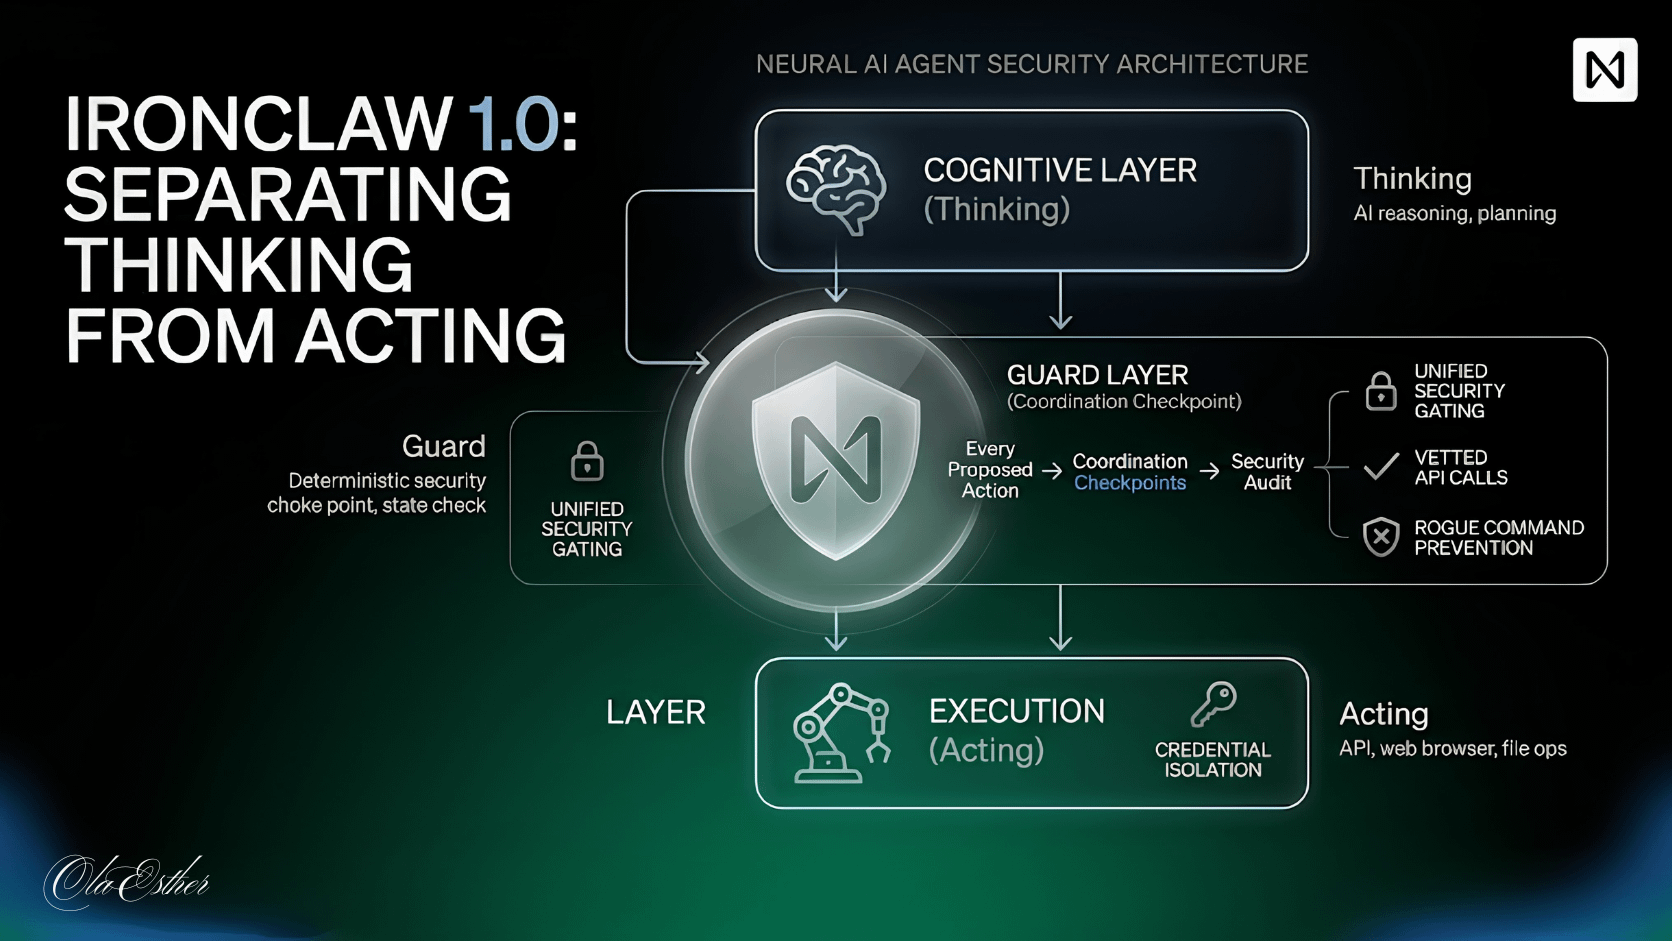
Au cœur de #IronClaw 1.0 se trouve une refonte structurelle fondamentale : le composant qui décide quoi faire est strictement séparé du composant qui exécute l’action.
[ Couche cognitive (raisonnement) ] ──► [ Couche de garde (point de contrôle) ] ──► [ Couche d’exécution (action) ]
Placée entre le raisonnement et l’exécution, la couche « Guard » (Garde) constitue un point de contrôle centralisé et déterministe de coordination. Toute action proposée doit passer par ce unique sas de sécurité avant de prendre effet.
Un seul point de contrôle devant chaque action est le type de conception que les gens supposent coûteux en termes de capacité… Au lieu de cela, il produit un système plus sûr par défaut sans sacrifier la rapidité d’exécution opérationnelle.
En faisant passer toutes les intentions par une Guard unifiée, IronClaw empêche les agents d’exécuter des appels API non vérifiés, des identifiants divulgués ou des commandes malveillantes.
Domination par les benchmarks sur les charges de travail en entreprise
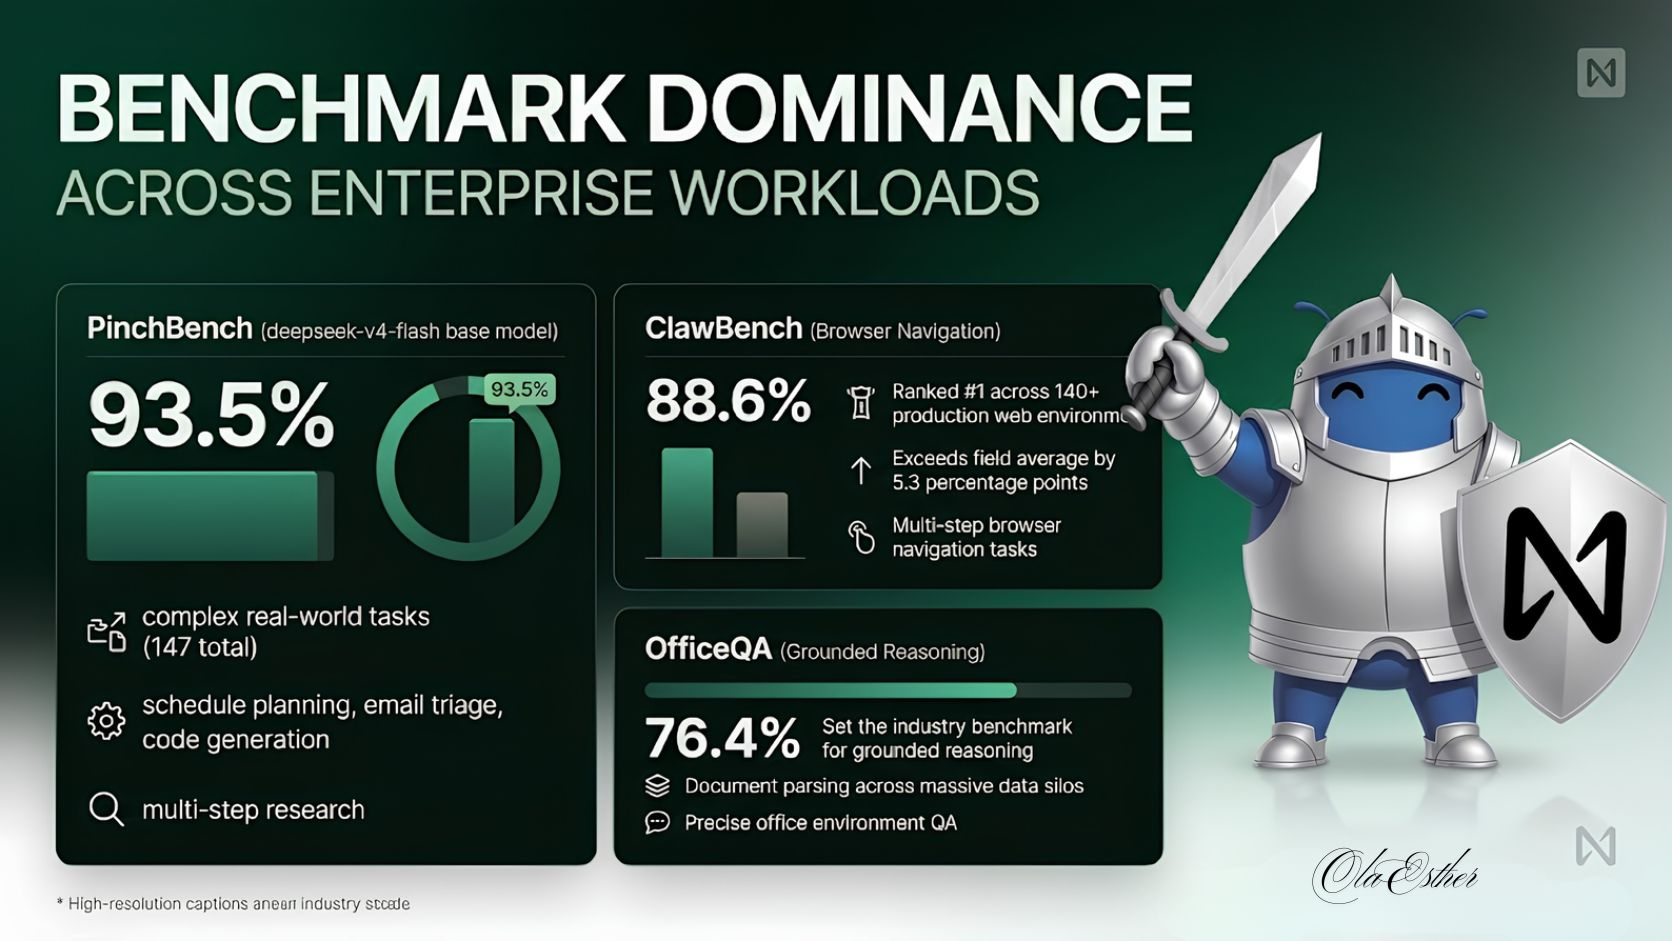
Pour valider cette architecture, IronClaw 1.0 a été évalué aux côtés de frameworks concurrents en utilisant le modèle de base deepseek-v4-flash. Les résultats montrent qu’un verrouillage de sécurité strict renforce plutôt qu’il n’entrave les performances des agents :
● PinchBench (93,5 %) : A surpassé les meilleurs kits d’agents concurrents sur 147 tâches réelles complexes, y compris la planification d’agendas, le tri d’e-mails, la génération de code et la recherche multi-étapes.
● ClawBench (88,6 %) : N°1 sur plus de 140 environnements web de production, avec un avantage de 5,3 points de pourcentage sur la moyenne du secteur en navigation multi-étapes.
● OfficeQA (76,4 %) : A défini la référence de l’industrie pour le raisonnement fondé et l’extraction de documents à travers de vastes silos de données d’entreprise.
Principes fondamentaux : Conçu pour la continuité en entreprise
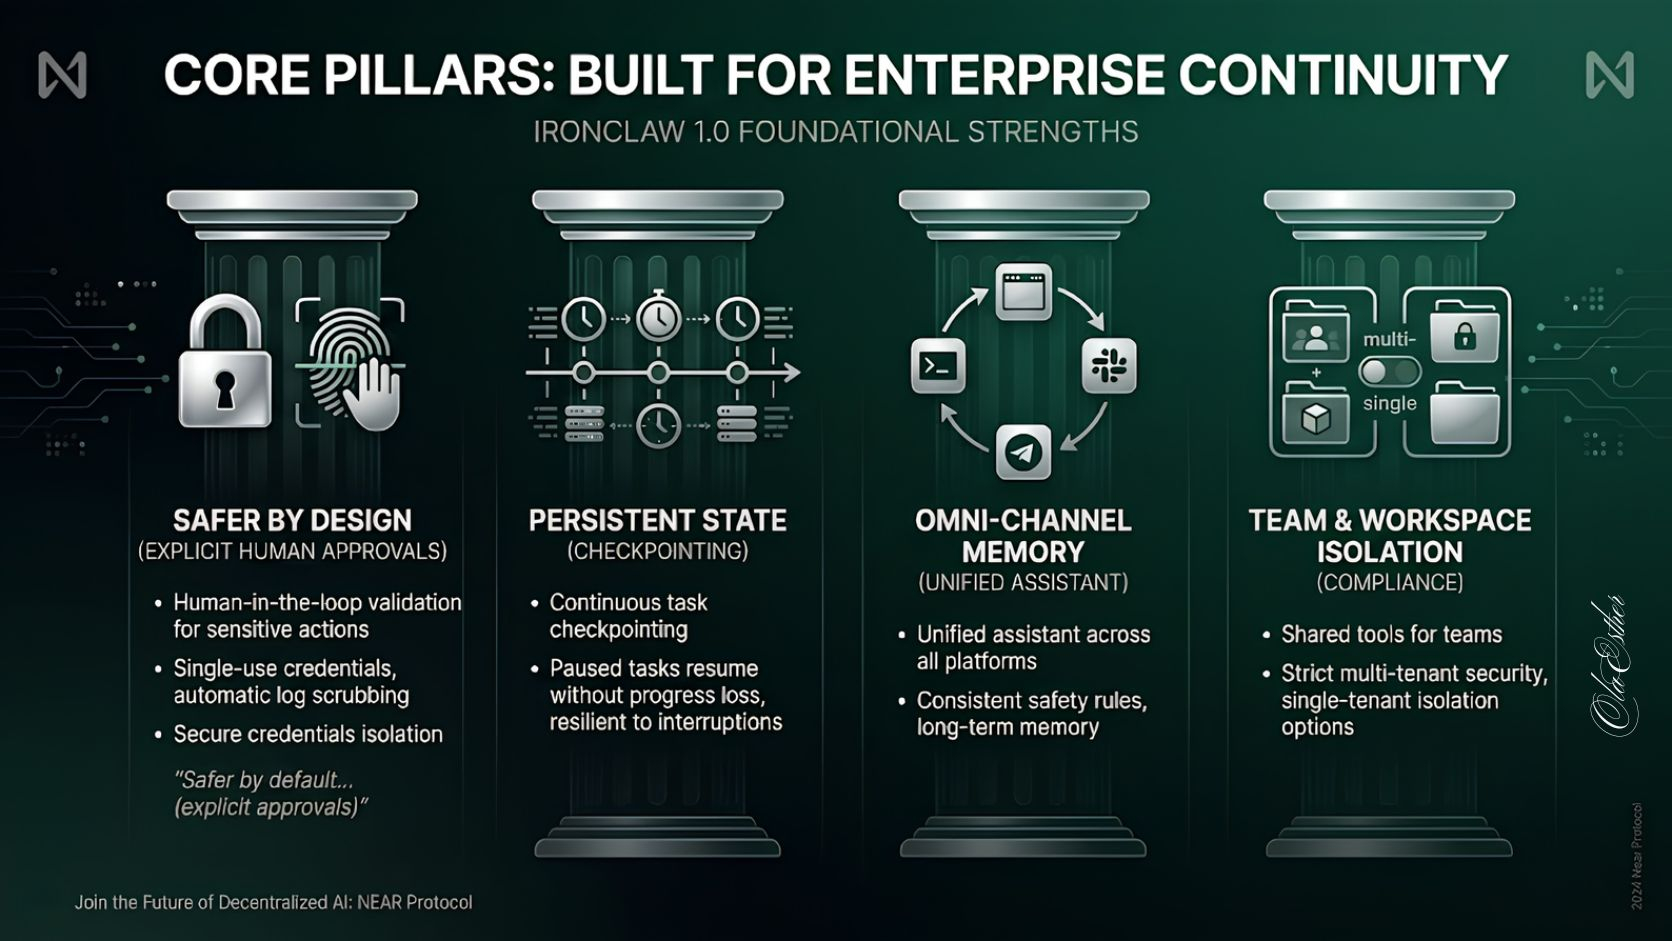
Au-delà des benchmarks statiques, IronClaw répond aux défis opérationnels concrets des déploiements en entreprise :
1. Plus sûr par conception : Exige des validations explicites de l’humain dans la boucle pour les changements d’état sensibles. Les secrets, clés API et identifiants sont à usage unique par défaut et automatiquement purgés des journaux et des rapports.
2. Conservation continue du point de contrôle d’état : Les agents traditionnels perdent le contexte s’ils sont interrompus. IronClaw écrit continuellement des points de contrôle d’état, permettant aux tâches mises en pause pour des autorisations ou les redémarrages du système de reprendre immédiatement sans perdre de progression.
3. Mémoire omnicanale : s’intègre à travers CLI, Web, Slack et Telegram comme un assistant unique unifié. Les interactions entre canaux conservent des règles de sécurité, préférences et une mémoire à long terme identiques.
4. Isolation de l’équipe et de l’espace de travail : Prend en charge à la fois des environnements d’équipe multi-tenant—où des outils partagés accélèrent la découverte du workflow—et une isolation stricte single-tenant pour des besoins réglementaires exigeants.
La colonne vertébrale de l’infrastructure : NEARAI et Staking
Un framework d’agent n’est aussi fiable que le réseau qui l’alimente. À mesure que #NEARAI avance vers des déploiements d’agents de nouvelle génération comme OpenClaw, l’écosystème plus large de NEAR Protocol fournit la couche de calcul décentralisée et détenue par les utilisateurs nécessaire.
Dans ce cadre, le Staking sur NEAR dépasse largement la simple génération de rendement de validation. Le capital mis en jeu fournit la sécurité économique et la résistance Sybil nécessaires pour valider des Environnements d’Exécution de Confiance (TEEs) imposés par le matériel et des nœuds d’inférence à connaissance nulle.
Le Staking agit comme la garantie économique fondamentale qui sécurise le cloud décentralisé—en veillant à ce que, lorsque des agents IA autonomes négocient, conservent un état ou traitent des primitives financières pour le compte des utilisateurs, l’infrastructure sous-jacente reste résistante à la censure, vérifiable et détenue par les utilisateurs.
En combinant le dispositif d’exécution sûr d’IronClaw avec la couche de consensus sécurisée économiquement de NEAR, Web3 trace le plan de l’économie émergente des agents.