

Le plus ironique dans cette histoire, c’est que l’attaquant n’a même pas eu besoin d’une technique avancée. Trois étapes, trois étapes : un droit de gestion des garanties d’« une banque » lui a été transféré.
Le 28 août, la « nouvelle banque » en chaîne Avici, basée sur Solana, a confirmé avoir été compromise. D’après les premières estimations, les pertes se situeraient entre 600 000 et 1,02 million de dollars, touchant 125 comptes utilisateurs. Son jeton natif AVICI a chuté d’environ 39 % en une journée : son prix est désormais à 96 % de son plus haut historique. Mais derrière ces chiffres, la vraie question à se poser est la suivante : un projet qui gère le solde des cartes d’autrui, comment a-t-il pu être aussi simplement « doté d’un administrateur » ?
Trois étapes : passer d’utilisateur externe à administrateur
Quand on expose le chemin d’attaque, on a l’impression de regarder un rapport de démonstration de faille, plutôt qu’un véritable pillage.
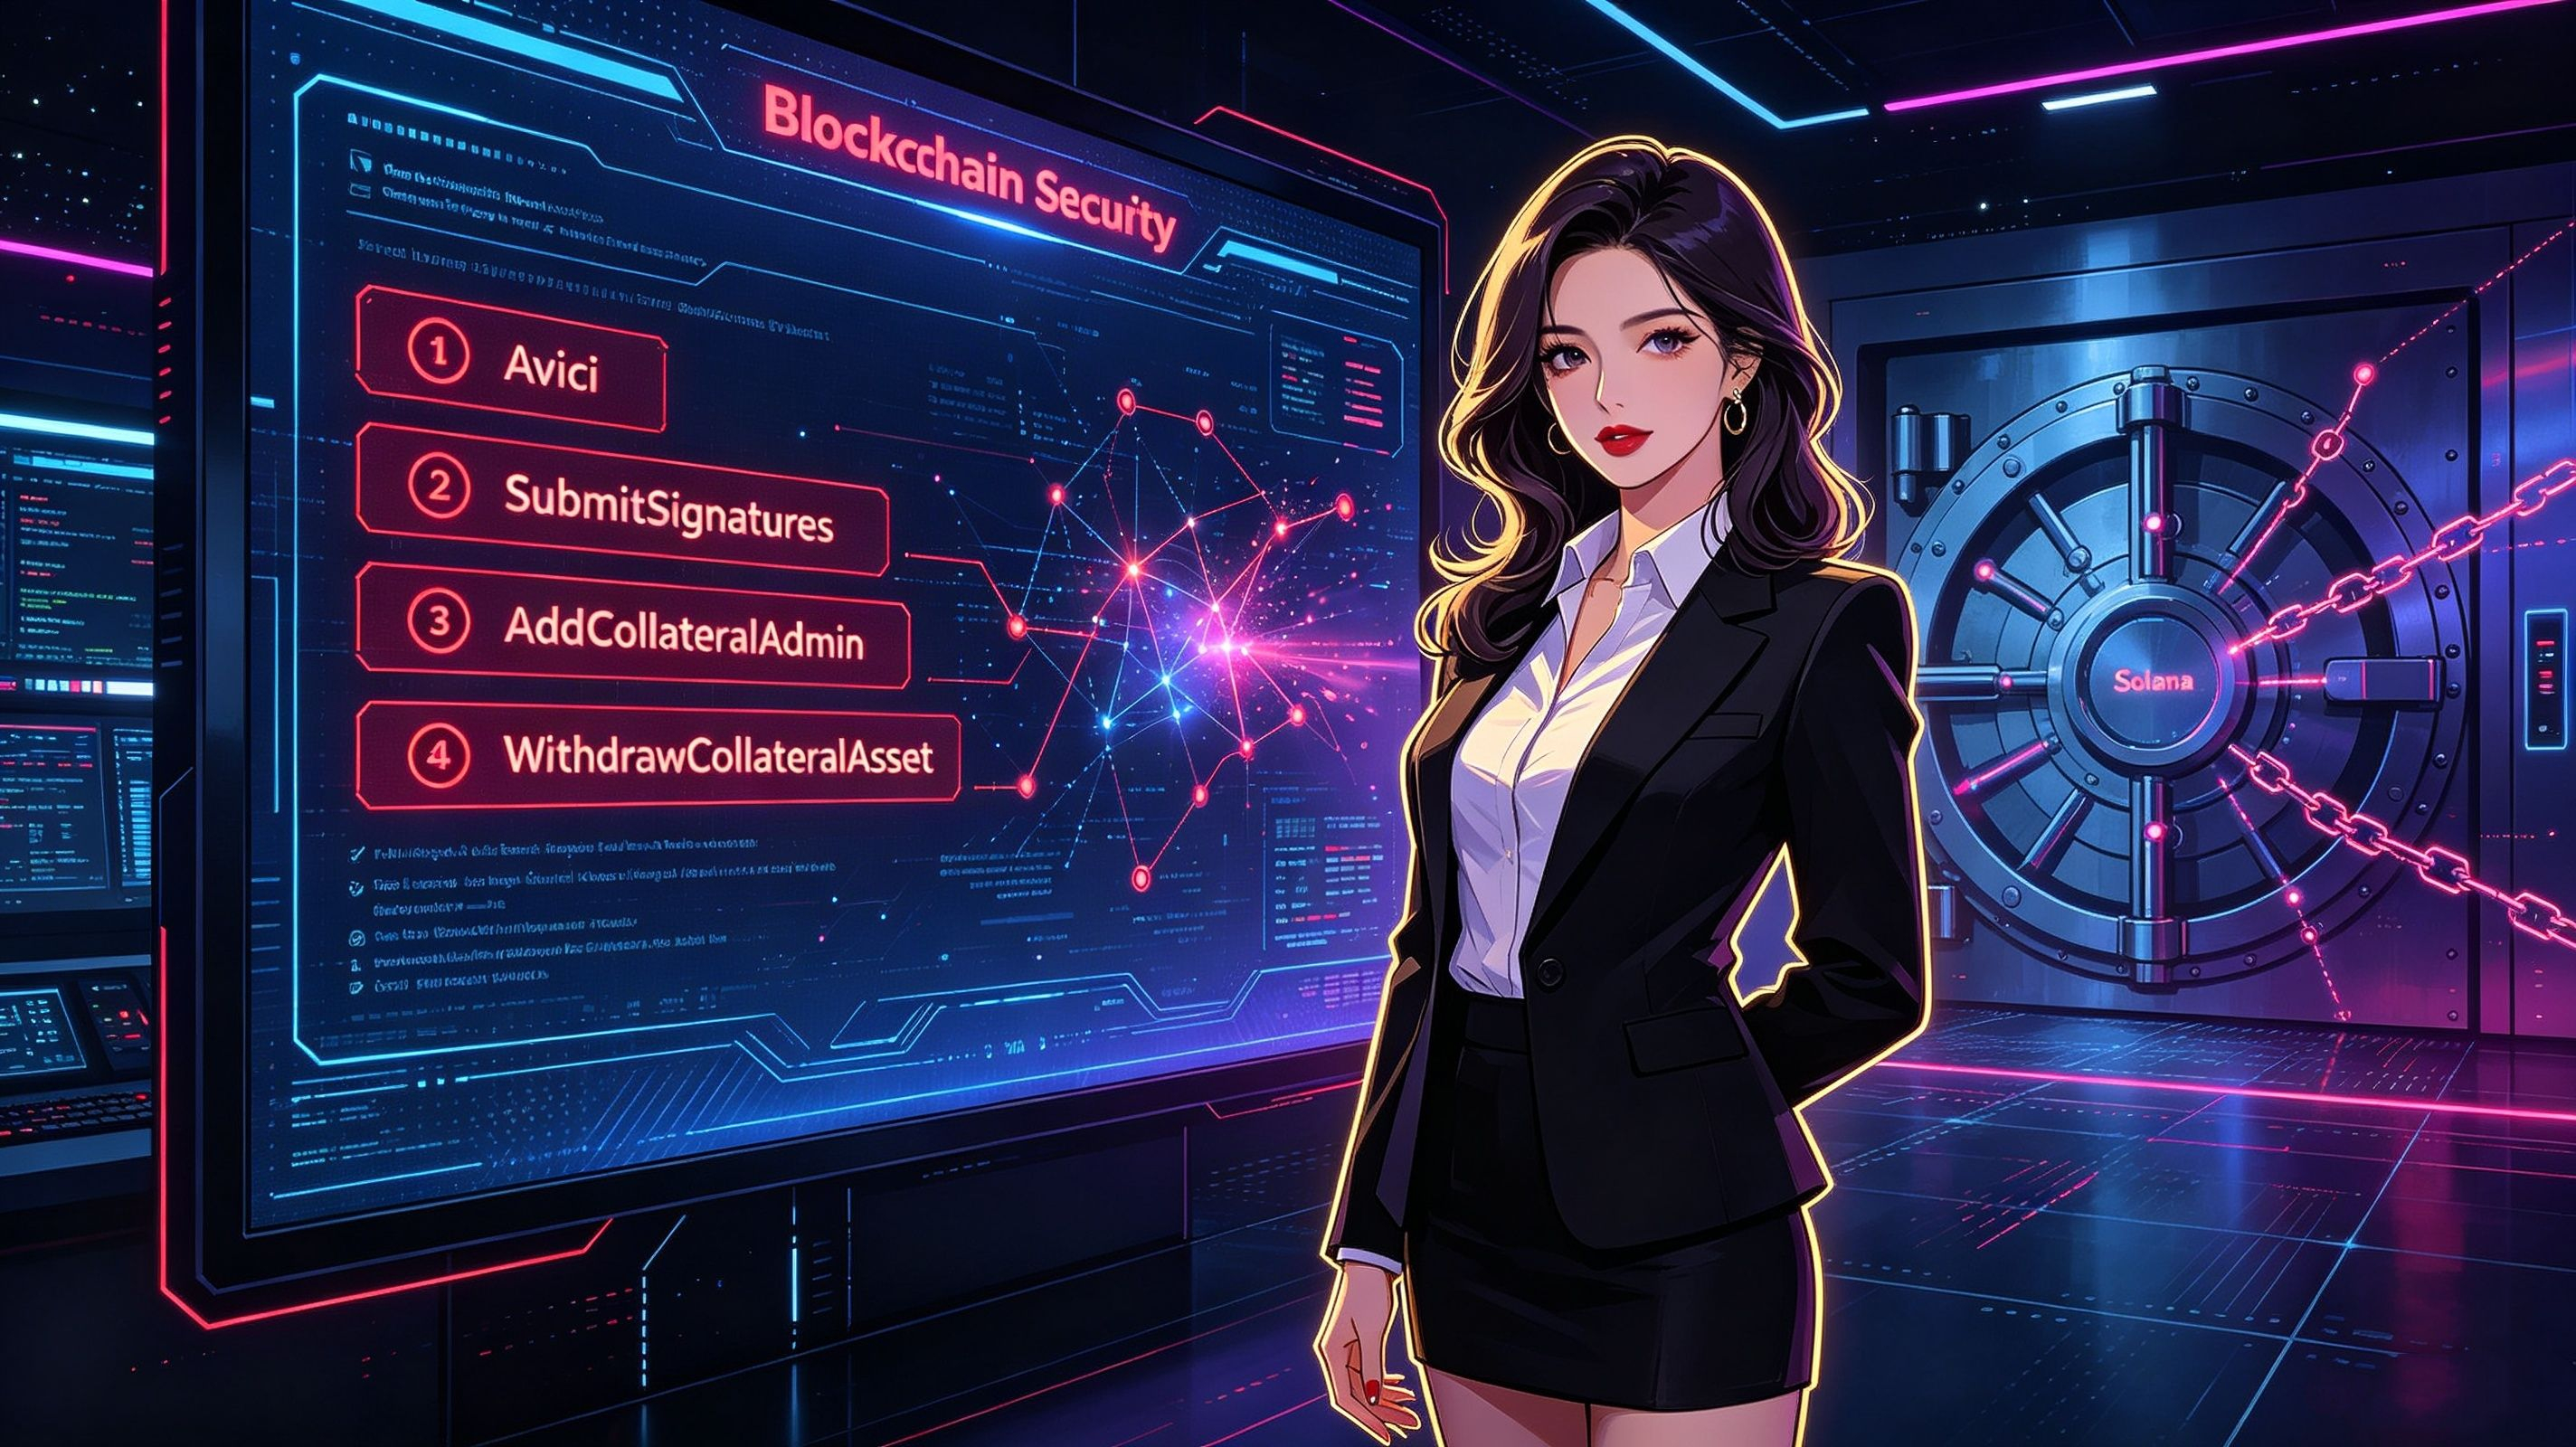
Première étape : le hacker exécute une fonction SubmitSignatures dans le programme d’autorisation d’Avici. Deuxième étape : appeler AddCollateralAdmin dans le programme de garantie. Troisième étape : utiliser la fonction WithdrawCollateralAsset avec le statut d’administrateur fraîchement obtenu pour retirer les actifs.
Traduction en langage simple : d’abord, obtenir une autorisation par signature, puis se donner un rôle d’administrateur, enfin retirer les garanties avec cette identité. Pas d’arbitrage, pas de flash loan, pas de manipulation d’oracles. Juste une faille de configuration des permissions, entrée par la porte principale, puis ouverture du coffre-fort… et sortie avec ce qu’il y avait dedans.
À l’époque, le portefeuille de l’attaquant contenait environ 10 005 SOL, soit 1,07 million de dollars, plus 11 600 dollars de stablecoins. Un analyste on-chain a fait un traçage et a constaté que, parmi les 125 comptes touchés, le plus gros a perdu jusqu’à 26 000 USDT, tandis que le plus faible n’a perdu que 9 USDC. Que faut-il en conclure ? Que ce n’était pas une opération de chasse ciblée contre des gros détenteurs, mais un balayage indifférencié de “tous ceux qui ont mis leur argent ici”. Les soldes des petits investisseurs, ça disparaît d’un coup : terminé.
Où est allé l’argent ? Presque aucun espoir.
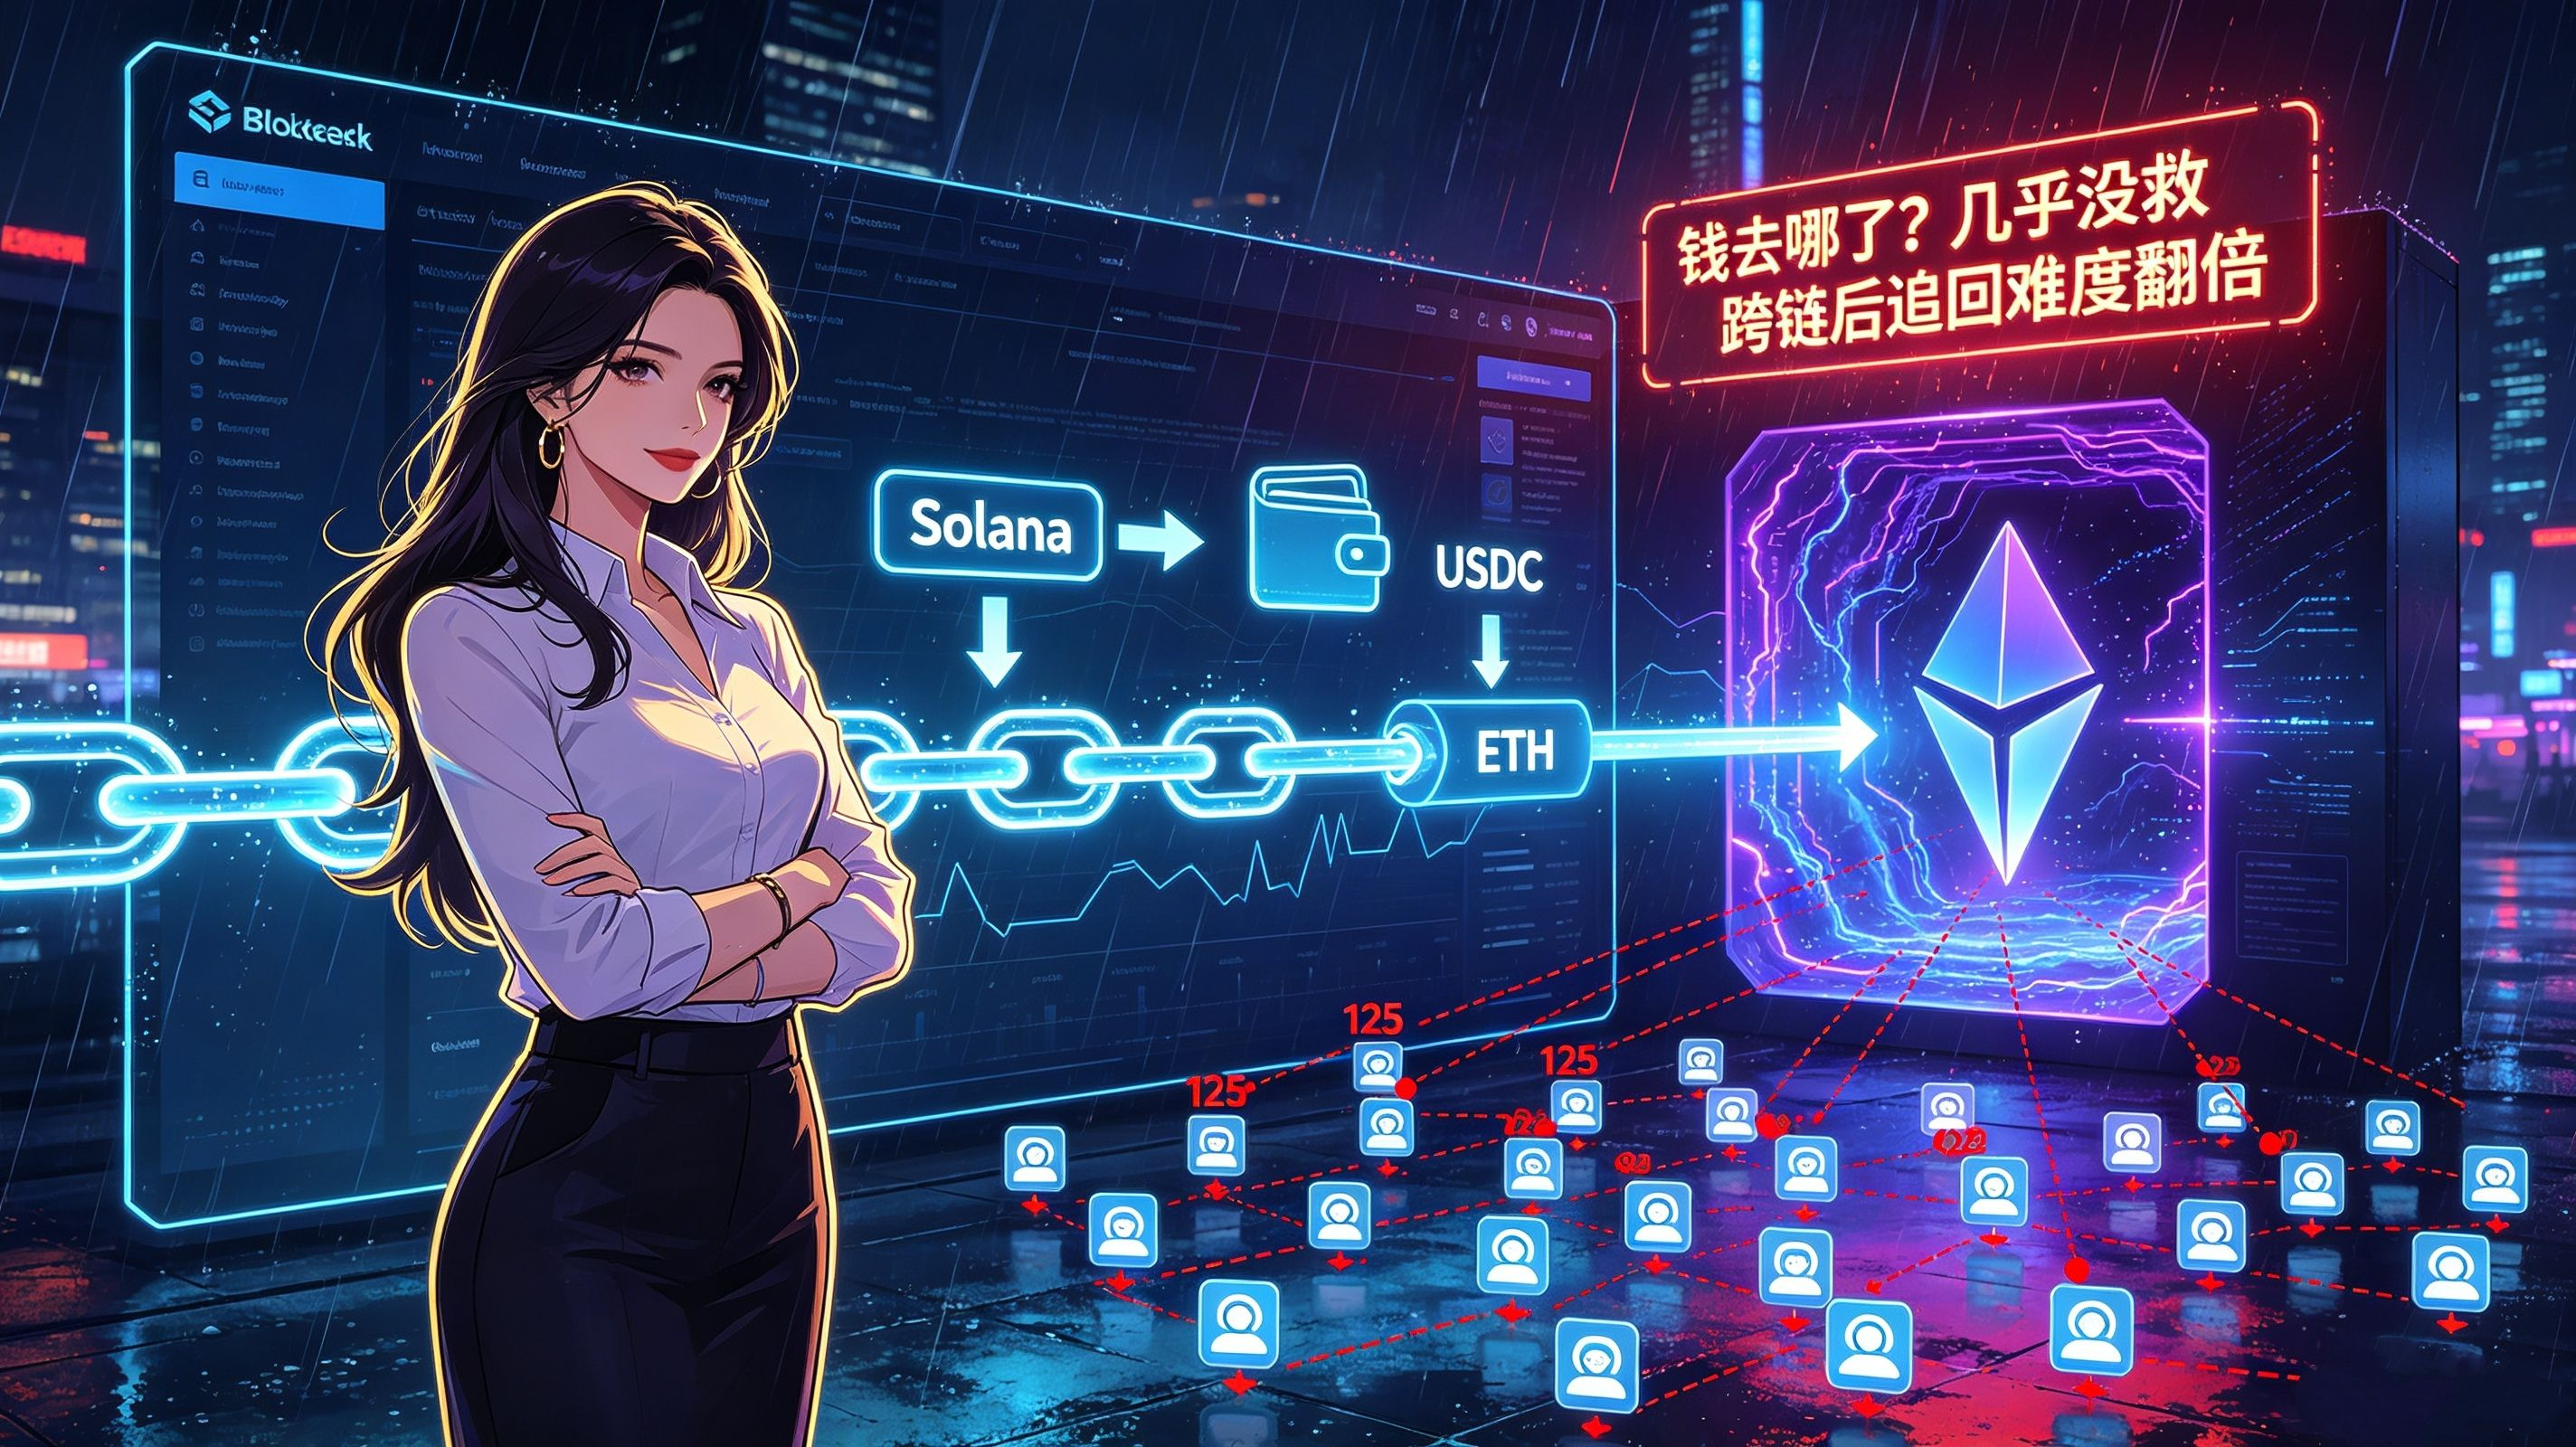
Le suivi de Onchain Lens reconstitue aussi la destination des fonds : 10 000 SOL sont transférés, convertis en environ 1,02 million de USDC, transférés via un pont, puis convertis en environ 418 ETH, avant d’être laissés sur Ethereum.
En voyant ce chemin, les victimes peuvent pratiquement renoncer. L’attaquant n’a pas laissé les fonds sur Solana, il a changé de chaîne à la vitesse de la lumière. Le cross-chain en soi est un acte qui double les difficultés pour récupérer de l’argent ; une fois que l’argent devient de l’ETH mélangé au flot d’Ethereum, le récupérer relève presque de l’aiguille dans une botte de foin.
Le marché est plus honnête que quiconque : il n’y croyait déjà plus depuis longtemps.
La réaction du prix d’AVICI est, plus que n’importe quel communiqué, ce qui se rapproche le plus de la vérité. En 24 heures, -39 %, prix actuel à 0,2175 $. Et le 26 novembre 2025, il avait touché 7,61 $. Que signifie une baisse de 96 % ? Cela montre que, avant même l’attaque par un pirate, ce projet avait déjà été quasiment abandonné par le marché. L’attaque n’a fait que transpercer la dernière couche de papier.
Ce qui inquiète encore plus, c’est l’attitude officielle. Sur X, Avici a confirmé un “problème d’impact sur les retraits de soldes carte”, mais n’a pas mentionné le montant des pertes, ni indiqué s’il y aurait une indemnisation. Pour ceux qui se trouvent derrière les 125 comptes, perdre de l’argent est déjà un fait ; ce qui empêche vraiment de dormir, c’est une autre question : cet argent reviendra-t-il ?
La vraie crise de confiance se cache dans les trois mots : “nouvelle banque”.
Le récit des “nouvelles banques on-chain” sur Solana est une des lignes assez animées de cette phase de marché. En s’appuyant sur des actifs crypto, en fournissant des soldes de carte pour la consommation, cela ressemble à la transposition d’une banque sur la chaîne. Mais Avici a, avec une faille de permissions digne d’un manuel, rappelé à tout le monde : le fait que le nom contienne deux mots — “banque” — ne signifie pas qu’il y ait les garde-fous d’une banque.
Derrière les banques traditionnelles, il y a une assurance des dépôts, des systèmes de contrôle des risques, et une couverture réglementaire ; en cas de problème, des institutions prennent le relais. Et les nouvelles banques on-chain ? Les actifs ne sont que quelques lignes de garanties sur la chaîne ; les permissions ne tiennent qu’à certaines fonctions de quelques smart contracts. Dès qu’une faille s’infiltre dans les permissions définies pour ces fonctions, il ne reste plus rien. Pas d’assurance, pas de plan B, pas d’option “l’argent ne revient pas mais l’État indemnisera”. Chaque centime que vous déposez est lié à la rigueur de ces contrats. Et Avici prouve précisément une chose : la rigueur de ses contrats vaut à peu près zéro.
Ce n’est pas un événement isolé : cette semaine, c’est beaucoup trop dense.
Si on ne regarde qu’Avici, vous pourriez penser que c’est un hasard. Mais si on met cette semaine en perspective, on voit que la densité et la direction des attaques ont changé.
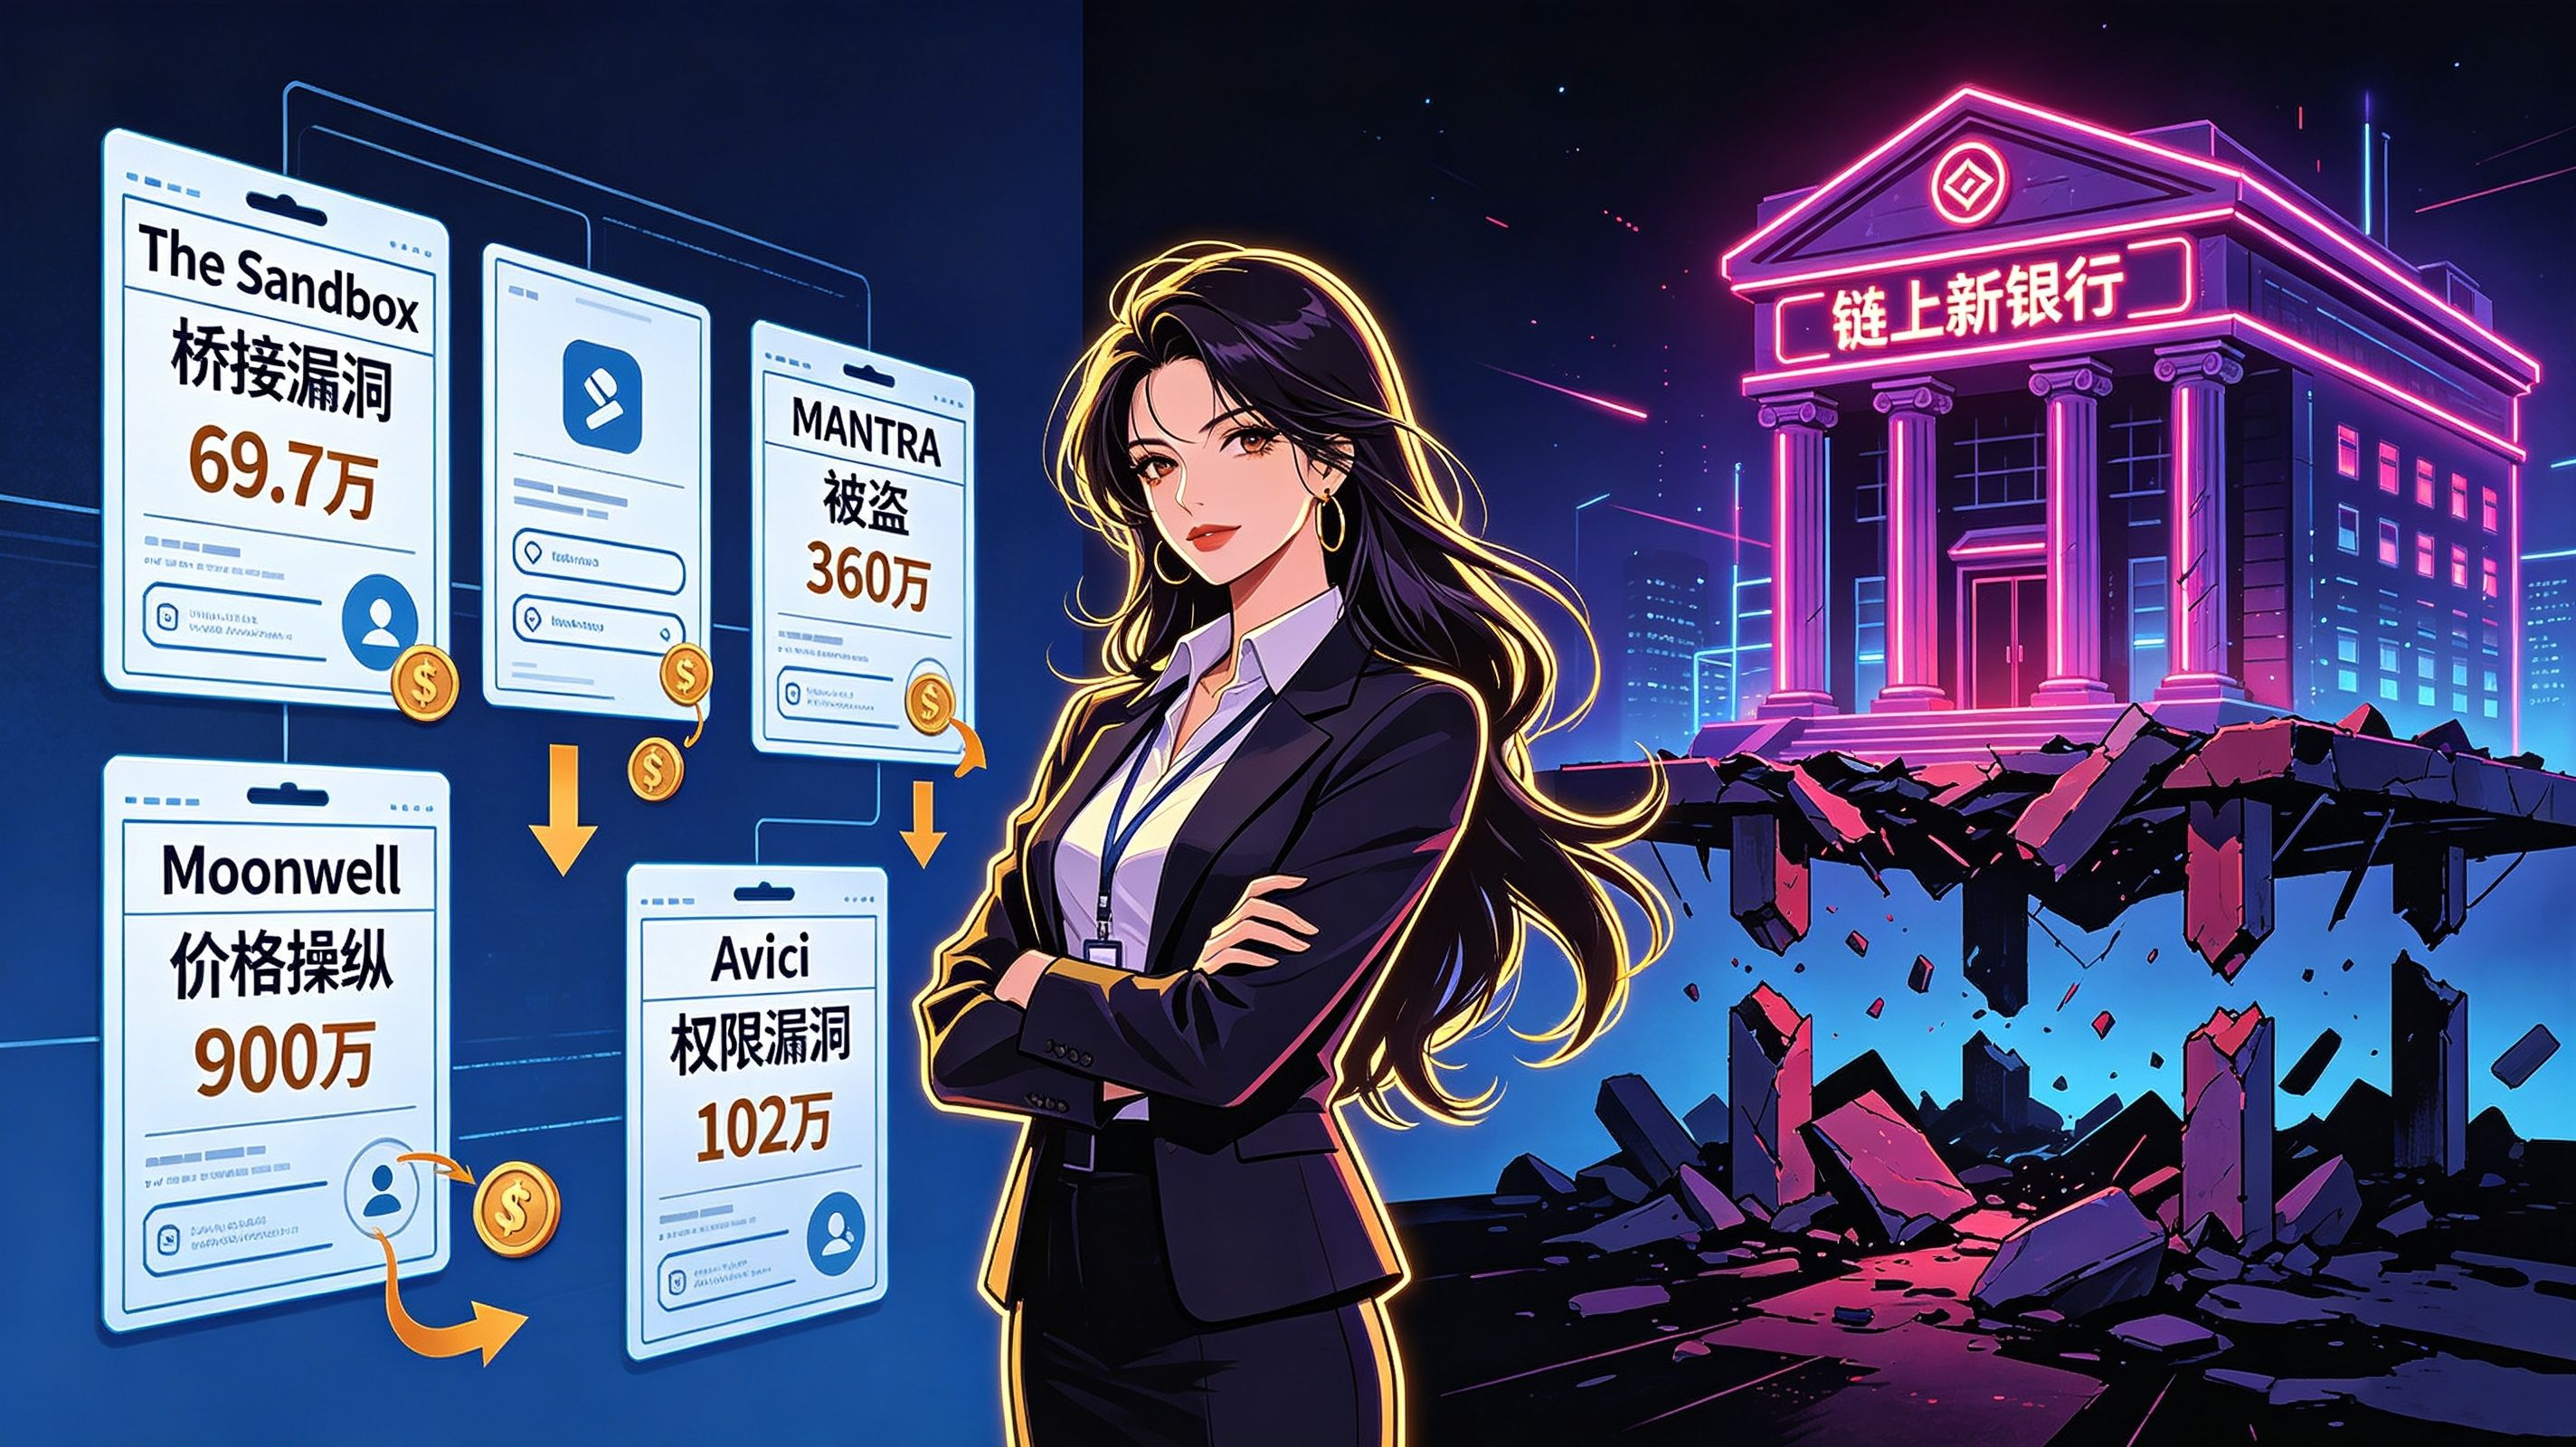
Faille de pont de The Sandbox, pertes d’environ 697 000 dollars, heureusement le projet annonce une compensation à 1:1. MANTRA volé d’environ 3,6 millions, sans mention de plan de récupération. L’attaque par manipulation de prix a visé le protocole de prêt Moonwell il y a quelques jours, avec des pertes d’environ 9 millions. Puis Avici : 1,02 million, 125 comptes.
Le point commun de ces événements, c’est que la cible n’est plus seulement une grande caisse d’un protocole donné : ce sont des services qui conservent réellement l’argent pour les utilisateurs — des ponts, des protocoles de prêt, des banques on-chain. Les victimes passent de “l’argent d’une institution” à “des dépôts à vue des particuliers”. L’impact social derrière cela est bien plus large que le montant lui-même.
Alors, qu’est-ce que cette actualité devrait vraiment qu’on retienne ?
Ce n’est pas “encore 1 million de perdu”. Dans l’industrie crypto, perdre 1 million arrive chaque semaine. Ce qu’il faut retenir, en revanche, c’est qu’un projet qui se présente comme une “banque” mais n’arrive même pas à protéger les droits d’admin est plus dangereux qu’un protocole DeFi classique. Parce que les utilisateurs ont une confiance naturelle liée au mot “banque” : cette confiance pousse beaucoup de gens à se relâcher et à déposer des actifs qu’ils ne devraient pas y mettre.
Pour l’utilisateur ordinaire, c’est un rappel assez pratique : avant de déposer de l’argent dans n’importe quelle “banque on-chain”, demande d’abord si elle a une assurance des dépôts, des systèmes de contrôle des risques, et un filet de sécurité de type réglementation. Si les réponses sont toutes “non”, alors ce n’est rien de plus qu’une tirelire avec le mot “banque” ajouté dessus. Quand la tirelire casse, personne ne te compensera.
Avici va-t-il pouvoir promettre une indemnisation franche et totale comme The Sandbox, ou va-t-il esquiver de façon floue comme MANTRA ? Ce sera probablement son point de bascule. Mais le problème plus vaste reste pour l’ensemble de l’industrie : quand les “nouvelles banques” on-chain se disputent la prise en charge des soldes carte des utilisateurs, qui sera capable de mettre en place en premier une sécurité et un système d’indemnisation réellement dignes de confiance ? Qui mérite vraiment de continuer à porter le nom “banque”. D’ici là, les quatre mots “banque on-chain” ne sont, quoi qu’on en dise, que quatre mots.
Avertissement sur les risques : cet article n’est qu’un recueil d’informations et une analyse d’incidents de sécurité ; il ne constitue pas un conseil en investissement. La faille de sécurité d’Avici fait encore l’objet d’une enquête. Les montants des pertes, le nombre de comptes touchés et le plan d’indemnisation n’ont pas encore été définitivement confirmés ; AVICI est un token à forte volatilité, et le prix a fortement reculé par rapport à ses plus hauts historiques. Les autres incidents de sécurité mentionnés dans le texte correspondent à des informations déjà divulguées ; les pertes réelles et l’avancement du recouvrement doivent être confirmés par les annonces officielles. Veuillez ne pas prendre de décision d’investissement sur cette base et faire attention aux risques.