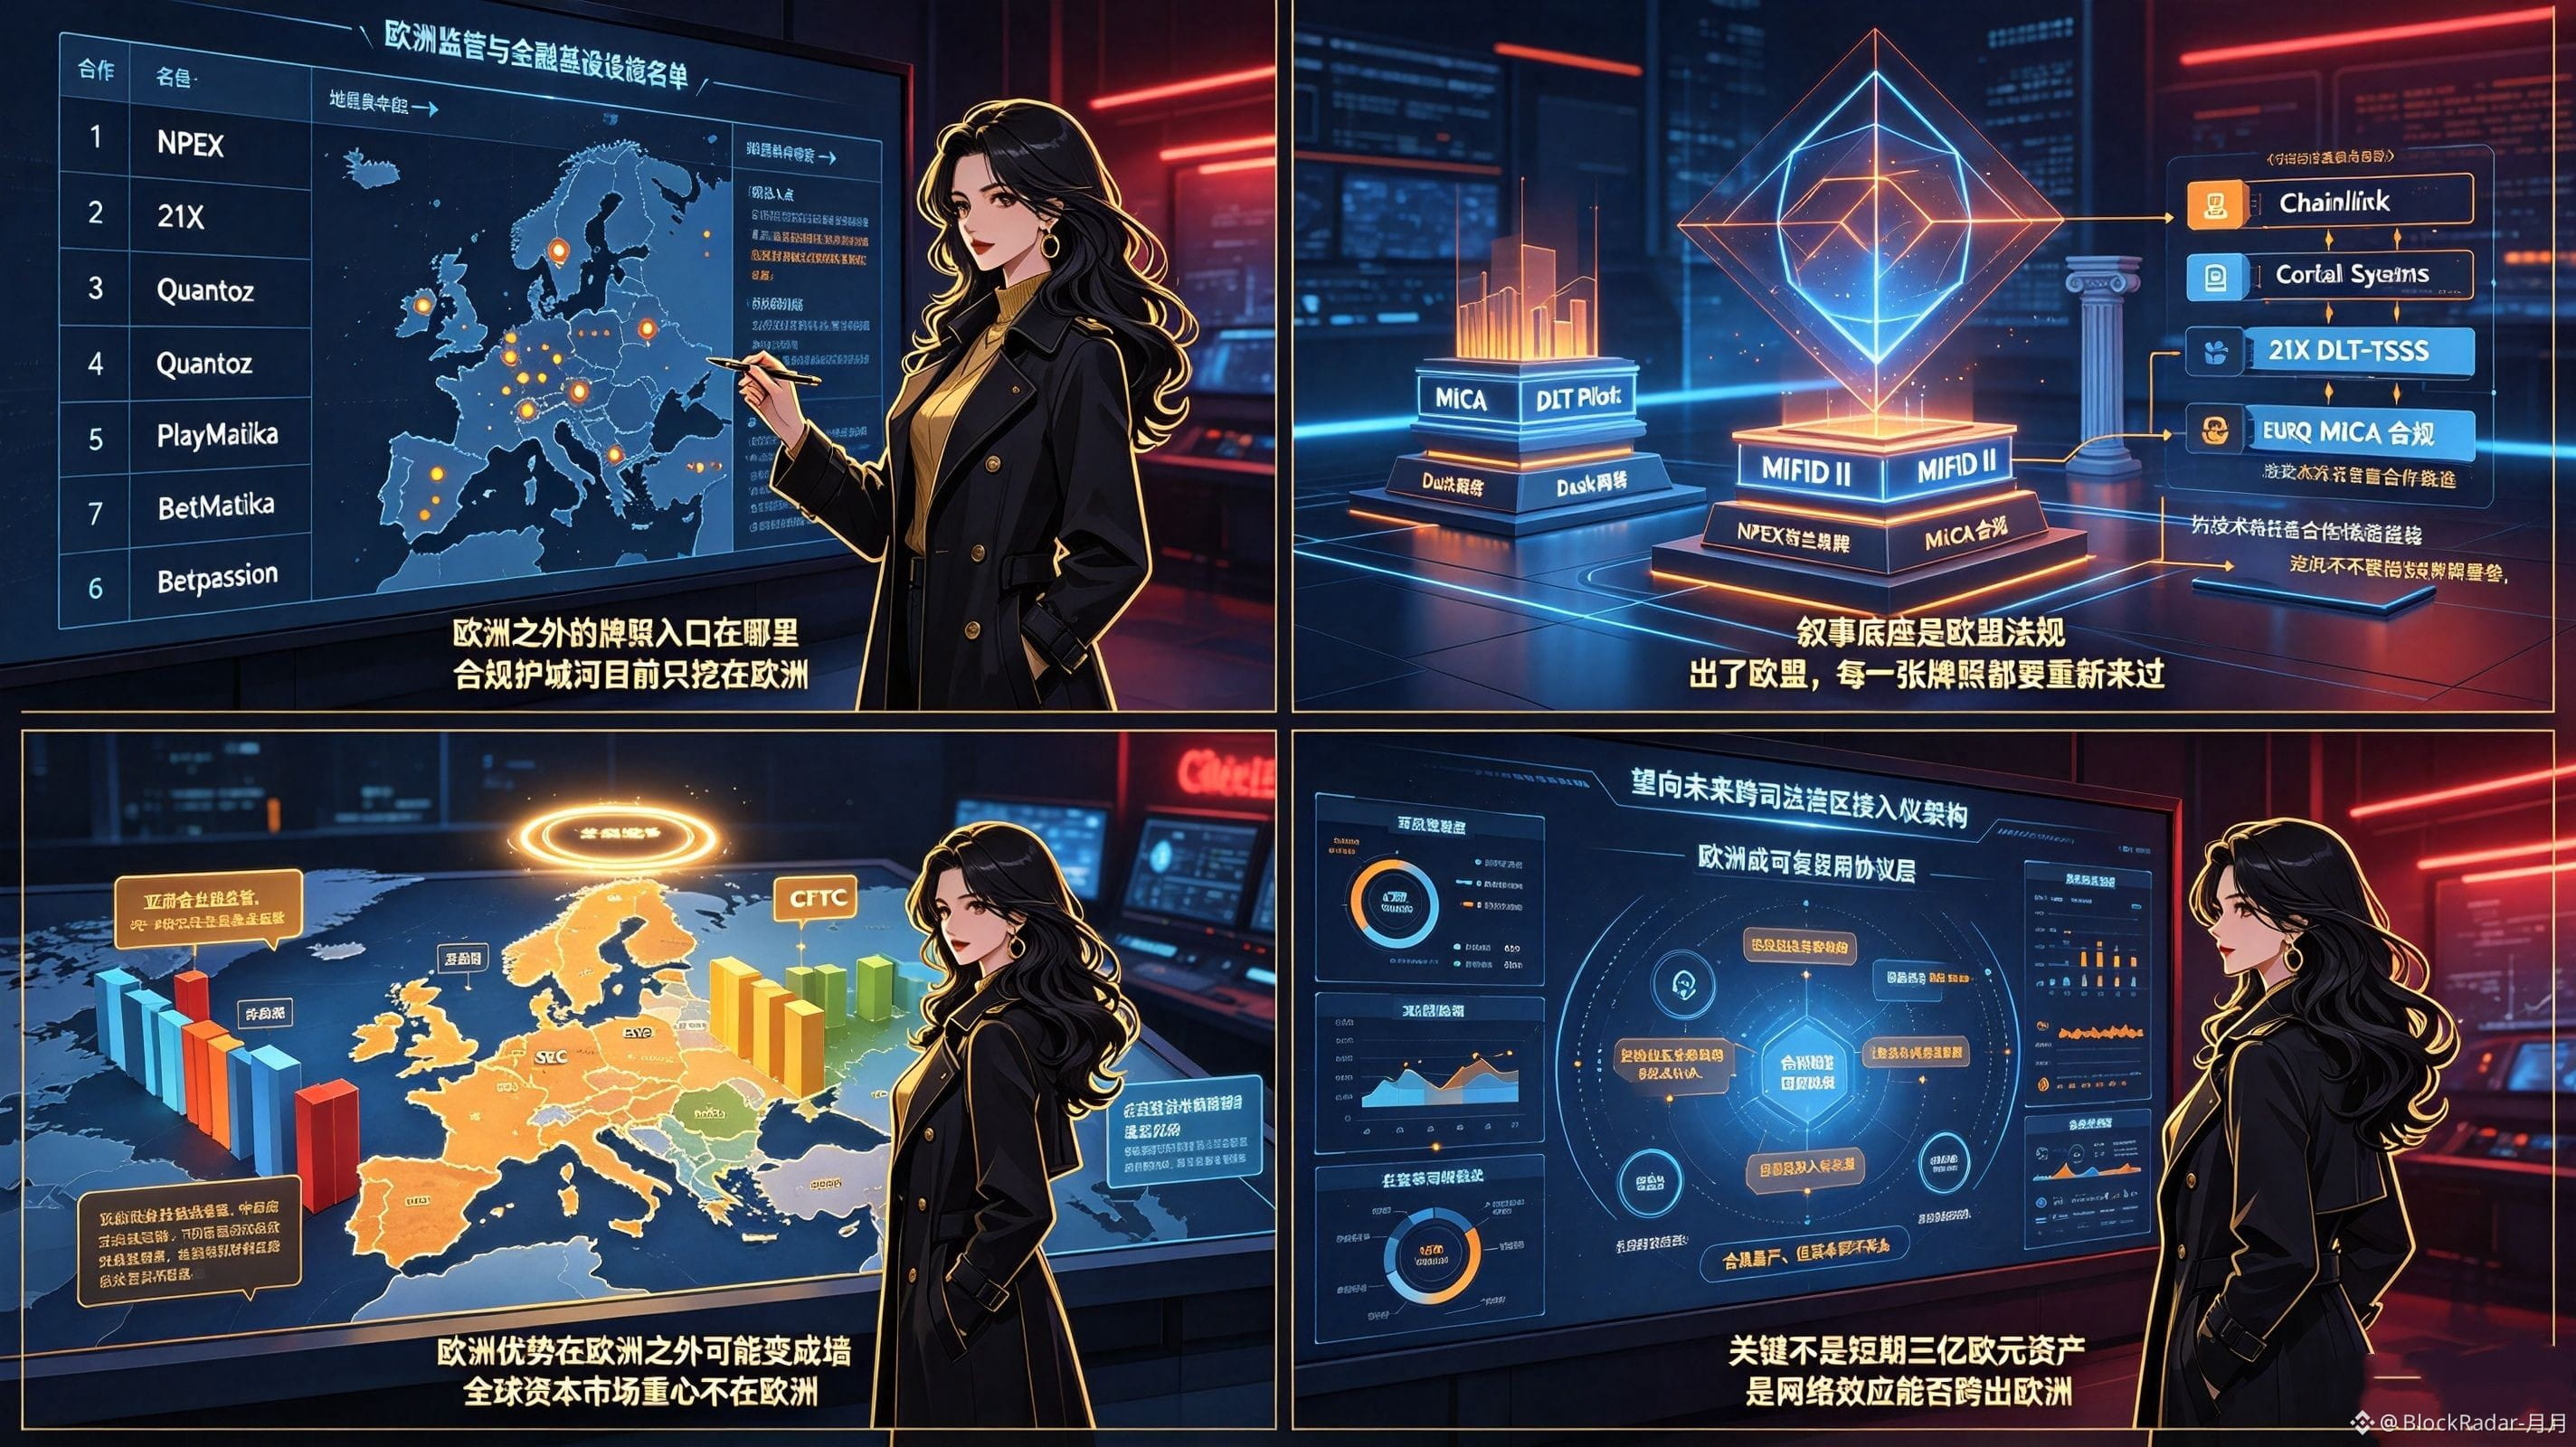
La nuit dernière, j’ai trié la liste des partenaires de @Dusk et je voulais trouver des institutions réglementées en dehors de l’Europe. Résultat : en plus de NPEX, 21X et Quantoz, j’ai découvert que PlayMatika et Betpassion (toutes deux en Italie) sont aussi connectées à DuskPay, mais elles restent dans l’UE. Cette concentration géographique m’a fait rester longtemps devant le tableau. Je voulais seulement suivre l’avancement commercial, mais une question plus fondamentale m’a arrêté : sur une chaîne qui se présente comme une « infrastructure financière mondiale », la “barrière de protection” en matière de conformité n’est creusée pour l’instant qu’en Europe.
En surface, Dusk est une blockchain publique de conformité à la confidentialité. Mais plus j’y regarde, plus je pense que son véritable noyau est un « miroir numérique » de la réglementation financière européenne. MiCA, DLT Pilot, MiFID II : ces termes constituent à eux seuls la base narrative de Dusk. Les licences néerlandaises de NPEX, la conformité DLT-TSS de 21X, la conformité MiCA d’EURQ—chaque élément correspond de manière précise à un règlement de l’UE. Chainlink et Cordial Systems apportent certes une technologie et des partenariats de garde à l’échelle mondiale, mais ils ne sont pas des institutions financières réglementées et ne peuvent pas remplacer de vraies “murailles” liées aux licences. Cette conception est irréprochable à Bruxelles, mais hors de l’UE, il faut recommencer : chaque licence doit être refaite depuis le début. #dusk
Ce qui m’amène à la prudence, c’est que l’avantage de la conformité européenne vaut comme un fossé à l’intérieur de l’Europe, mais peut devenir un mur au-delà. Les États-Unis disposent de la SEC et de la CFTC ; l’Asie de ses propres systèmes de régulation. Si Dusk veut entrer sur ces marchés, elle ne peut pas réutiliser directement les cadres de conformité de l’UE : elle doit reconstruire un cadre juridique depuis zéro et renégocier les licences. Et le centre de gravité des marchés de capitaux mondiaux n’est clairement pas en Europe—les actions américaines, les obligations asiatiques, les fonds souverains du Moyen-Orient : ces volumes dépassent largement la portée actuelle de Dusk. Plus subtil encore : la profondeur de la conception “privacy” liée à la tradition européenne de protection des données via $DUSK n’est pas forcément un atout dans d’autres juridictions ; parfois, cela exige même des explications supplémentaires.
Ce que j’observe maintenant, c’est de savoir si Dusk peut abstraire l’expérience de conformité européenne en une architecture technique réutilisable, de sorte que des institutions réglementées d’autres régions puissent s’y connecter aussi rapidement que l’on branche un protocole, au lieu de devoir passer à chaque fois par une nouvelle phase de personnalisation juridique à chaque juridiction. Ce qui m’importe vraiment n’est pas l’actif de 300 M€ de NPEX à court terme, mais à long terme : les effets de réseau de DUSK pourront-ils franchir l’Europe, ou finiront-ils enfermés dans une enceinte où la conformité est la plus stricte, mais où l’épaisseur de capital n’est pas suffisante.
En surface, Dusk est une blockchain publique de conformité à la confidentialité. Mais plus j’y regarde, plus je pense que son véritable noyau est un « miroir numérique » de la réglementation financière européenne. MiCA, DLT Pilot, MiFID II : ces termes constituent à eux seuls la base narrative de Dusk. Les licences néerlandaises de NPEX, la conformité DLT-TSS de 21X, la conformité MiCA d’EURQ—chaque élément correspond de manière précise à un règlement de l’UE. Chainlink et Cordial Systems apportent certes une technologie et des partenariats de garde à l’échelle mondiale, mais ils ne sont pas des institutions financières réglementées et ne peuvent pas remplacer de vraies “murailles” liées aux licences. Cette conception est irréprochable à Bruxelles, mais hors de l’UE, il faut recommencer : chaque licence doit être refaite depuis le début. #dusk
Ce qui m’amène à la prudence, c’est que l’avantage de la conformité européenne vaut comme un fossé à l’intérieur de l’Europe, mais peut devenir un mur au-delà. Les États-Unis disposent de la SEC et de la CFTC ; l’Asie de ses propres systèmes de régulation. Si Dusk veut entrer sur ces marchés, elle ne peut pas réutiliser directement les cadres de conformité de l’UE : elle doit reconstruire un cadre juridique depuis zéro et renégocier les licences. Et le centre de gravité des marchés de capitaux mondiaux n’est clairement pas en Europe—les actions américaines, les obligations asiatiques, les fonds souverains du Moyen-Orient : ces volumes dépassent largement la portée actuelle de Dusk. Plus subtil encore : la profondeur de la conception “privacy” liée à la tradition européenne de protection des données via $DUSK n’est pas forcément un atout dans d’autres juridictions ; parfois, cela exige même des explications supplémentaires.
Ce que j’observe maintenant, c’est de savoir si Dusk peut abstraire l’expérience de conformité européenne en une architecture technique réutilisable, de sorte que des institutions réglementées d’autres régions puissent s’y connecter aussi rapidement que l’on branche un protocole, au lieu de devoir passer à chaque fois par une nouvelle phase de personnalisation juridique à chaque juridiction. Ce qui m’importe vraiment n’est pas l’actif de 300 M€ de NPEX à court terme, mais à long terme : les effets de réseau de DUSK pourront-ils franchir l’Europe, ou finiront-ils enfermés dans une enceinte où la conformité est la plus stricte, mais où l’épaisseur de capital n’est pas suffisante.