#dusk $DUSK @Dusk Le cousin s’est récemment mis à faire du e-commerce transfrontalier. Pendant qu’on discutait, il a lâché ça en passant : — Le plus pénible, quand on fait des affaires, c’est la KYC. Dès qu’on change de plateforme, il faut redonner sa pièce d’identité, ses relevés bancaires, etc. Les documents sont éparpillés partout. J’ai tout de suite pensé au protocole Citadel de Dusk, puis je suis retourné voir mes notes. Plus j’y réfléchissais, plus je me disais que c’était en fait le même problème que celui qu’il me décrivait.
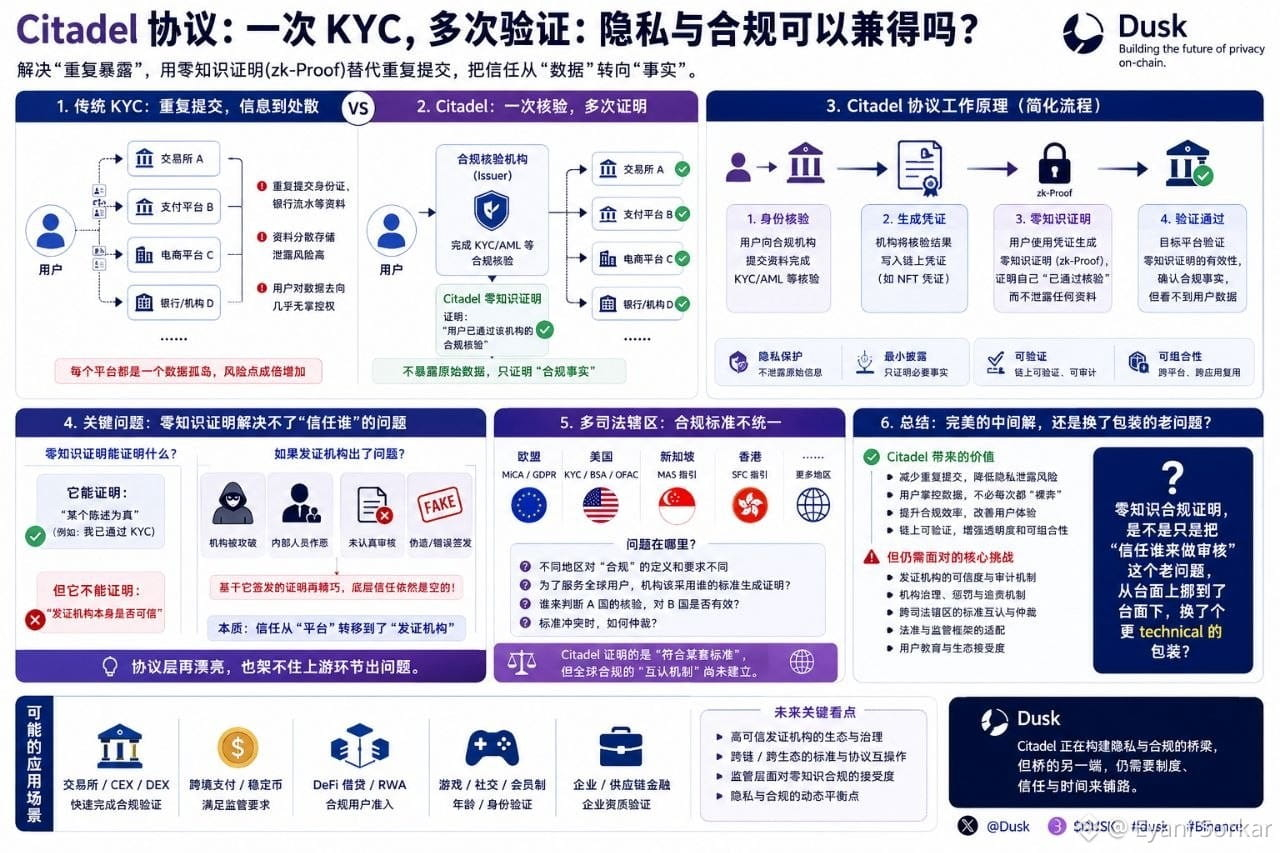
Le cœur de Citadel, c’est le problème de la "ré-exposition". Avec une KYC traditionnelle, chaque plateforme collecte et stocke ses propres données d’identité : plus elles sont dispersées, plus il y a de points de risque en cas de fuite ou d’abus. Citadel s’appuie sur une logique de preuve à divulgation nulle de connaissance : il suffit de prouver "que j’ai bien passé une vérification de conformité par un organisme" comme fait en soi, sans avoir à redonner à chaque nouvelle plateforme les données originales (carte d’identité, adresse, détails d’actifs, etc.). Les régulateurs obtiennent le "feu vert" attendu, mais vos informations concrètes ne sont pas étalées à tout le monde.
La première réaction du cousin, c’a été : "Mais comment la plateforme sait que tu n’as pas triché ?" C’est une très bonne question. Les preuves à divulgation nulle prouvent qu’"une certaine affirmation est vraie", mais elles ne peuvent pas décider à votre place si "l’organisme émetteur lui-même est digne de confiance". Si l’organisme qui a effectué la vérification initiale a un problème — par exemple s’il a été compromis, ou s’il n’a pas réellement procédé à un contrôle sérieux — alors même une preuve parfaitement élaborée à partir de ses validations ne comble pas le déficit de confiance au niveau de la base. C’est la même catégorie de problème que celui qui me préoccupait avant avec les conversions intercomptes Phoenix/Loonlight, ou le découplage avec les certificats de staking de liquidité via Sozu : même si la mathématique au niveau du protocole est élégante, rien ne peut sauver un maillon en amont qui fonctionne mal.
Et en plus, il y a un problème encore plus délicat dans le réel : dans différents territoires, la définition de la "conformité" n’est pas la même. MiCA en Europe, les standards KYC aux États-Unis, et des interprétations réglementaires différentes partout en Asie. Citadel prouve "la conformité à un ensemble de critères", mais si l’organisme veut servir des clients de plusieurs juridictions, quels critères faut-il utiliser pour générer cette preuve ? Et qui arbitrera quel dossier de vérification d’une juridiction vaut pour une autre ? Pour l’instant, on ne voit pas de réponse claire.
J’y réfléchis encore : cette preuve de conformité à divulgation nulle ressemble à une solution intermédiaire parfaite… mais est-ce que ce n’est pas juste déplacer le vieux problème — "à qui confier la validation ?" — sous la surface, en changeant simplement l’emballage technique ?
@Dusk $DUSK #dusk #Binance
Le cœur de Citadel, c’est le problème de la "ré-exposition". Avec une KYC traditionnelle, chaque plateforme collecte et stocke ses propres données d’identité : plus elles sont dispersées, plus il y a de points de risque en cas de fuite ou d’abus. Citadel s’appuie sur une logique de preuve à divulgation nulle de connaissance : il suffit de prouver "que j’ai bien passé une vérification de conformité par un organisme" comme fait en soi, sans avoir à redonner à chaque nouvelle plateforme les données originales (carte d’identité, adresse, détails d’actifs, etc.). Les régulateurs obtiennent le "feu vert" attendu, mais vos informations concrètes ne sont pas étalées à tout le monde.
La première réaction du cousin, c’a été : "Mais comment la plateforme sait que tu n’as pas triché ?" C’est une très bonne question. Les preuves à divulgation nulle prouvent qu’"une certaine affirmation est vraie", mais elles ne peuvent pas décider à votre place si "l’organisme émetteur lui-même est digne de confiance". Si l’organisme qui a effectué la vérification initiale a un problème — par exemple s’il a été compromis, ou s’il n’a pas réellement procédé à un contrôle sérieux — alors même une preuve parfaitement élaborée à partir de ses validations ne comble pas le déficit de confiance au niveau de la base. C’est la même catégorie de problème que celui qui me préoccupait avant avec les conversions intercomptes Phoenix/Loonlight, ou le découplage avec les certificats de staking de liquidité via Sozu : même si la mathématique au niveau du protocole est élégante, rien ne peut sauver un maillon en amont qui fonctionne mal.
Et en plus, il y a un problème encore plus délicat dans le réel : dans différents territoires, la définition de la "conformité" n’est pas la même. MiCA en Europe, les standards KYC aux États-Unis, et des interprétations réglementaires différentes partout en Asie. Citadel prouve "la conformité à un ensemble de critères", mais si l’organisme veut servir des clients de plusieurs juridictions, quels critères faut-il utiliser pour générer cette preuve ? Et qui arbitrera quel dossier de vérification d’une juridiction vaut pour une autre ? Pour l’instant, on ne voit pas de réponse claire.
J’y réfléchis encore : cette preuve de conformité à divulgation nulle ressemble à une solution intermédiaire parfaite… mais est-ce que ce n’est pas juste déplacer le vieux problème — "à qui confier la validation ?" — sous la surface, en changeant simplement l’emballage technique ?
@Dusk $DUSK #dusk #Binance