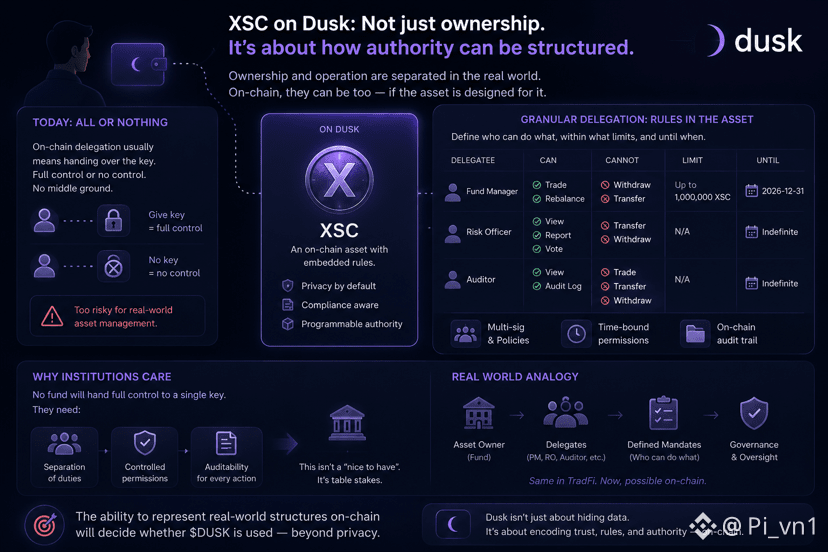
Je me suis longtemps demandé, en tenant un XSC en main sur @Dusk t, pourrais-je en déléguer la gestion à quelqu’un d’autre ?
Comme s’il s’agissait d’un actif, d’un propriétaire, et que c’était réglé.
Sauf que, dans la vraie vie, presque personne ne gère ses actifs financiers en propre. Il y a des sociétés de gestion de fonds, des personnes mandatées, des comptables, des avocats. La propriété et l’exploitation sont deux choses distinctes, et cette séparation est le socle même de tout le secteur de la gestion d’actifs.
C’est là que mon cerveau se met à chercher une façon de tricher.
Sur la chaîne, la délégation signifie souvent donner une clé à quelqu’un d’autre. Tout ou rien. Le mandataire fait tout, ou ne fait rien. Pas de zone intermédiaire du style « c’est vendu, mais on ne peut pas retirer », « on peut voter, mais pas transférer ».
Donc, attendez. Si les règles sont déjà intégrées à l’actif, alors, en théorie, on peut aussi y intégrer le périmètre de la délégation : qui a le droit de faire quoi, dans quelles limites, et jusqu’à quand.
C’est ça, la partie étrange.
Ce qui ressemble à une simple fonctionnalité secondaire pourrait en réalité être une condition obligatoire pour pouvoir participer à l’organisation. Aucun fonds ne donne un pouvoir total à une personne qui détient la clé. Ils ont besoin de délégations, de deux signatures, et d’une piste d’audit pour chaque opération.
Je me suis alors mis à imaginer que celui qui détient la clé est une personne qui tient un portefeuille.
En réalité, la plupart des actifs, dans ce monde, sont détenus par des structures multipartites. Et je pense que la capacité à représenter cette structure est ce qui détermine réellement si $DUSK est utilisé ou non, bien plus que la partie « confidentialité ».
#dusk $BTC $ETH
Comme s’il s’agissait d’un actif, d’un propriétaire, et que c’était réglé.
Sauf que, dans la vraie vie, presque personne ne gère ses actifs financiers en propre. Il y a des sociétés de gestion de fonds, des personnes mandatées, des comptables, des avocats. La propriété et l’exploitation sont deux choses distinctes, et cette séparation est le socle même de tout le secteur de la gestion d’actifs.
C’est là que mon cerveau se met à chercher une façon de tricher.
Sur la chaîne, la délégation signifie souvent donner une clé à quelqu’un d’autre. Tout ou rien. Le mandataire fait tout, ou ne fait rien. Pas de zone intermédiaire du style « c’est vendu, mais on ne peut pas retirer », « on peut voter, mais pas transférer ».
Donc, attendez. Si les règles sont déjà intégrées à l’actif, alors, en théorie, on peut aussi y intégrer le périmètre de la délégation : qui a le droit de faire quoi, dans quelles limites, et jusqu’à quand.
C’est ça, la partie étrange.
Ce qui ressemble à une simple fonctionnalité secondaire pourrait en réalité être une condition obligatoire pour pouvoir participer à l’organisation. Aucun fonds ne donne un pouvoir total à une personne qui détient la clé. Ils ont besoin de délégations, de deux signatures, et d’une piste d’audit pour chaque opération.
Je me suis alors mis à imaginer que celui qui détient la clé est une personne qui tient un portefeuille.
En réalité, la plupart des actifs, dans ce monde, sont détenus par des structures multipartites. Et je pense que la capacité à représenter cette structure est ce qui détermine réellement si $DUSK est utilisé ou non, bien plus que la partie « confidentialité ».
#dusk $BTC $ETH