Parler de DUSK avec un ami qui travaille sur la conformité a été ma première idée, et sa réaction immédiate a été de dire que le terme « divulgation sélective » est trop académique, comme s’il avait été extrait d’un article. Je lui ai donné quelques exemples, et il a changé d’avis : n’est-ce pas justement ce qu’il fait tous les jours au travail ?
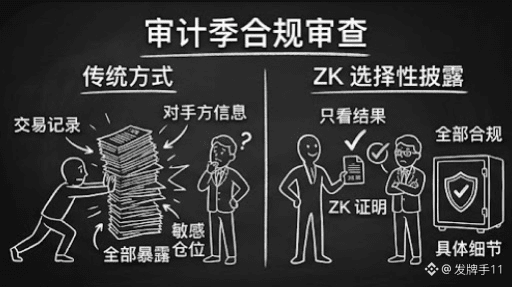
Commençons par la conformité. À chaque saison d’audit, l’institution doit prouver à l’auditeur que toutes les transactions ont lieu entre investisseurs éligibles. L’ancienne méthode consistait à regrouper les enregistrements de transaction et à les envoyer tels quels : les positions sensibles et les informations sur les contreparties étaient entièrement exposées. Avec la divulgation sélective via ZK, l’auditeur ne reçoit qu’une preuve : les transactions sont conformes, mais les détails précis sont invisibles. On montre ce qu’il faut, et on ne donne pas davantage d’éléments qui ne doivent pas être vus.
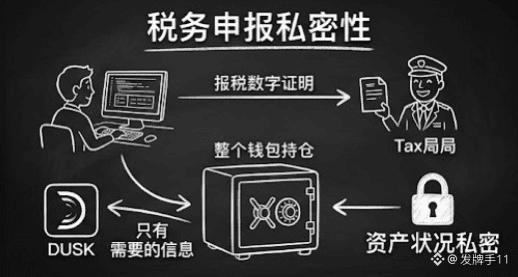
Ensuite, la déclaration fiscale. Pour déclarer vos impôts, vous devez prouver à l’administration fiscale les chiffres de vos revenus, mais personne n’a envie de remettre en plus la structure de détention complète de tout le portefeuille. La divulgation sélective vous permet de ne présenter que les faits nécessaires à la déclaration, tandis que le reste de la situation patrimoniale reste privé.
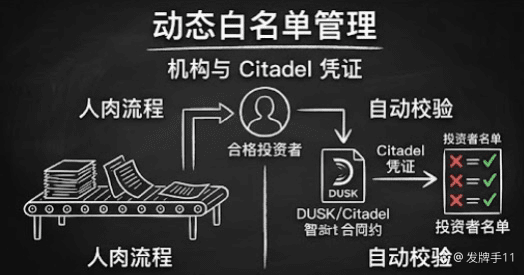
Il y a aussi la gestion des listes blanches. Les critères d’éligibilité des investisseurs évoluent : l’institution doit régulièrement collecter à nouveau les documents et mettre à jour la liste. Après connexion avec des identifiants Citadel, le contrat vérifie en temps réel si l’éligibilité est toujours valide, et la maintenance de la liste passe d’un processus manuel à une validation automatisée.
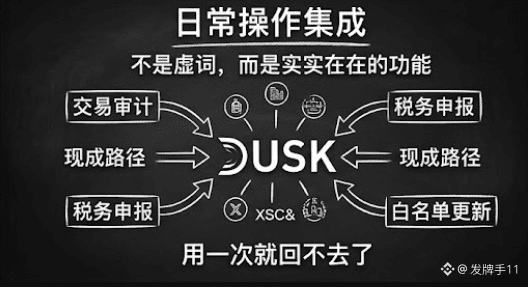
Vous voyez, ce ne sont pas des concepts de pointe : ce sont des opérations que les institutions et les utilisateurs répètent tous les jours, avec une fréquence tellement élevée que personne n’y voit une innovation. Là où DUSK est vraiment fort, c’est qu’il n’a pas traité la divulgation sélective comme un simple mot décoratif dans un livre blanc : il l’a transformée en modules fonctionnels concrets dans Citadel et XSC. Sur chaque type d’opération quotidienne, il existe des parcours prêts à l’emploi : une fois utilisé, on ne peut plus faire comme avant.
En clair : l’adoption des technologies de confidentialité dépend de leur capacité à s’ancrer dans la réalité. Je continuerai à surveiller les données d’usage concrètes dans ces scénarios du quotidien. Et vous, quel scénario vous semble le plus susceptible de faire émerger une demande à grande échelle en premier ? #dusk $DUSK @Dusk
Commençons par la conformité. À chaque saison d’audit, l’institution doit prouver à l’auditeur que toutes les transactions ont lieu entre investisseurs éligibles. L’ancienne méthode consistait à regrouper les enregistrements de transaction et à les envoyer tels quels : les positions sensibles et les informations sur les contreparties étaient entièrement exposées. Avec la divulgation sélective via ZK, l’auditeur ne reçoit qu’une preuve : les transactions sont conformes, mais les détails précis sont invisibles. On montre ce qu’il faut, et on ne donne pas davantage d’éléments qui ne doivent pas être vus.
Ensuite, la déclaration fiscale. Pour déclarer vos impôts, vous devez prouver à l’administration fiscale les chiffres de vos revenus, mais personne n’a envie de remettre en plus la structure de détention complète de tout le portefeuille. La divulgation sélective vous permet de ne présenter que les faits nécessaires à la déclaration, tandis que le reste de la situation patrimoniale reste privé.
Il y a aussi la gestion des listes blanches. Les critères d’éligibilité des investisseurs évoluent : l’institution doit régulièrement collecter à nouveau les documents et mettre à jour la liste. Après connexion avec des identifiants Citadel, le contrat vérifie en temps réel si l’éligibilité est toujours valide, et la maintenance de la liste passe d’un processus manuel à une validation automatisée.
Vous voyez, ce ne sont pas des concepts de pointe : ce sont des opérations que les institutions et les utilisateurs répètent tous les jours, avec une fréquence tellement élevée que personne n’y voit une innovation. Là où DUSK est vraiment fort, c’est qu’il n’a pas traité la divulgation sélective comme un simple mot décoratif dans un livre blanc : il l’a transformée en modules fonctionnels concrets dans Citadel et XSC. Sur chaque type d’opération quotidienne, il existe des parcours prêts à l’emploi : une fois utilisé, on ne peut plus faire comme avant.
En clair : l’adoption des technologies de confidentialité dépend de leur capacité à s’ancrer dans la réalité. Je continuerai à surveiller les données d’usage concrètes dans ces scénarios du quotidien. Et vous, quel scénario vous semble le plus susceptible de faire émerger une demande à grande échelle en premier ? #dusk $DUSK @Dusk