J’ai assez suivi de cycles crypto pour savoir que la décentralisation s’accompagne généralement d’un astérisque quelque part. Il suffit de lire assez loin pour le trouver.
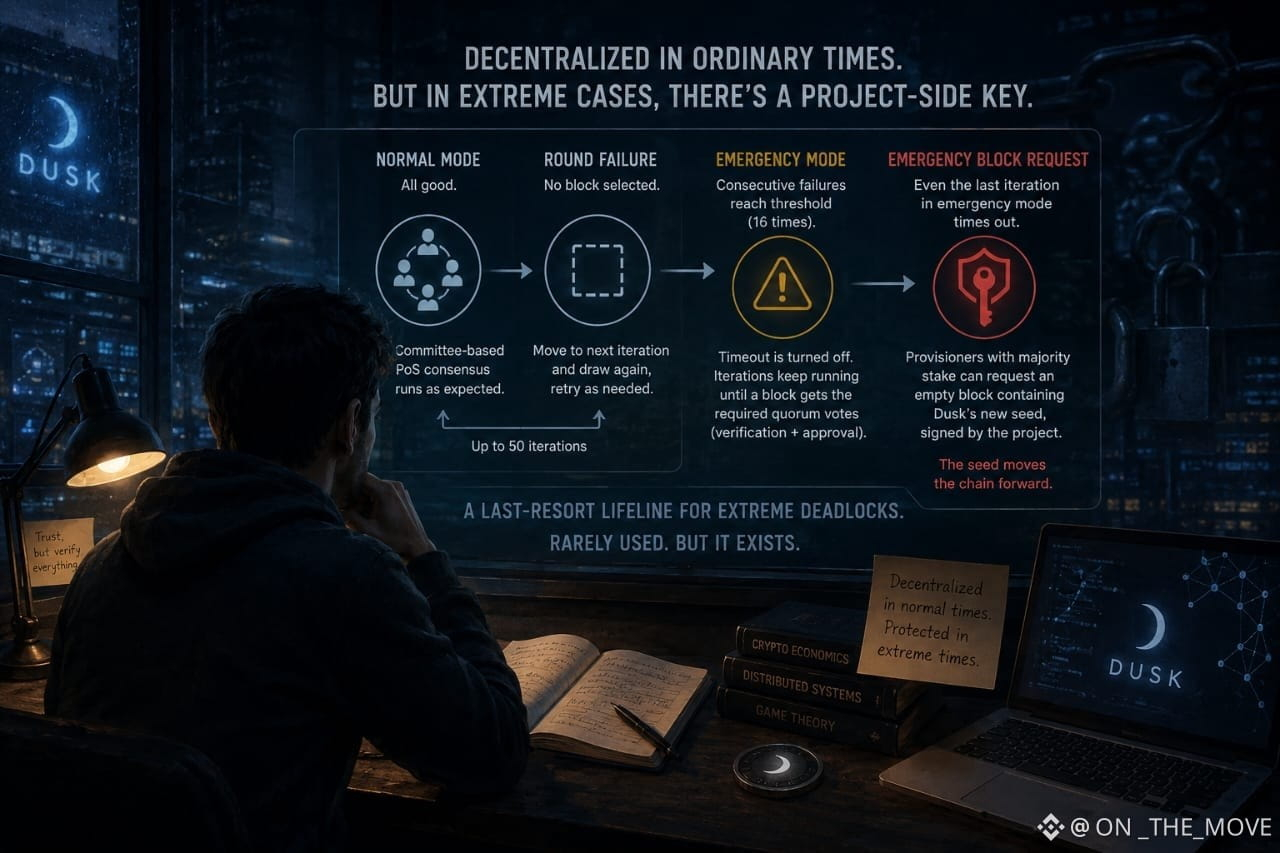
C’est ce qui m’a attiré l’attention avec Dusk. J’ai commencé à examiner sa conception du consensus, en m’attendant à l’histoire habituelle : si un tour échoue, il suffit d’essayer à nouveau. Et oui, ça arrive. Mais après suffisamment d’échecs consécutifs, le protocole passe en mode d’urgence et continue d’itérer jusqu’à ce qu’un bloc finisse par obtenir le quorum dont il a besoin. Le point intéressant, c’est ce qui se produit quand même cela échoue.
La solution de repli finale est un bloc d’urgence. Les provisionneurs détenant la majorité des mises peuvent en faire la demande, et le bloc vide emporte une nouvelle graine signée par Dusk lui-même, vérifiable via une clé publique globale.
J’ai déjà vu ce type de compromis. Les gens qualifient des systèmes de décentralisés quand tout fonctionne normalement, puis acceptent discrètement une échappatoire spéciale au moment où tout se casse. Je ne pense pas automatiquement que cela rende Dusk centralisé. Honnêtement, refuser de disposer d’un mécanisme de dernier recours pourrait être pire.
Mais je ne suis pas encore sûr à quel point je suis à l’aise avec cette limite. Qui contrôle, en pratique, le chemin d’urgence ? À quel point ces demandes sont-elles transparentes ? Les observateurs externes peuvent-ils auditer de manière indépendante quand et pourquoi il a été déclenché ?
C’est là que commence mon scepticisme. Pas parce que ce repli existe, mais parce que la partie la plus importante de la décentralisation est souvent ce qui se passe précisément quand les règles normales cessent de fonctionner.
Et c’est exactement à ce moment-là que je commence à prêter davantage attention.
@Dusk #dusk $DUSK
C’est ce qui m’a attiré l’attention avec Dusk. J’ai commencé à examiner sa conception du consensus, en m’attendant à l’histoire habituelle : si un tour échoue, il suffit d’essayer à nouveau. Et oui, ça arrive. Mais après suffisamment d’échecs consécutifs, le protocole passe en mode d’urgence et continue d’itérer jusqu’à ce qu’un bloc finisse par obtenir le quorum dont il a besoin. Le point intéressant, c’est ce qui se produit quand même cela échoue.
La solution de repli finale est un bloc d’urgence. Les provisionneurs détenant la majorité des mises peuvent en faire la demande, et le bloc vide emporte une nouvelle graine signée par Dusk lui-même, vérifiable via une clé publique globale.
J’ai déjà vu ce type de compromis. Les gens qualifient des systèmes de décentralisés quand tout fonctionne normalement, puis acceptent discrètement une échappatoire spéciale au moment où tout se casse. Je ne pense pas automatiquement que cela rende Dusk centralisé. Honnêtement, refuser de disposer d’un mécanisme de dernier recours pourrait être pire.
Mais je ne suis pas encore sûr à quel point je suis à l’aise avec cette limite. Qui contrôle, en pratique, le chemin d’urgence ? À quel point ces demandes sont-elles transparentes ? Les observateurs externes peuvent-ils auditer de manière indépendante quand et pourquoi il a été déclenché ?
C’est là que commence mon scepticisme. Pas parce que ce repli existe, mais parce que la partie la plus importante de la décentralisation est souvent ce qui se passe précisément quand les règles normales cessent de fonctionner.
Et c’est exactement à ce moment-là que je commence à prêter davantage attention.
@Dusk #dusk $DUSK