J’ai fouillé aujourd’hui dans la documentation de Dusk Network et je suis tombé sur un truc intéressant — chez eux, il y a deux niveaux : DuskDS (calculs et données) et DuskEVM (smart contracts).
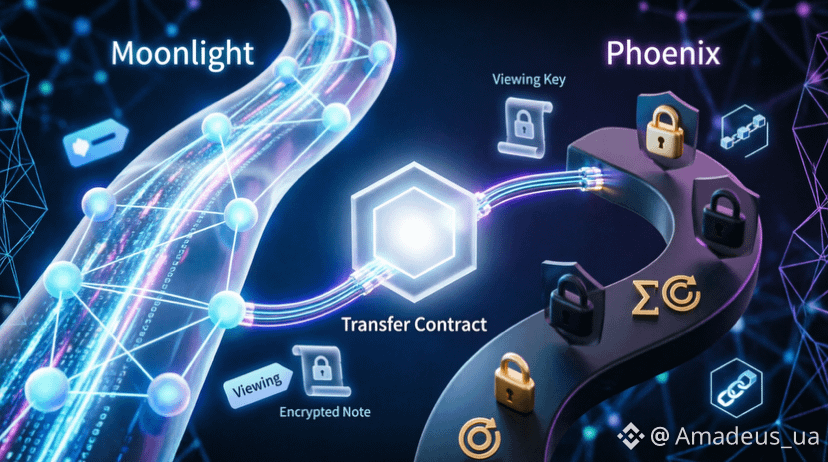
Ce qui m’a le plus accroché, c’est qu’au niveau DuskDS, les transactions peuvent être réalisées de deux façons. Moonlight est un modèle transparent, comme un compte bancaire classique : on voit qui a envoyé quoi, à qui et en quelle quantité. Et Phoenix, c’est de la confidentialité via des zero-knowledge proofs : l’argent est stocké sous forme de « notes » chiffrées, et le réseau prouve que tout est fait correctement (pas de double dépense, les fonds sont suffisants), sans révéler le montant, l’expéditeur ni quelles notes ont été utilisées.
Et ce qui est intéressant — même en mode privé, il existe des « viewing keys » qui permettent d’afficher sélectivement des informations si nécessaire pour un audit ou une régulation. Donc pas une anonymité totale, mais une confidentialité maîtrisée.
Tout cela est coordonné par ce que l’on appelle le Transfer Contract, qui accepte les deux types de transactions et veille à ce que l’état global reste cohérent.
Question : à quel point une approche aussi hybride (transparence + confidentialité dans un même réseau) est réellement pratique pour un utilisateur “lambda”, ou est-ce plutôt une histoire pour des institutions qui doivent arbitrer entre anonymat et conformité ? Balancez vos idées 👇
#dusk $DUSK @Dusk
Ce qui m’a le plus accroché, c’est qu’au niveau DuskDS, les transactions peuvent être réalisées de deux façons. Moonlight est un modèle transparent, comme un compte bancaire classique : on voit qui a envoyé quoi, à qui et en quelle quantité. Et Phoenix, c’est de la confidentialité via des zero-knowledge proofs : l’argent est stocké sous forme de « notes » chiffrées, et le réseau prouve que tout est fait correctement (pas de double dépense, les fonds sont suffisants), sans révéler le montant, l’expéditeur ni quelles notes ont été utilisées.
Et ce qui est intéressant — même en mode privé, il existe des « viewing keys » qui permettent d’afficher sélectivement des informations si nécessaire pour un audit ou une régulation. Donc pas une anonymité totale, mais une confidentialité maîtrisée.
Tout cela est coordonné par ce que l’on appelle le Transfer Contract, qui accepte les deux types de transactions et veille à ce que l’état global reste cohérent.
Question : à quel point une approche aussi hybride (transparence + confidentialité dans un même réseau) est réellement pratique pour un utilisateur “lambda”, ou est-ce plutôt une histoire pour des institutions qui doivent arbitrer entre anonymat et conformité ? Balancez vos idées 👇
#dusk $DUSK @Dusk