Je pensais encore à Dusk ce soir, et quelque chose d’autre est survenu pendant que je fouillais dans la documentation. Si Phoenix masque les valeurs des transactions par défaut, je me suis demandé comment on pouvait réellement auditer quelque chose.
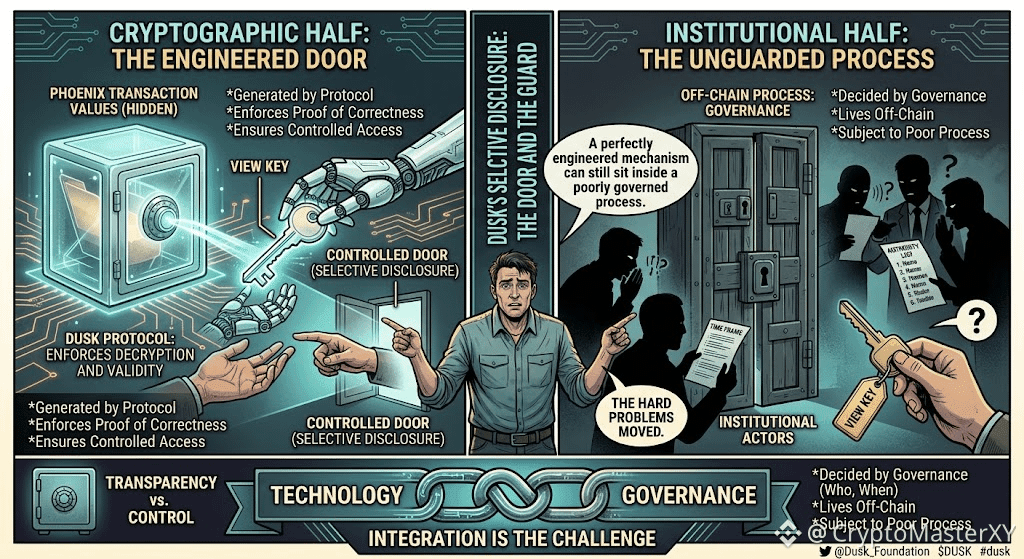
En fait, la réponse, ce sont les clés de vue. Pas la même idée de clé de vue qu’on évoque habituellement pour la synchronisation des portefeuilles. Ici, il s’agit d’une divulgation sélective : le propriétaire d’une transaction peut remettre une clé de consultation précise à un auditeur ou à un régulateur, ce qui permet à cette seule partie de déchiffrer les détails sans rien exposer au reste du réseau.
Cela a totalement recadré la question de la confidentialité pour moi. Ce n’est pas confidentialité contre transparence. C’est de la confidentialité avec une porte contrôlée intégrée.
Mais une porte ne sert à quelque chose que si quelqu’un choisit de l’ouvrir correctement. Le protocole peut générer la clé et faire en sorte que le déchiffrement fonctionne comme prévu. Il n’a aucun mot à dire sur qui reçoit cette clé, quand elle est émise, ni sur le fait que le processus autour de celle-ci soit, ou non, digne de confiance.
Donc la technologie résout la moitié cryptographique de la divulgation. La moitié institutionnelle — qui détient l’autorité pour demander une clé et dans quelles conditions — vit encore entièrement hors chaîne.
C’est cette partie qui me met un peu mal à l’aise. Un mécanisme de divulgation sélective parfaitement conçu peut quand même s’insérer dans un processus mal gouverné.
Je ne pense pas que cela le rende moins utile. Cela veut simplement dire que les problèmes difficiles n’ont pas disparu. Ils ont changé d’endroit.
Onglet Docs toujours ouvert. On passe à la section suivante.
@Dusk $DUSK #dusk $SPK $MORPHO
En fait, la réponse, ce sont les clés de vue. Pas la même idée de clé de vue qu’on évoque habituellement pour la synchronisation des portefeuilles. Ici, il s’agit d’une divulgation sélective : le propriétaire d’une transaction peut remettre une clé de consultation précise à un auditeur ou à un régulateur, ce qui permet à cette seule partie de déchiffrer les détails sans rien exposer au reste du réseau.
Cela a totalement recadré la question de la confidentialité pour moi. Ce n’est pas confidentialité contre transparence. C’est de la confidentialité avec une porte contrôlée intégrée.
Mais une porte ne sert à quelque chose que si quelqu’un choisit de l’ouvrir correctement. Le protocole peut générer la clé et faire en sorte que le déchiffrement fonctionne comme prévu. Il n’a aucun mot à dire sur qui reçoit cette clé, quand elle est émise, ni sur le fait que le processus autour de celle-ci soit, ou non, digne de confiance.
Donc la technologie résout la moitié cryptographique de la divulgation. La moitié institutionnelle — qui détient l’autorité pour demander une clé et dans quelles conditions — vit encore entièrement hors chaîne.
C’est cette partie qui me met un peu mal à l’aise. Un mécanisme de divulgation sélective parfaitement conçu peut quand même s’insérer dans un processus mal gouverné.
Je ne pense pas que cela le rende moins utile. Cela veut simplement dire que les problèmes difficiles n’ont pas disparu. Ils ont changé d’endroit.
Onglet Docs toujours ouvert. On passe à la section suivante.
@Dusk $DUSK #dusk $SPK $MORPHO