
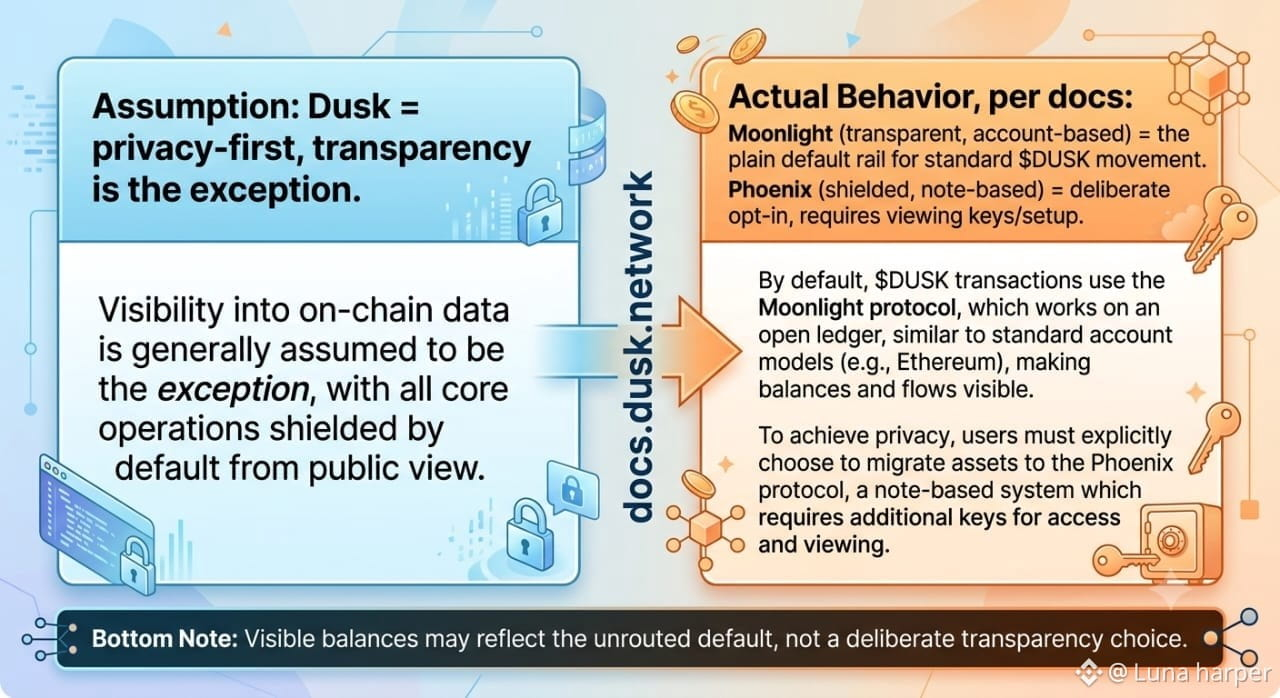
Je suis arrivé sur Dusk en m’attendant à ce que la confidentialité soit la norme et la transparence l’exception. C’est l’inverse. La documentation décrit clairement Moonlight, le modèle transparent de Dusk basé sur des comptes, comme « simplement la manière transparente de transférer des DUSK » au niveau du protocole, tandis que Phoenix, le modèle à transactions protégées, ressemble à l’option spécialisée : les fonds restent sous forme de notes chiffrées, révélées uniquement au moyen de clés de visualisation lorsque c’est nécessaire. Les transferts standard de jetons de $DUSK empruntent cette voie transparente, à moins que quelqu’un ne les achemine délibérément par Phoenix. Sur #Dusk , la confidentialité n’est pas l’expérience par défaut : il faut la choisir pour chaque transaction, et la documentation de @Dusk le présente ainsi sans le dissimuler. Cela change la façon dont je vois la question « pourquoi les institutions publieraient-elles tout ? ». Il s’agit moins d’institutions qui choisiraient délibérément de s’exposer que de la voie qui nécessite le moins de configuration supplémentaire : les flux confidentiels requièrent des clés de visualisation et une logique de divulgation sélective intégrées, contrairement aux flux standard. Ainsi, une partie de ce qui ressemble à de la « transparence institutionnelle » sur la chaîne pourrait simplement être le chemin par défaut que personne n’a pris la peine de contourner, et non une décision de conformité. Je me demande sans cesse quelle part des données de soldes visibles que les gens citent comme preuve d’adoption correspond en réalité à cela.

Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone