J’ai creusé l’incident du pont du 16 août pour Dusk $DUSK #dusk Network @Dusk Foundation, et cette fois, ça a atterri différemment — moins « comment ont-ils réagi » et plus « pourquoi fallait-il même y répondre ».
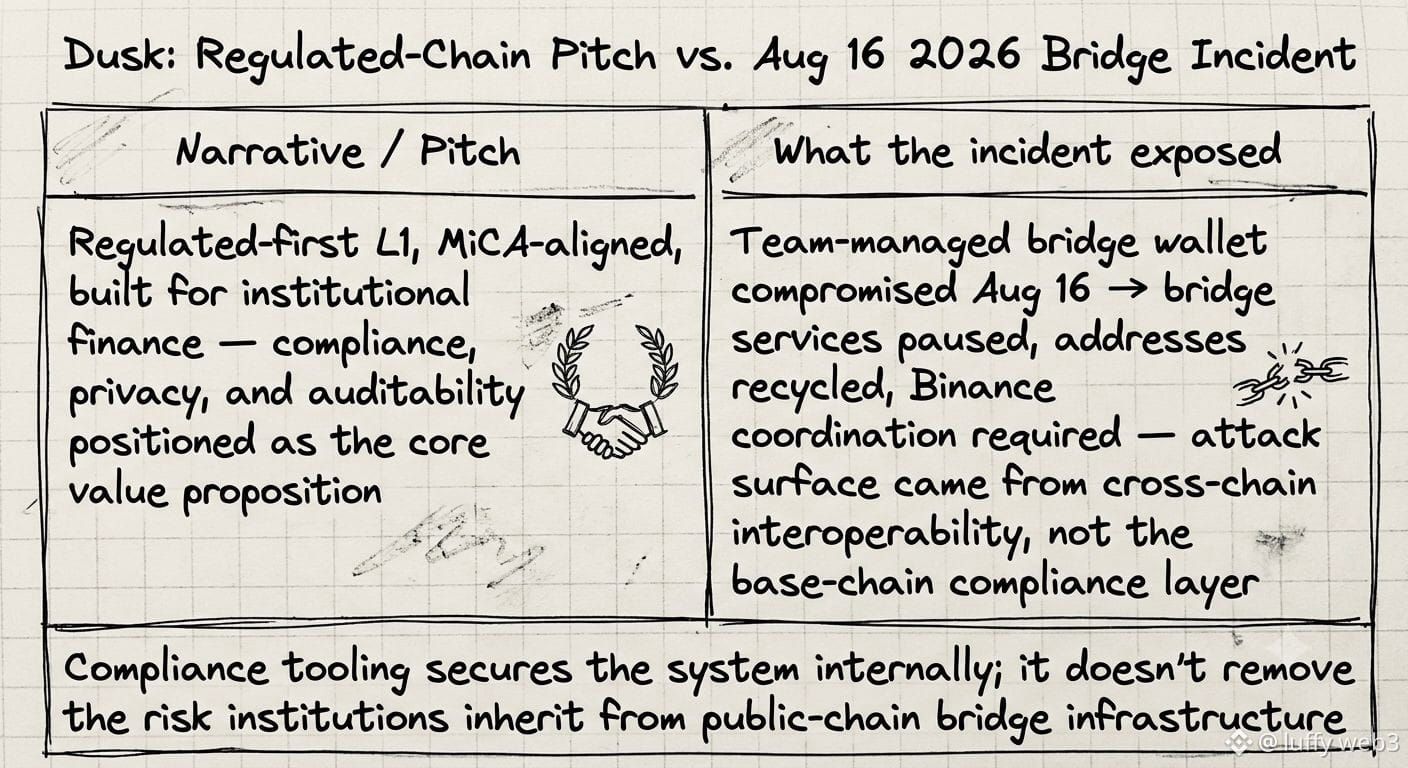
Voilà le point : un portefeuille géré par une équipe utilisé dans les opérations de pont a été compromis. Pas une erreur utilisateur, pas une exploitation d’un smart contract — un portefeuille de pont, exactement le type d’infrastructure qui doit exister pour qu’une blockchain publique puisse communiquer avec d’autres blockchains. Dusk se présente comme régulée d’abord, alignée MiCA, conçue pour les institutions. Et pourtant, elle a dû mettre en pause les services de pont, recycler des adresses, et coordonner avec Binance en plein incident.
C’est la partie qui m’a marqué — attendez… En finance traditionnelle, il n’y a pas de « portefeuilles de pont » comme surface d’attaque. Une bourse n’a pas besoin d’une couche de messagerie inter-chaînes pour régler une transaction. Le moment où une chaîne de niveau institutionnel se branche à l’écosystème multi-chaînes au sens large, elle hérite du profil de risques de cet écosystème, quelle que soit la rigueur de la couche de conformité sur sa propre blockchain de base.
Ça a un peu changé ma façon de lire l’ensemble du discours sur le « L1 régulé ». Les outils de conformité vous protègent à l’intérieur du système. Ils ne réduisent pas la surface d’attaque qui vient du fait d’être public et interopérable dès le départ.
Je me demande si les institutions évaluent ce compromis « risque de pont » séparément de l’argument « confidentialité », ou si elles regroupent tout.
Voilà le point : un portefeuille géré par une équipe utilisé dans les opérations de pont a été compromis. Pas une erreur utilisateur, pas une exploitation d’un smart contract — un portefeuille de pont, exactement le type d’infrastructure qui doit exister pour qu’une blockchain publique puisse communiquer avec d’autres blockchains. Dusk se présente comme régulée d’abord, alignée MiCA, conçue pour les institutions. Et pourtant, elle a dû mettre en pause les services de pont, recycler des adresses, et coordonner avec Binance en plein incident.
C’est la partie qui m’a marqué — attendez… En finance traditionnelle, il n’y a pas de « portefeuilles de pont » comme surface d’attaque. Une bourse n’a pas besoin d’une couche de messagerie inter-chaînes pour régler une transaction. Le moment où une chaîne de niveau institutionnel se branche à l’écosystème multi-chaînes au sens large, elle hérite du profil de risques de cet écosystème, quelle que soit la rigueur de la couche de conformité sur sa propre blockchain de base.
Ça a un peu changé ma façon de lire l’ensemble du discours sur le « L1 régulé ». Les outils de conformité vous protègent à l’intérieur du système. Ils ne réduisent pas la surface d’attaque qui vient du fait d’être public et interopérable dès le départ.
Je me demande si les institutions évaluent ce compromis « risque de pont » séparément de l’argument « confidentialité », ou si elles regroupent tout.