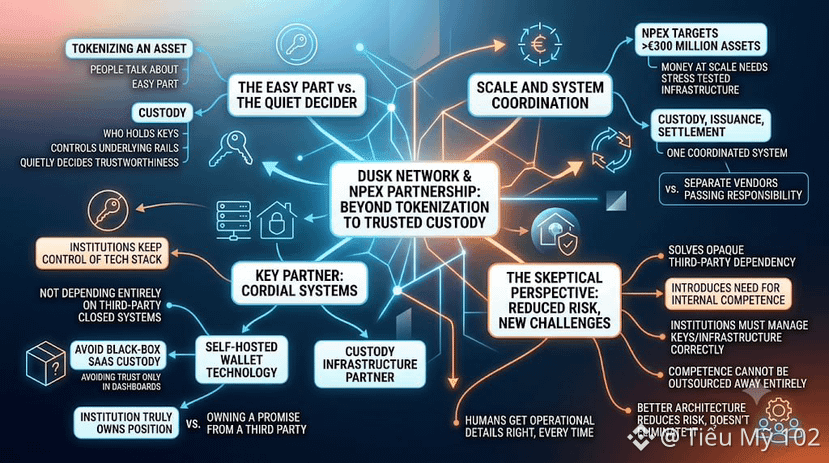
Tokeniser un actif, c’est la partie facile dont tout le monde parle. La garde (custody), c’est-à-dire qui détient réellement les clés et contrôle les rails sous-jacents, est le volet qui, en silence, décide si l’ensemble est réellement digne de confiance.
Le partenariat de Dusk Network avec NPEX ne s’arrête pas à la tokenisation. Il inclut Cordial Systems, un partenaire d’infrastructure de garde fournissant une technologie de portefeuille auto-hébergée, afin que les institutions financières impliquées dans l’acheminement d’actifs onchain via NPEX puissent conserver la maîtrise de leur propre pile technologique plutôt que de dépendre entièrement du système fermé d’un tiers qu’elles ne peuvent ni inspecter ni vérifier. Ce détail compte plus qu’il n’en a l’air au premier abord.
Le discours de Cordial vise précisément à éviter une garde en mode SaaS “boîte noire”, du type où une institution confie ses clés privées à l’infrastructure d’un fournisseur et n’a plus qu’à faire confiance au tableau de bord. La technologie de portefeuille auto-hébergée garde ce contrôle en interne. C’est un déploiement plus exigeant sur le plan opérationnel, mais c’est aussi la différence entre une institution qui détient vraiment sa position et une institution qui ne possède qu’une promesse d’un tiers.
L’ampleur en jeu rend aussi la question de la garde plus tranchée. NPEX vise plus de 300 millions d’euros d’actifs appelés à être transférés progressivement vers Dusk, et à cette échelle, l’argent ne circule pas via une infrastructure que personne n’a soumise à des tests de résistance. La garde, l’émission et le règlement doivent fonctionner comme un seul système coordonné plutôt que comme trois fournisseurs distincts se renvoyant la responsabilité dès qu’un problème survient.
Je vais l’admettre : la partie sceptique de mon cerveau ne se détend pas totalement ici non plus. La garde auto-hébergée résout un problème de confiance—la dépendance envers un tiers opaque—tout en en introduisant un autre : les institutions doivent désormais disposer d’une réelle compétence interne pour gérer correctement les clés et l’infrastructure, et cette compétence ne peut pas être externalisée entièrement. Une meilleure architecture réduit le risque. Elle n’élimine pas la nécessité, pour les humains qui l’exploitent, de maîtriser les détails opérationnels à chaque fois.
@Dusk $DUSK #dusk
Le partenariat de Dusk Network avec NPEX ne s’arrête pas à la tokenisation. Il inclut Cordial Systems, un partenaire d’infrastructure de garde fournissant une technologie de portefeuille auto-hébergée, afin que les institutions financières impliquées dans l’acheminement d’actifs onchain via NPEX puissent conserver la maîtrise de leur propre pile technologique plutôt que de dépendre entièrement du système fermé d’un tiers qu’elles ne peuvent ni inspecter ni vérifier. Ce détail compte plus qu’il n’en a l’air au premier abord.
Le discours de Cordial vise précisément à éviter une garde en mode SaaS “boîte noire”, du type où une institution confie ses clés privées à l’infrastructure d’un fournisseur et n’a plus qu’à faire confiance au tableau de bord. La technologie de portefeuille auto-hébergée garde ce contrôle en interne. C’est un déploiement plus exigeant sur le plan opérationnel, mais c’est aussi la différence entre une institution qui détient vraiment sa position et une institution qui ne possède qu’une promesse d’un tiers.
L’ampleur en jeu rend aussi la question de la garde plus tranchée. NPEX vise plus de 300 millions d’euros d’actifs appelés à être transférés progressivement vers Dusk, et à cette échelle, l’argent ne circule pas via une infrastructure que personne n’a soumise à des tests de résistance. La garde, l’émission et le règlement doivent fonctionner comme un seul système coordonné plutôt que comme trois fournisseurs distincts se renvoyant la responsabilité dès qu’un problème survient.
Je vais l’admettre : la partie sceptique de mon cerveau ne se détend pas totalement ici non plus. La garde auto-hébergée résout un problème de confiance—la dépendance envers un tiers opaque—tout en en introduisant un autre : les institutions doivent désormais disposer d’une réelle compétence interne pour gérer correctement les clés et l’infrastructure, et cette compétence ne peut pas être externalisée entièrement. Une meilleure architecture réduit le risque. Elle n’élimine pas la nécessité, pour les humains qui l’exploitent, de maîtriser les détails opérationnels à chaque fois.
@Dusk $DUSK #dusk