J’ai passé plus de temps à examiner le modèle de confidentialité de DUSK au sein du modèle de confidentialité de DUSK, et la réponse du pont a changé ma vision plus que la cryptographie ne l’a fait.
L’affirmation évidente, c’est « les transactions confidentielles ». Mais ce n’est pas la partie intéressante. Ce qui compte, c’est ce qui se passe quand quelque chose tourne mal.
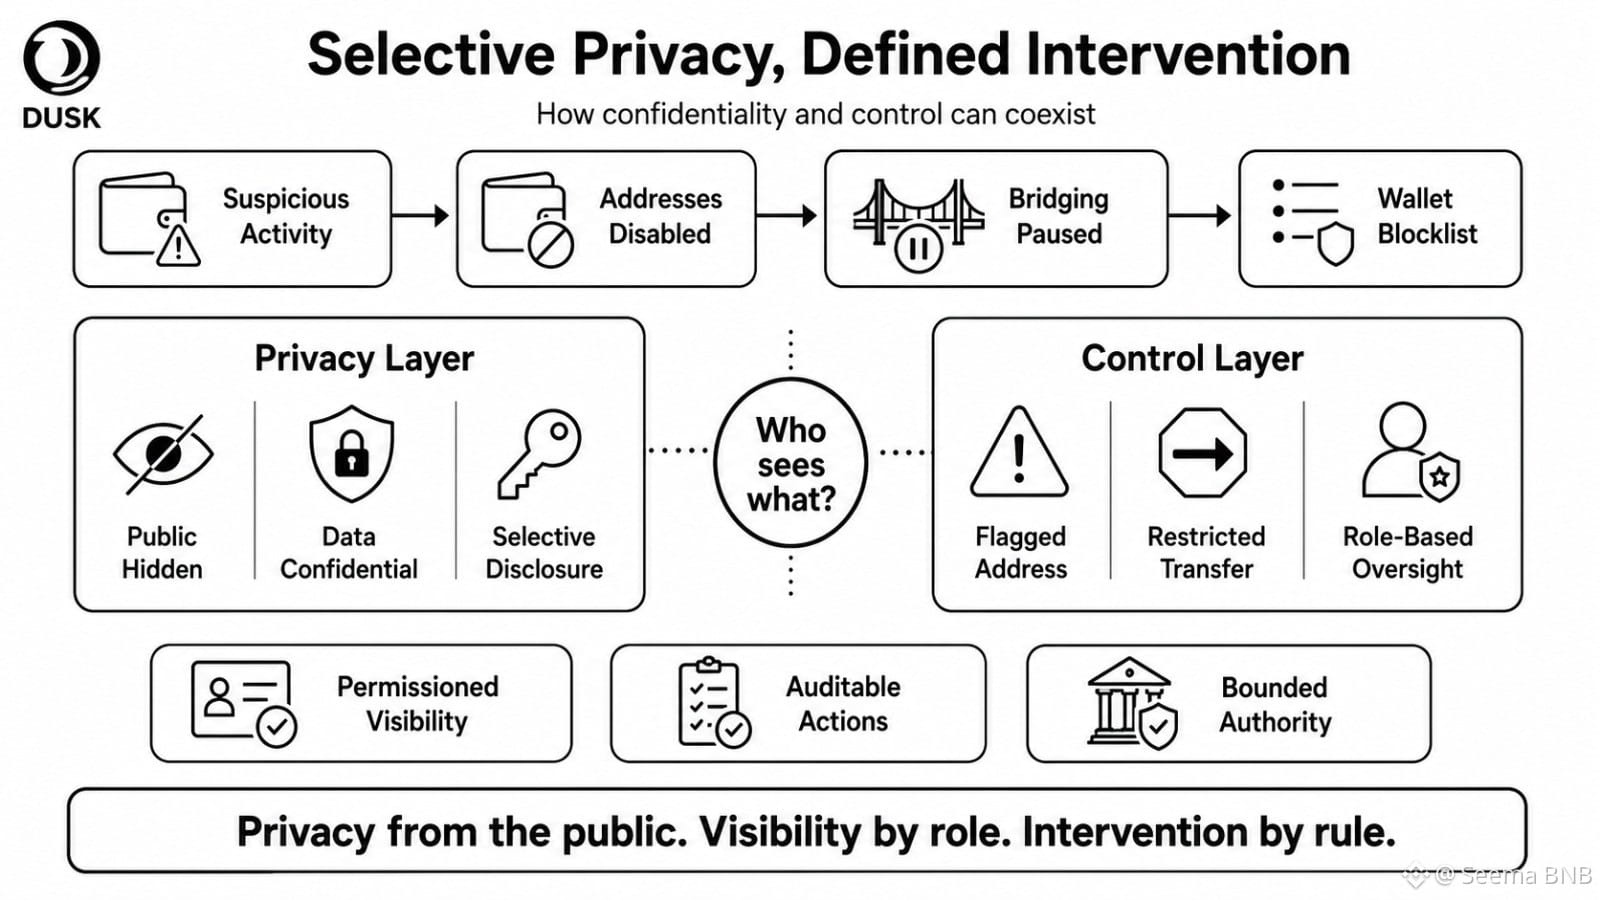
Une activité suspecte de portefeuille a été détectée, les adresses de pont ont été désactivées, le pont a été mis en pause, et une liste noire de Web Wallet a été introduite. Cela ne rend pas DUSK moins privé en soi. En revanche, cela met en évidence la vraie question de conception : la confidentialité vis-à-vis de qui, et le contrôle vis-à-vis de qui ?
Pour la finance réglementée, l’anonymat absolu peut être un modèle plus faible. Les institutions ont besoin de confidentialité vis-à-vis du public, tandis que les auditeurs, les plateformes ou les superviseurs peuvent encore avoir besoin d’une visibilité définie. La confidentialité par défaut, la visibilité sur autorisation, cela semble pratique.
Mais l’autorisation, c’est là que commence la pression de la gouvernance.
Si une partie autorisée peut voir 80 % d’un flux privé, à quel point est-il réellement privé sur le plan opérationnel ? Si une adresse signalée peut être restreinte, qui décide du signalement, à quelle rapidité, et quel recours existe ?
DUSK pourrait réussir si la divulgation sélective reste limitée, vérifiable et liée à des rôles.
Je m’intéresse moins à la question de savoir si DUSK peut cacher des données maintenant. Je veux savoir s’il peut contrôler la visibilité sans centraliser discrètement le pouvoir d’intervention.
#dusk $DUSK @Dusk
L’affirmation évidente, c’est « les transactions confidentielles ». Mais ce n’est pas la partie intéressante. Ce qui compte, c’est ce qui se passe quand quelque chose tourne mal.
Une activité suspecte de portefeuille a été détectée, les adresses de pont ont été désactivées, le pont a été mis en pause, et une liste noire de Web Wallet a été introduite. Cela ne rend pas DUSK moins privé en soi. En revanche, cela met en évidence la vraie question de conception : la confidentialité vis-à-vis de qui, et le contrôle vis-à-vis de qui ?
Pour la finance réglementée, l’anonymat absolu peut être un modèle plus faible. Les institutions ont besoin de confidentialité vis-à-vis du public, tandis que les auditeurs, les plateformes ou les superviseurs peuvent encore avoir besoin d’une visibilité définie. La confidentialité par défaut, la visibilité sur autorisation, cela semble pratique.
Mais l’autorisation, c’est là que commence la pression de la gouvernance.
Si une partie autorisée peut voir 80 % d’un flux privé, à quel point est-il réellement privé sur le plan opérationnel ? Si une adresse signalée peut être restreinte, qui décide du signalement, à quelle rapidité, et quel recours existe ?
DUSK pourrait réussir si la divulgation sélective reste limitée, vérifiable et liée à des rôles.
Je m’intéresse moins à la question de savoir si DUSK peut cacher des données maintenant. Je veux savoir s’il peut contrôler la visibilité sans centraliser discrètement le pouvoir d’intervention.
#dusk $DUSK @Dusk