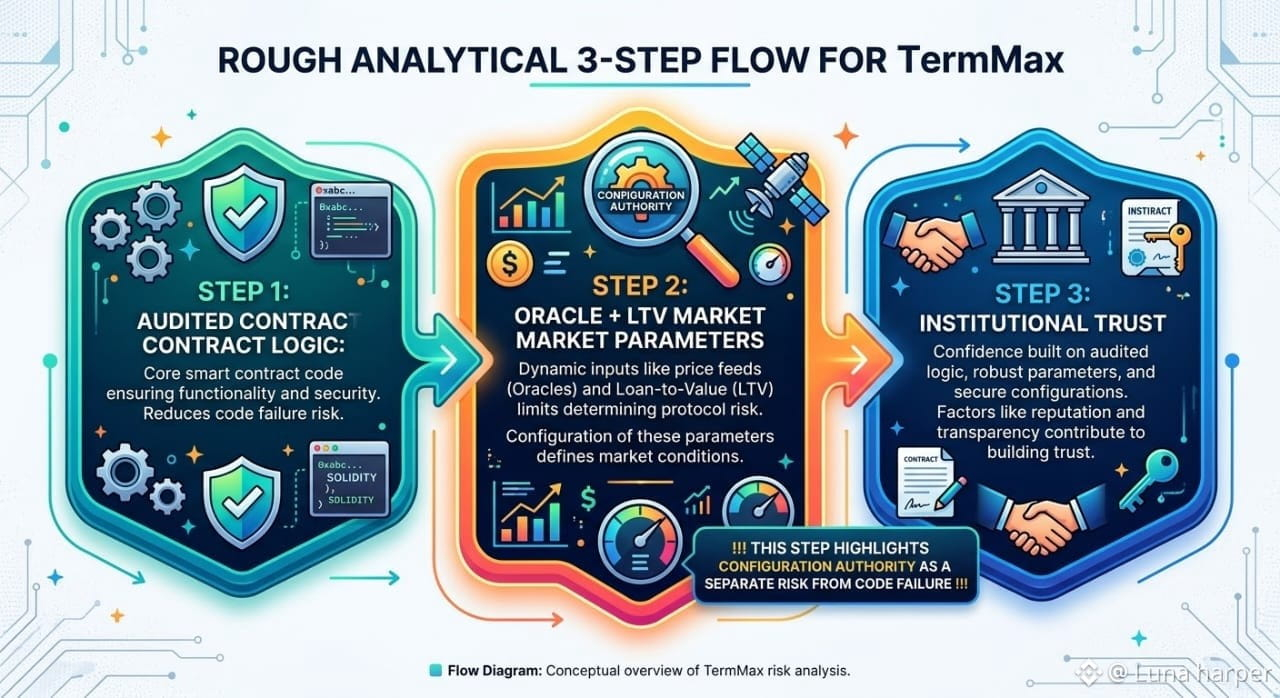
Le détail qui m’a marqué en explorant TermMax, $TMX, #TermMax et @TermMaxFi n’était pas un bug du contrat. C’était l’importance de la confiance accordée aux paramètres de chaque marché. La création d’un marché V2 implique des choix comme la configuration de l’oracle et les limites de LTV, tandis que l’administration critique est protégée par des contrôles multisignatures. Cela soulève pour moi une question institutionnelle différente : même si la logique sous-jacente du contrat se comporte exactement comme lors de l’audit, quelle part du risque vient des acteurs capables d’influencer les hypothèses dont dépend cette logique ? Pour un utilisateur particulier, cela peut sembler être un détail d’implémentation. Pour une institution, cela ressemble davantage à une gouvernance intégrée directement à l’infrastructure de négociation. Je revenais sans cesse à cette distinction, car le « risque lié aux contrats intelligents » ne concerne pas seulement la possibilité d’une défaillance du code ; il peut aussi tenir au fait que les conditions qui l’entourent soient suffisamment encadrées, observables et prévisibles au fil du temps.
@TermMax
@TermMax