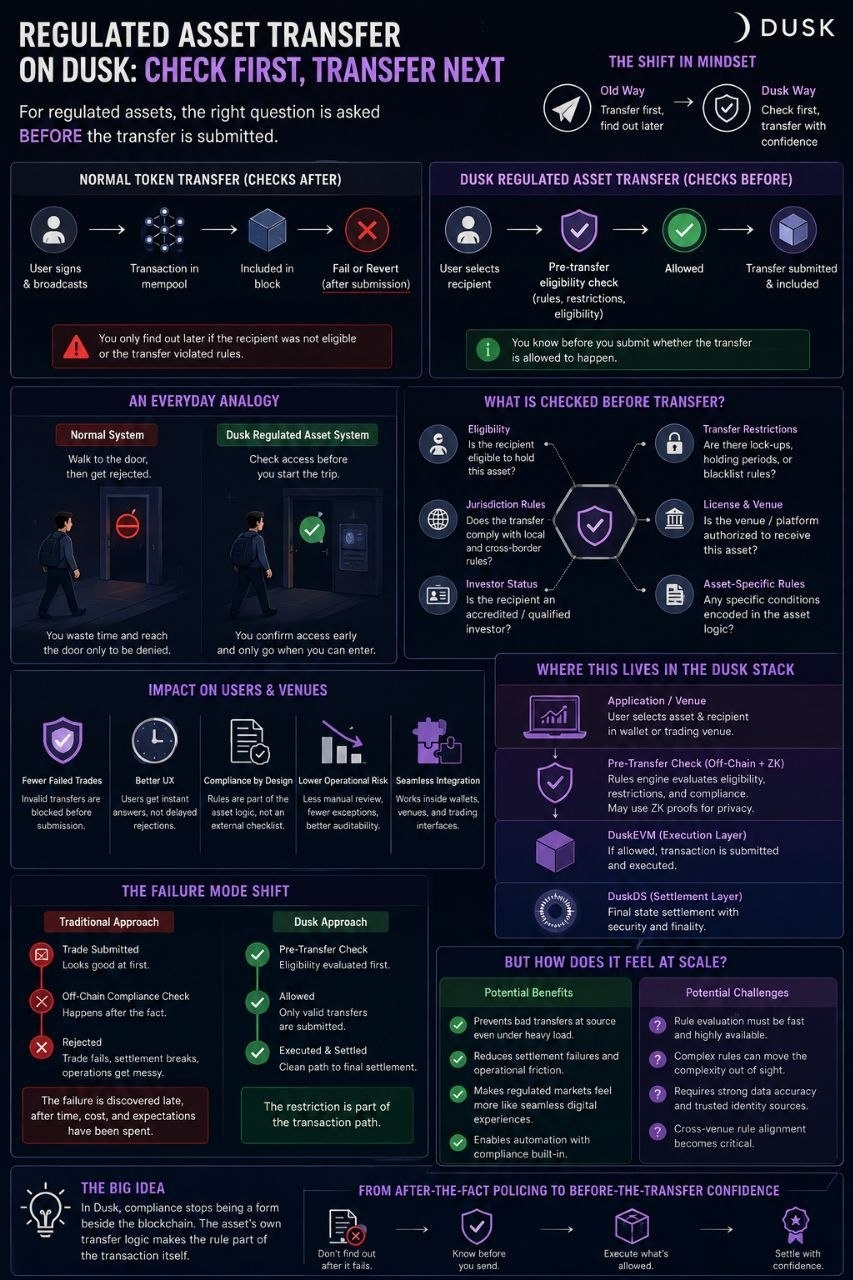
#dusk $DUSK @Dusk Je n’arrêtai pas de penser qu’un transfert d’actif réglementé fonctionnait comme un transfert de jeton normal : on le signe, on le diffuse, puis on découvre s’il a fonctionné.
Ensuite, j’ai remarqué que la question la plus intéressante pouvait venir en premier : le destinataire est-il réellement autorisé à le recevoir ?
Avec les actifs réglementés, l’éligibilité et les restrictions de transfert peuvent être vérifiées avant que le transfert ne soit soumis, au lieu de découvrir le problème après l’échec de la transaction.
Cela change le mode de défaillance. Un jeton normal demande : « cette adresse peut-elle recevoir ? » Un actif réglementé peut devoir demander : « cette adresse est-elle légalement éligible à recevoir cet actif maintenant ? »
Comme vérifier votre badge avant de vous rendre à une porte restreinte, plutôt que d’en faire l’expérience à l’entrée.
C’est là que l’approche de Dusk m’intrigue : la conformité n’est pas forcément un formulaire à côté de la transaction. La règle peut devenir une partie de la logique de transfert de l’actif.
Je me demande encore : déplacer les vérifications d’éligibilité plus tôt rend-il vraiment les marchés réglementés plus fluides, ou fait-il simplement mieux “cacher” la complexité ?
Ensuite, j’ai remarqué que la question la plus intéressante pouvait venir en premier : le destinataire est-il réellement autorisé à le recevoir ?
Avec les actifs réglementés, l’éligibilité et les restrictions de transfert peuvent être vérifiées avant que le transfert ne soit soumis, au lieu de découvrir le problème après l’échec de la transaction.
Cela change le mode de défaillance. Un jeton normal demande : « cette adresse peut-elle recevoir ? » Un actif réglementé peut devoir demander : « cette adresse est-elle légalement éligible à recevoir cet actif maintenant ? »
Comme vérifier votre badge avant de vous rendre à une porte restreinte, plutôt que d’en faire l’expérience à l’entrée.
C’est là que l’approche de Dusk m’intrigue : la conformité n’est pas forcément un formulaire à côté de la transaction. La règle peut devenir une partie de la logique de transfert de l’actif.
Je me demande encore : déplacer les vérifications d’éligibilité plus tôt rend-il vraiment les marchés réglementés plus fluides, ou fait-il simplement mieux “cacher” la complexité ?