我越深入研究 Dusk,越发现它真正面临的挑战,并不只是让金融交易变得私密。
更难的是:如何让隐私在一个仍然需要验证的金融系统里真正发挥作用。
这听起来似乎很简单 但实际上会带来一个非常复杂的设计问题。
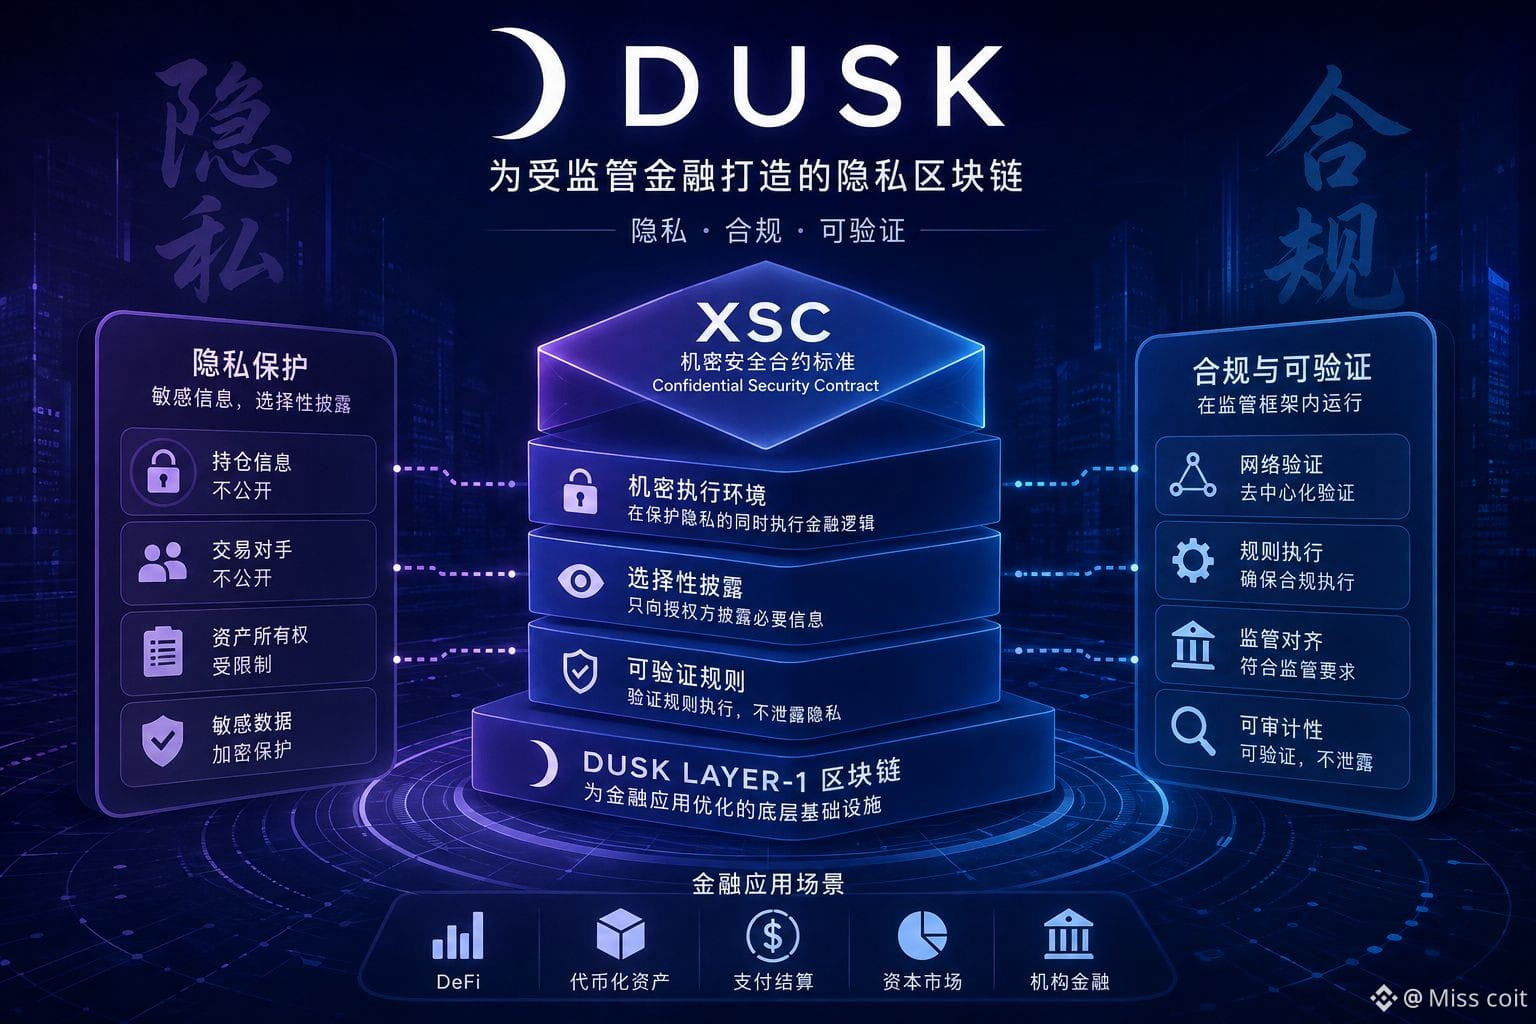
金融应用并不能总是把每一笔交易的所有细节公开。持仓、交易对手、资产所有权以及其他敏感信息,都可能需要受到限制。
但完全相反的做法同样行不通。
如果没有人能够验证发生了什么,那么所谓的机密性最终可能只是另一种信息不透明。
这正是我认为 Dusk 架构真正有意思的地方。
它的 Layer-1 面向金融应用设计,而 Confidential Security Contract(XSC)标准则为开发者提供了构建机密智能合约的框架。核心思路是,让金融逻辑能够执行,而不要求其中的每一项信息都必须公开。
换句话说,重点并不只是隐藏数据。
而是控制谁需要知道什么,同时保留足够的信息,让网络能够执行并验证真正重要的规则。
这让我觉得,Dusk 对区块链隐私的理解更加实际。
但这种设计也存在明显的取舍。
机密执行可能增加技术复杂度。开发者需要合适的工具,应用需要在更复杂的安全假设下运行,而机构在考虑将真实金融活动迁移到这类基础设施之前,也仍然需要监管层面的明确性。
然后还有技术本身无法解决的问题:采用。
Dusk 可以构建支持机密金融应用的架构,但开发者和机构仍然需要一个足够有说服力的理由去使用它。
所以现在,我已经不太关心 Dusk 能不能提供隐私。
我更关心的是:受监管金融未来是否真的会需要这种级别的隐私。
如果隐私和可验证性最终成为链上金融市场同等重要的需求,那么 Dusk 的架构选择可能会变得非常有意义
但如果市场没有形成足够的需求,它也可能只是一个技术上很有想法、却缺乏实际使用场景
#dusk $DUSK @Dusk