Pourquoi supposons-nous que les blockchains financières doivent tout exposer simplement parce que la transparence fait partie de la culture de la crypto ?
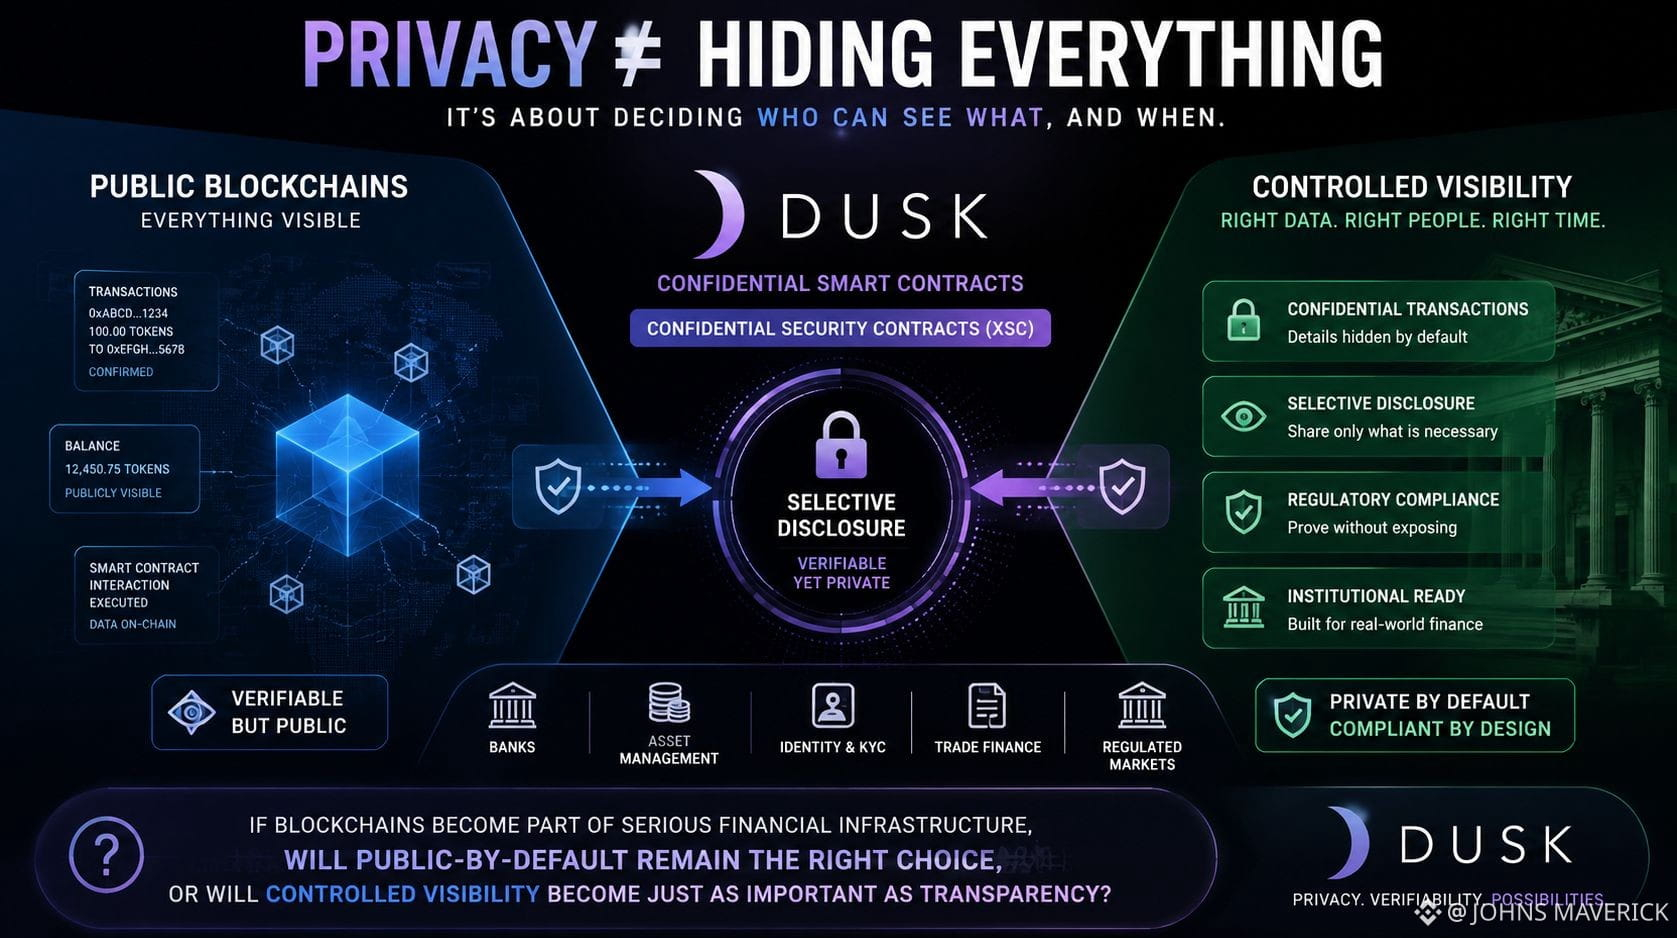
J’ai commencé à m’intéresser à Dusk en explorant des projets axés sur l’infrastructure, et une chose attirait constamment mon attention : le problème de la confidentialité dans l’activité financière ne consiste pas simplement à cacher de l’information. Il s’agit de décider qui doit être autorisé à voir quoi, et dans quelles conditions.
Cette distinction me semble importante.
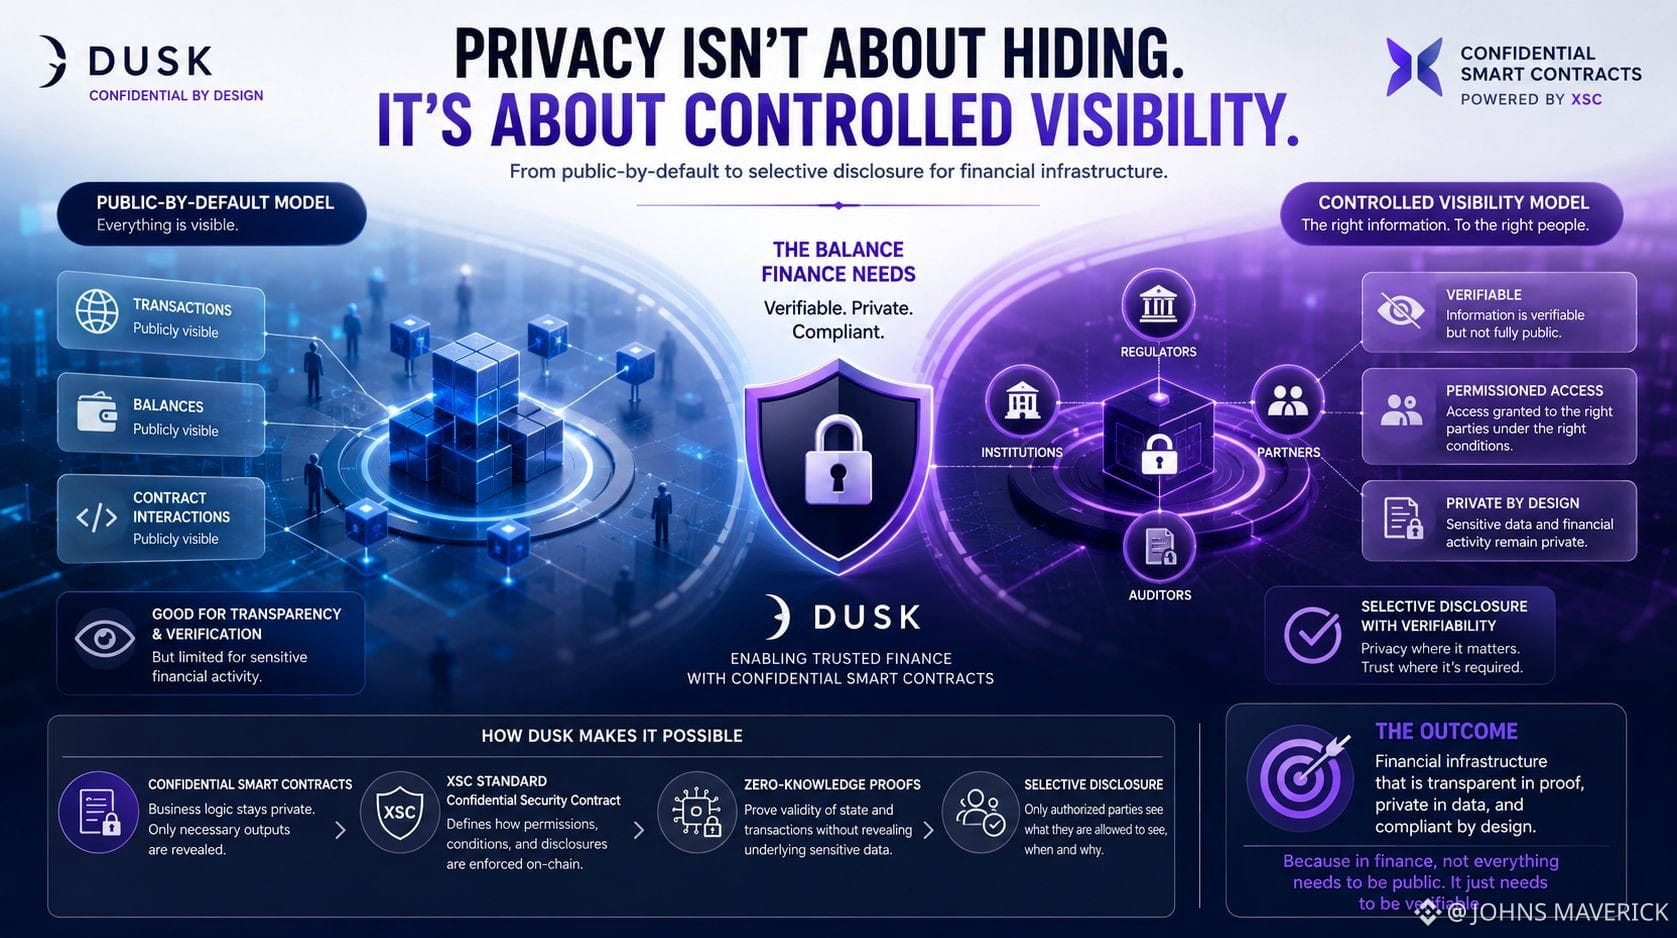
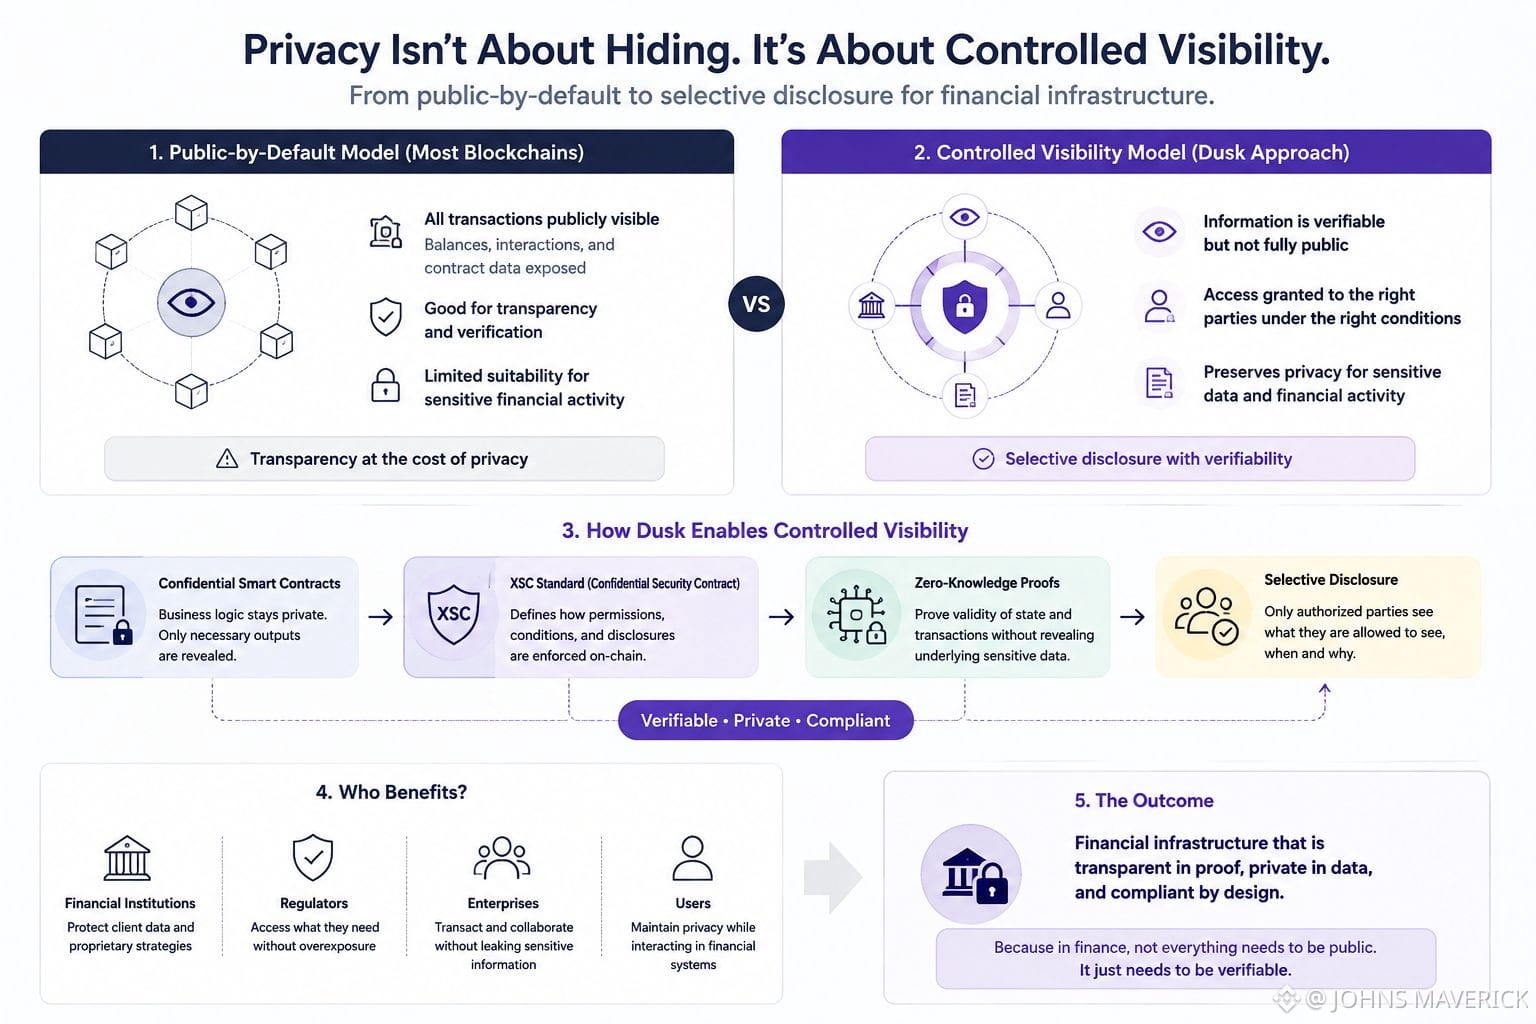
La plupart des blockchains ont été conçues autour d’un état très visible. Les transactions, les soldes et les interactions de contrats peuvent devenir une trace publique permanente. Cela fonctionne bien pour la vérification, mais je me suis demandé à quel point les applications financières traditionnelles seraient à l’aise en construisant sur cette hypothèse.
Dusk aborde le problème sous un angle différent avec des smart contracts confidentiels et la norme de son Confidential Security Contract (XSC). Ce qui m’intéresse n’est pas l’étiquette de « blockchain de confidentialité », mais la question de conception qui se cache dessous : les applications financières peuvent-elles préserver la vérifiabilité sans rendre chaque détail sensible publiquement lisible ?
En y faisant des recherches, je me suis surpris à penser moins aux utilisateurs de la crypto et davantage aux institutions qui gèrent des actifs, des identités, des transactions et des contraintes réglementaires.
Peut-être que la confidentialité dans l’infrastructure financière ne consiste pas à rendre tout invisible. Peut-être qu’il s’agit de rendre la divulgation sélective et intentionnelle.
Cela m’amène à une question plus large : si les blockchains finissent par faire partie d’une infrastructure financière sérieuse, la transparence publique par défaut restera-t-elle le bon choix de conception, ou la visibilité contrôlée deviendra-t-elle tout aussi importante que la transparence ?
@Dusk #Dusk $DUSK
J’ai commencé à m’intéresser à Dusk en explorant des projets axés sur l’infrastructure, et une chose attirait constamment mon attention : le problème de la confidentialité dans l’activité financière ne consiste pas simplement à cacher de l’information. Il s’agit de décider qui doit être autorisé à voir quoi, et dans quelles conditions.
Cette distinction me semble importante.
La plupart des blockchains ont été conçues autour d’un état très visible. Les transactions, les soldes et les interactions de contrats peuvent devenir une trace publique permanente. Cela fonctionne bien pour la vérification, mais je me suis demandé à quel point les applications financières traditionnelles seraient à l’aise en construisant sur cette hypothèse.
Dusk aborde le problème sous un angle différent avec des smart contracts confidentiels et la norme de son Confidential Security Contract (XSC). Ce qui m’intéresse n’est pas l’étiquette de « blockchain de confidentialité », mais la question de conception qui se cache dessous : les applications financières peuvent-elles préserver la vérifiabilité sans rendre chaque détail sensible publiquement lisible ?
En y faisant des recherches, je me suis surpris à penser moins aux utilisateurs de la crypto et davantage aux institutions qui gèrent des actifs, des identités, des transactions et des contraintes réglementaires.
Peut-être que la confidentialité dans l’infrastructure financière ne consiste pas à rendre tout invisible. Peut-être qu’il s’agit de rendre la divulgation sélective et intentionnelle.
Cela m’amène à une question plus large : si les blockchains finissent par faire partie d’une infrastructure financière sérieuse, la transparence publique par défaut restera-t-elle le bon choix de conception, ou la visibilité contrôlée deviendra-t-elle tout aussi importante que la transparence ?
@Dusk #Dusk $DUSK