#dusk $DUSK @Dusk Je fouillais la paperasse de la Citadelle de Dusk hier soir, moitié en cherchant autre chose, et je me suis retrouvé bloqué sur une ligne plus longue que prévu. C’est quoi, concrètement, un justificatif KYC sur ce système, structurellement. Pas la version marketing : l’objet réel.
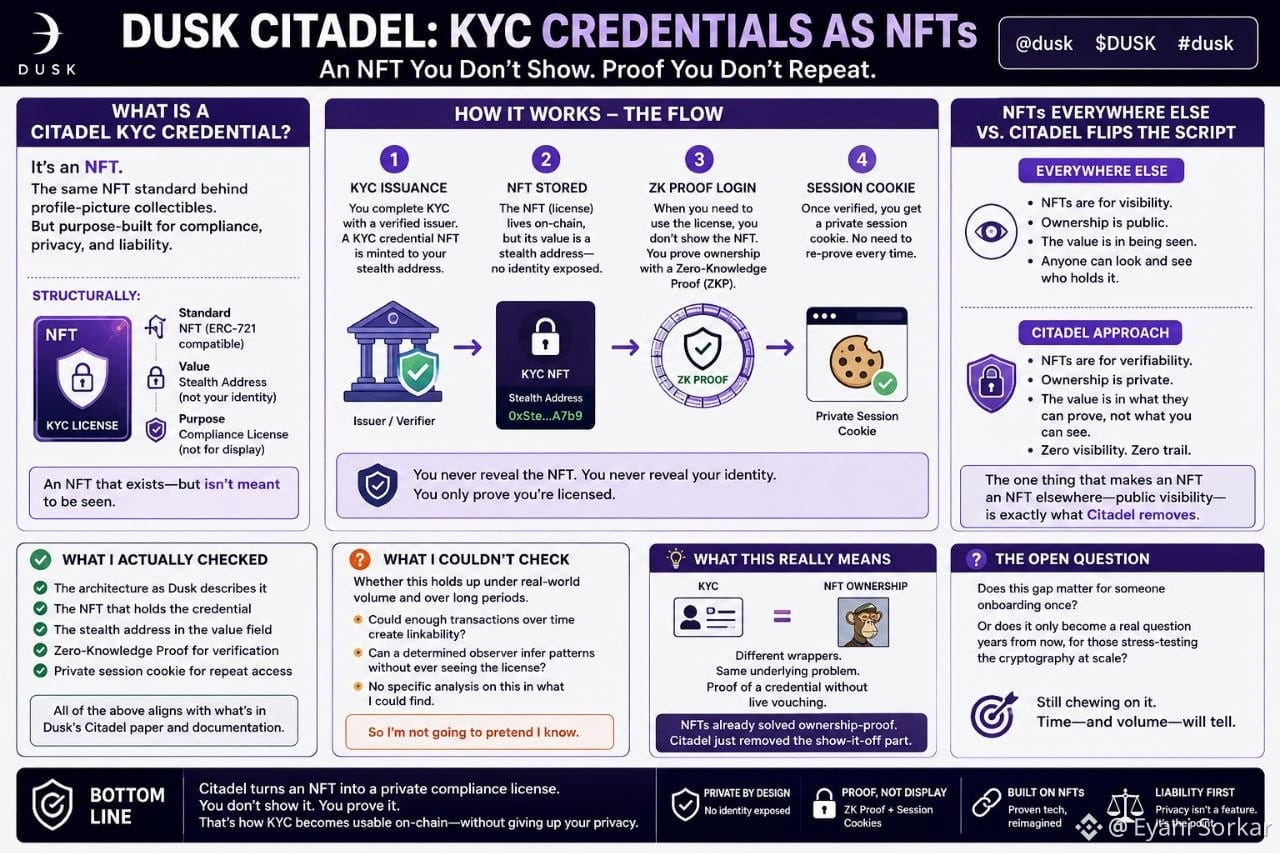
C’est un NFT. Le même standard qui se cache derrière chaque collectible à photo de profil que vous avez déjà vu quelqu’un exhiber. C’est ce qui porte, en dessous, votre licence de conformité.
Il m’a fallu une minute pour comprendre pourquoi ce n’est pas aussi absurde que ça en a l’air. Ailleurs, la valeur d’un NFT repose entièrement sur le fait qu’il est visible : c’est le principe, vous voulez que les gens sachent que vous le détenez. Citadel fait l’inverse exprès. Le champ de valeur du NFT est une adresse furtive, rien qui soit lié à une identité réelle. Et quand vous utilisez réellement la licence, vous ne montrez jamais le NFT : vous prouvez la possession avec une preuve à divulgation nulle de connaissance, puis un cookie de session privé gère la suite la prochaine fois, pour que vous n’ayez pas à refaire cette preuve encore et encore. Pas de galerie. Pas de trace. La seule chose qui fait qu’un NFT est un NFT ailleurs — visible par tous pour savoir qui le détient — est exactement ce qui manque ici.
Puis je me suis assis et j’ai réalisé que KYC et « prouver que vous possédez un collectible » ne sont pas, fondamentalement, des problèmes différents une fois qu’on passe sous le capot. Les deux exigent juste une preuve d’un justificatif sans que quelqu’un vous atteste en direct. Les NFT ont déjà résolu la partie « preuve de possession » depuis des années. Citadel n’a fait que couper la partie « montrez-le », parce que pour une licence qui n’était jamais censée être un spectacle, c’était surtout la responsabilité.
Il faut dire clairement ce que j’ai vérifié et ce que je n’ai pas vérifié. J’ai confirmé l’architecture telle que Dusk la décrit : le NFT, l’adresse furtive, le flux avec le cookie de session. Ce que je n’ai pas pu vérifier, c’est si tout cela tient une fois que des volumes réels passent par là. Si, avec suffisamment de transactions dans le temps, un observateur déterminé arrive à recouper des éléments même sans voir la licence elle-même. Je n’ai rien trouvé qui traite de ce point, donc je ne vais pas prétendre savoir.
Je continue à me demander si ce manque compte pour quelqu’un qui clique sur l’onboarding une seule fois, ou si ça ne devient une réalité que dans des années, pour celui ou celle qui fait un test de robustesse de la cryptographie, une fois qu’il y aura suffisamment de volume pour la tester.
@Dusk
C’est un NFT. Le même standard qui se cache derrière chaque collectible à photo de profil que vous avez déjà vu quelqu’un exhiber. C’est ce qui porte, en dessous, votre licence de conformité.
Il m’a fallu une minute pour comprendre pourquoi ce n’est pas aussi absurde que ça en a l’air. Ailleurs, la valeur d’un NFT repose entièrement sur le fait qu’il est visible : c’est le principe, vous voulez que les gens sachent que vous le détenez. Citadel fait l’inverse exprès. Le champ de valeur du NFT est une adresse furtive, rien qui soit lié à une identité réelle. Et quand vous utilisez réellement la licence, vous ne montrez jamais le NFT : vous prouvez la possession avec une preuve à divulgation nulle de connaissance, puis un cookie de session privé gère la suite la prochaine fois, pour que vous n’ayez pas à refaire cette preuve encore et encore. Pas de galerie. Pas de trace. La seule chose qui fait qu’un NFT est un NFT ailleurs — visible par tous pour savoir qui le détient — est exactement ce qui manque ici.
Puis je me suis assis et j’ai réalisé que KYC et « prouver que vous possédez un collectible » ne sont pas, fondamentalement, des problèmes différents une fois qu’on passe sous le capot. Les deux exigent juste une preuve d’un justificatif sans que quelqu’un vous atteste en direct. Les NFT ont déjà résolu la partie « preuve de possession » depuis des années. Citadel n’a fait que couper la partie « montrez-le », parce que pour une licence qui n’était jamais censée être un spectacle, c’était surtout la responsabilité.
Il faut dire clairement ce que j’ai vérifié et ce que je n’ai pas vérifié. J’ai confirmé l’architecture telle que Dusk la décrit : le NFT, l’adresse furtive, le flux avec le cookie de session. Ce que je n’ai pas pu vérifier, c’est si tout cela tient une fois que des volumes réels passent par là. Si, avec suffisamment de transactions dans le temps, un observateur déterminé arrive à recouper des éléments même sans voir la licence elle-même. Je n’ai rien trouvé qui traite de ce point, donc je ne vais pas prétendre savoir.
Je continue à me demander si ce manque compte pour quelqu’un qui clique sur l’onboarding une seule fois, ou si ça ne devient une réalité que dans des années, pour celui ou celle qui fait un test de robustesse de la cryptographie, une fois qu’il y aura suffisamment de volume pour la tester.
@Dusk