J’ai commencé à examiner le travail de sécurité de Dusk sous un angle différent : non seulement pour savoir si des vulnérabilités existent, mais pour comprendre avec quelle efficacité le réseau peut transformer des constats de sécurité en améliorations structurelles.
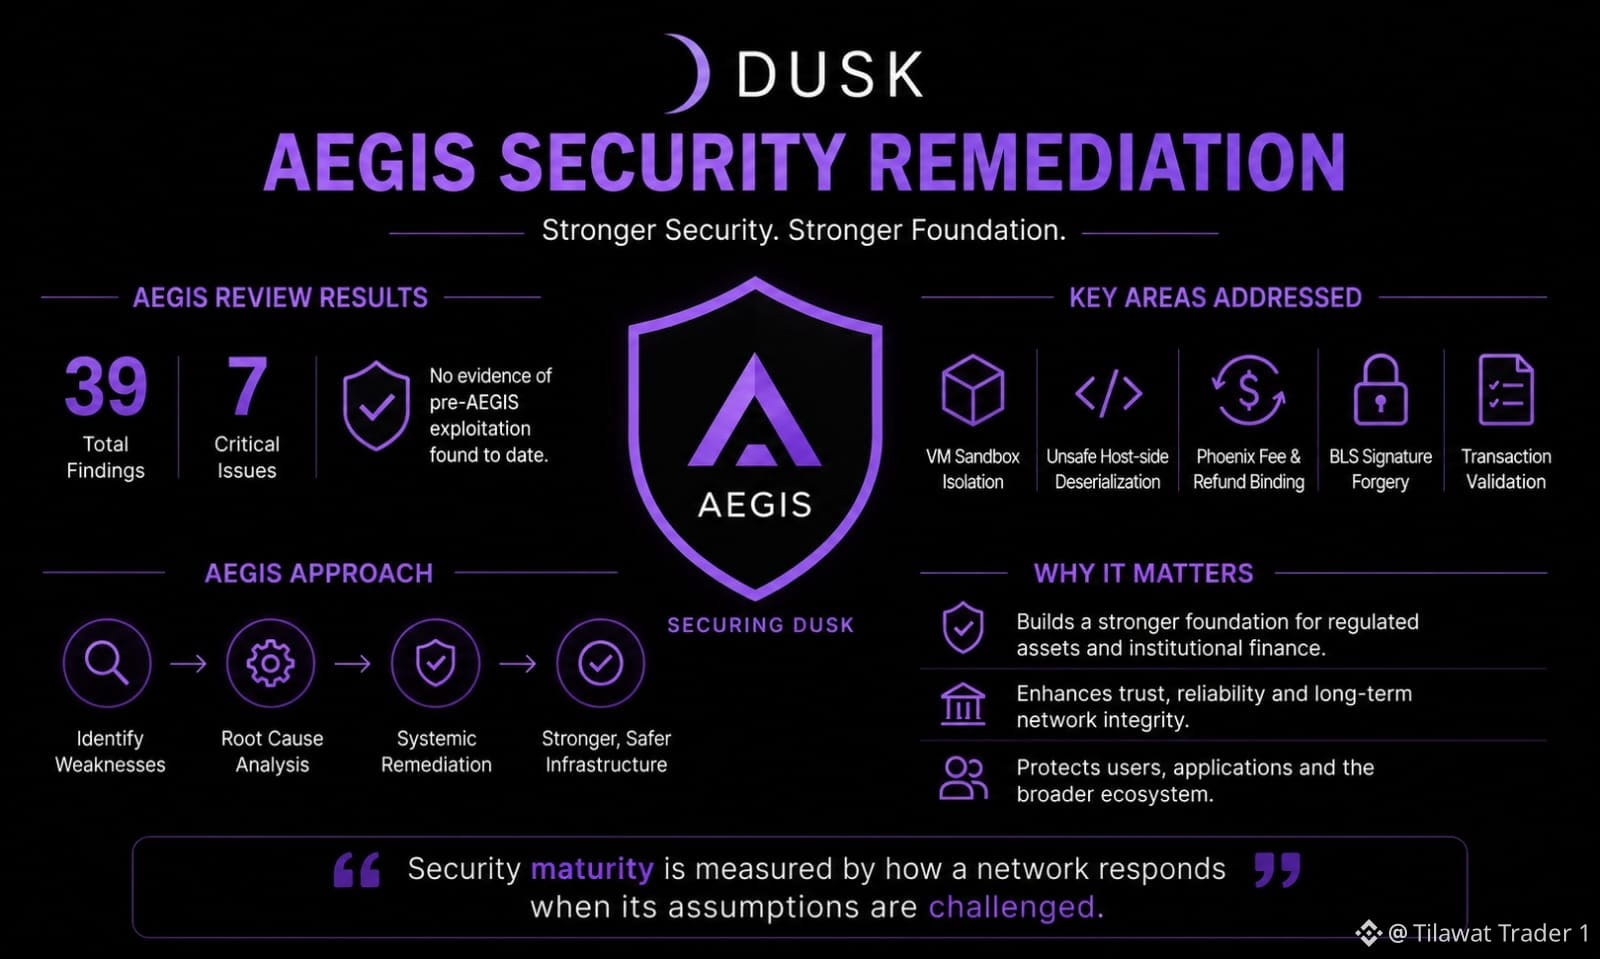
La remédiation AEGIS de Dusk est intéressante dans ce contexte. L’audit a identifié 39 constats, dont 7 problèmes critiques, dans des domaines tels que l’isolation des VM (sandboxing), la désérialisation, la validation des transactions, la gestion cryptographique et la logique de frais liée à Phoenix. Dusk indique que la remédiation a traité ces problèmes à la racine plutôt que de s’en tenir à de simples rustines isolées.
Cette distinction est déterminante pour les infrastructures financières.
Un protocole conçu pour prendre en charge des actifs réglementés ne peut pas considérer la sécurité comme une étape d’audit ponctuelle. Son environnement d’exécution, la validation par consensus et la logique des transactions doivent rester résilients à mesure que le système devient plus complexe.
Le signal à surveiller est donc ce qui se passe après la remédiation.
Les futures mises à jour préservent-elles des barrières de sécurité renforcées ? Le réseau maintient-il des tests rigoureux lors de l’introduction de nouveaux environnements d’exécution et de nouvelles applications ? Et Dusk peut-il démontrer que son processus de sécurité évolue avec le protocole, plutôt que de ne réagir qu’après la découverte de problèmes ?
Il existe aussi une limite importante : corriger des vulnérabilités identifiées ne prouve pas qu’un protocole entier est durablement sécurisé. De nouvelles surfaces d’attaque peuvent apparaître à mesure que l’architecture, les intégrations et les usages évoluent.
« La maturité en matière de sécurité se mesure à la manière dont un réseau réagit lorsque ses hypothèses sont mises à l’épreuve. »
Pour Dusk, AEGIS finira peut-être par compter moins comme une liste de vulnérabilités que comme un test de sa discipline d’ingénierie, capable de suivre le rythme de son ambition de devenir une infrastructure financière.
#dusk $DUSK @Dusk $GPS $TUT
La remédiation AEGIS de Dusk est intéressante dans ce contexte. L’audit a identifié 39 constats, dont 7 problèmes critiques, dans des domaines tels que l’isolation des VM (sandboxing), la désérialisation, la validation des transactions, la gestion cryptographique et la logique de frais liée à Phoenix. Dusk indique que la remédiation a traité ces problèmes à la racine plutôt que de s’en tenir à de simples rustines isolées.
Cette distinction est déterminante pour les infrastructures financières.
Un protocole conçu pour prendre en charge des actifs réglementés ne peut pas considérer la sécurité comme une étape d’audit ponctuelle. Son environnement d’exécution, la validation par consensus et la logique des transactions doivent rester résilients à mesure que le système devient plus complexe.
Le signal à surveiller est donc ce qui se passe après la remédiation.
Les futures mises à jour préservent-elles des barrières de sécurité renforcées ? Le réseau maintient-il des tests rigoureux lors de l’introduction de nouveaux environnements d’exécution et de nouvelles applications ? Et Dusk peut-il démontrer que son processus de sécurité évolue avec le protocole, plutôt que de ne réagir qu’après la découverte de problèmes ?
Il existe aussi une limite importante : corriger des vulnérabilités identifiées ne prouve pas qu’un protocole entier est durablement sécurisé. De nouvelles surfaces d’attaque peuvent apparaître à mesure que l’architecture, les intégrations et les usages évoluent.
« La maturité en matière de sécurité se mesure à la manière dont un réseau réagit lorsque ses hypothèses sont mises à l’épreuve. »
Pour Dusk, AEGIS finira peut-être par compter moins comme une liste de vulnérabilités que comme un test de sa discipline d’ingénierie, capable de suivre le rythme de son ambition de devenir une infrastructure financière.
#dusk $DUSK @Dusk $GPS $TUT