Je revenais sans cesse à un détail gênant de DUSK : le capital de mise peut prendre des heures à saisir, pourtant il peut partir sans que le même protocole attende la même période.
La mesure évidente est la mise active. Je pense que c’est trop superficiel. Ce qui compte, c’est à quelle vitesse la sécurité peut disparaître, par rapport à la vitesse à laquelle elle peut se reconstituer.
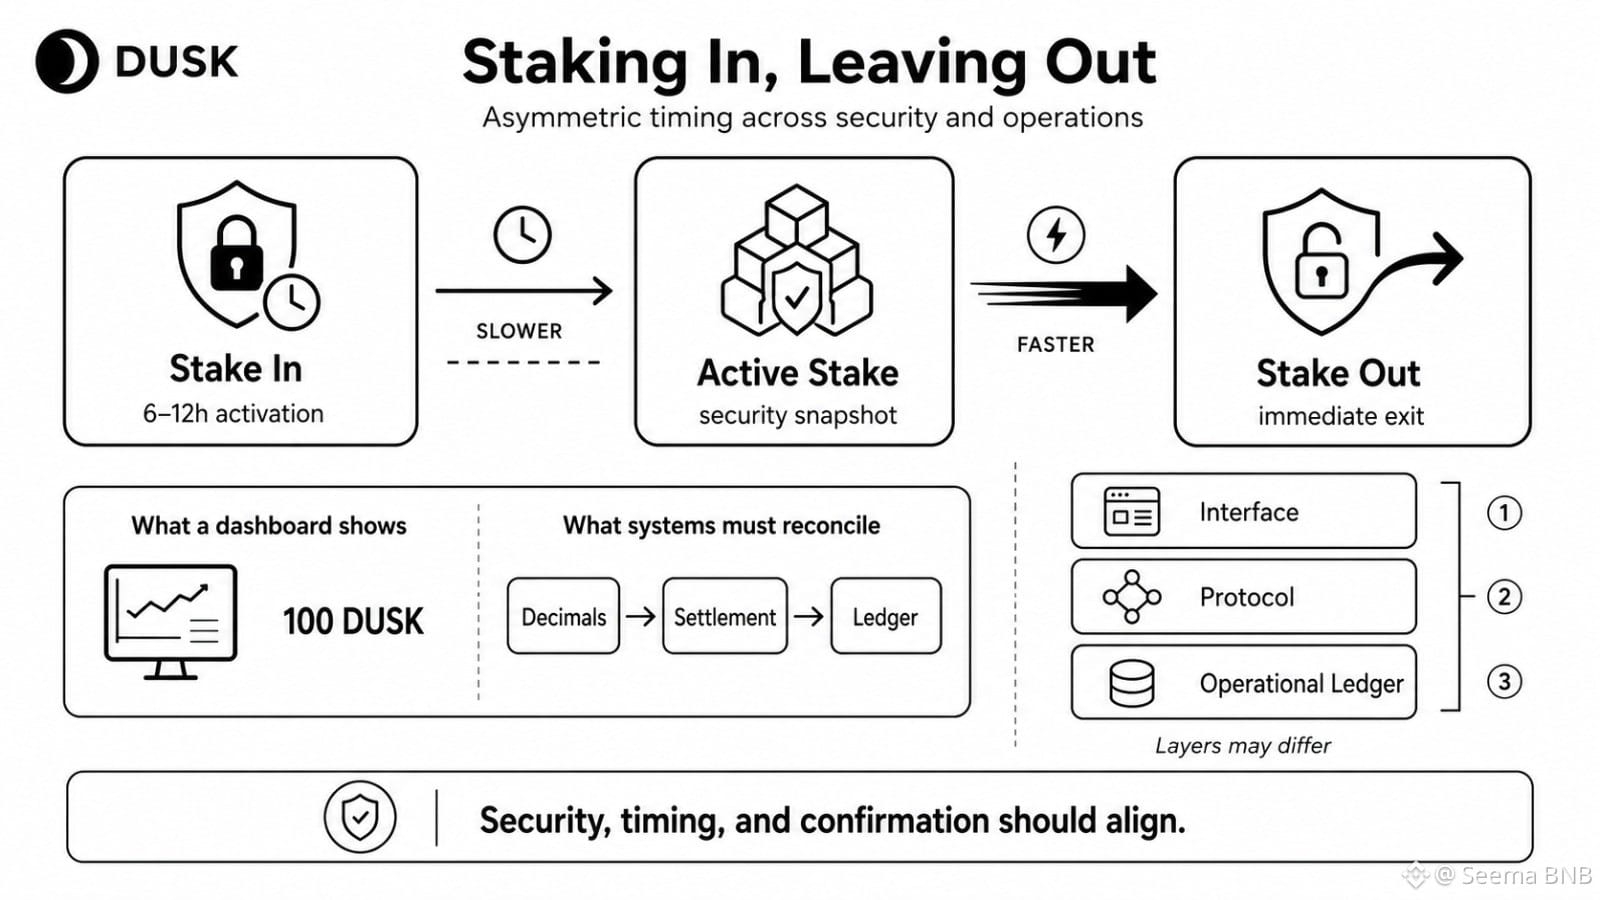
Cette asymétrie modifie le comportement. Si la confiance chute, les sorties peuvent être immédiates tandis que la mise de remplacement attend encore 6–12 heures pour s’activer. Une certaine faiblesse à ce niveau est normale : les systèmes ont besoin de fenêtres opérationnelles. Mais le vrai test consiste à savoir si DUSK peut absorber des sorties soudaines sans transformer un simple changement d’humeur temporaire en problème de concentration de la sécurité.
On retrouve le même schéma ailleurs. Un tableau de bord peut afficher 100 DUSK correctement alors que le mappage décimal sous-jacent est faux. Une transaction peut être incluse rapidement tandis que le règlement DuskDS n’est pas encore ce que l’échange devrait appeler « confirmé ».
Alors, quelle couche dit la vérité : l’interface, le protocole ou le grand livre opérationnel ?
DUSK ne manque pas à cause de la différence entre ces couches. Il échoue si les utilisateurs supposent qu’elles sont identiques.
Je surveille si la norme du réseau ne standardise pas seulement la cryptographie, mais aussi le timing, la comptabilité et les sémantiques de confirmation qui l’entourent.
@Dusk #dusk $DUSK
La mesure évidente est la mise active. Je pense que c’est trop superficiel. Ce qui compte, c’est à quelle vitesse la sécurité peut disparaître, par rapport à la vitesse à laquelle elle peut se reconstituer.
Cette asymétrie modifie le comportement. Si la confiance chute, les sorties peuvent être immédiates tandis que la mise de remplacement attend encore 6–12 heures pour s’activer. Une certaine faiblesse à ce niveau est normale : les systèmes ont besoin de fenêtres opérationnelles. Mais le vrai test consiste à savoir si DUSK peut absorber des sorties soudaines sans transformer un simple changement d’humeur temporaire en problème de concentration de la sécurité.
On retrouve le même schéma ailleurs. Un tableau de bord peut afficher 100 DUSK correctement alors que le mappage décimal sous-jacent est faux. Une transaction peut être incluse rapidement tandis que le règlement DuskDS n’est pas encore ce que l’échange devrait appeler « confirmé ».
Alors, quelle couche dit la vérité : l’interface, le protocole ou le grand livre opérationnel ?
DUSK ne manque pas à cause de la différence entre ces couches. Il échoue si les utilisateurs supposent qu’elles sont identiques.
Je surveille si la norme du réseau ne standardise pas seulement la cryptographie, mais aussi le timing, la comptabilité et les sémantiques de confirmation qui l’entourent.
@Dusk #dusk $DUSK