Nouveau protocole DeFi, petite équipe, grandes promesses : cette combinaison a mérité une réputation spécifique et, pour l’essentiel, justifiée. Un audit sorti en toute hâte avant le lancement, une page de bug bounty qui existe surtout pour la forme, et une faille de sécurité majeure exploitée dès la première année sans que personne ne la voie venir. C’est un schéma qui se répète assez souvent pour que le scepticisme envers tout nouveau protocole de prêt soit une position de départ raisonnable.
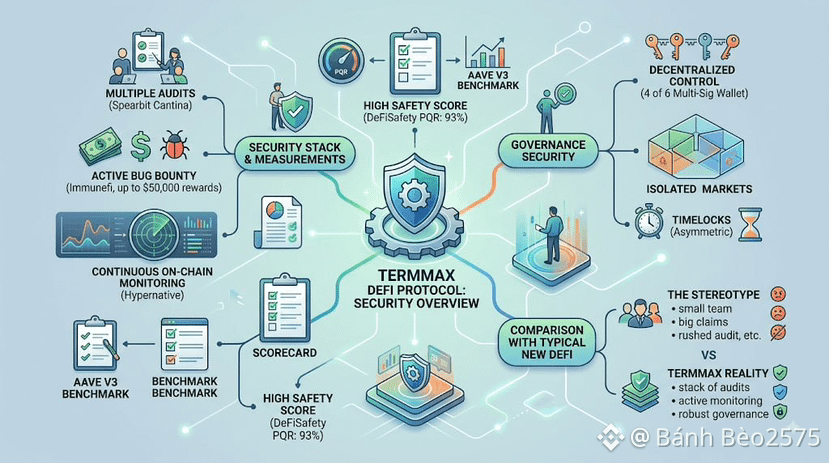
TermMax s’insère maladroitement dans cette caricature, principalement parce qu’il ne correspond pas au schéma sur les points précis qui comptent vraiment. Le protocole fait passer plusieurs cycles d’audits via les concours Cantina de Spearbit, plutôt qu’un simple examen unique avant le lancement. Il maintient en parallèle un bug bounty actif sur Immunefi, avec des récompenses pour vulnérabilités critiques pouvant aller jusqu’à 50 000 $. Et il ajoute, par-dessus le tout, une surveillance continue on-chain de Hypernative, afin de détecter en temps réel toute activité suspecte plutôt que de se reposer uniquement sur des revues ponctuelles. TermMax annonce une note DeFiSafety PQR de 93 %, chiffre que l’équipe compare explicitement à Aave V3, un protocole que la majeure partie de l’industrie considère comme la référence en matière de sécurité.
La sécurité liée à la gouvernance bénéficie du même traitement : un portefeuille de multi-signature 4 sur 6 pour les fonctions d’administration critiques, des marchés isolés afin qu’un problème dans une paire de collatéral ne puisse pas se propager à l’ensemble des autres marchés du protocole, et des timelocks asymétriques pour les modifications de paramètres à risque. Rien de tout cela n’est inhabituel parmi les noms les plus établis du prêt DeFi. Ce qui est vraiment rare, c’est qu’il s’agisse d’un protocole qui n’a été lancé qu’en avril 2025.
Des audits empilés et un score de sécurité élevé réduisent la probabilité d’une classe de défaillance donnée sans pour autant éliminer tout risque. Les propres divulgations de risques de TermMax le reconnaissent d’ailleurs. Concrètement, l’objectif est de placer TermMax en dehors du seau « nouveau et sous scrutin » que la caricature suppose par défaut. Une distinction qui mérite d’être faite avant de classer un protocole jeune comme suspect uniquement à cause de son âge.
@TermMax #TermMax
$BTW $STBL $STAR
TermMax s’insère maladroitement dans cette caricature, principalement parce qu’il ne correspond pas au schéma sur les points précis qui comptent vraiment. Le protocole fait passer plusieurs cycles d’audits via les concours Cantina de Spearbit, plutôt qu’un simple examen unique avant le lancement. Il maintient en parallèle un bug bounty actif sur Immunefi, avec des récompenses pour vulnérabilités critiques pouvant aller jusqu’à 50 000 $. Et il ajoute, par-dessus le tout, une surveillance continue on-chain de Hypernative, afin de détecter en temps réel toute activité suspecte plutôt que de se reposer uniquement sur des revues ponctuelles. TermMax annonce une note DeFiSafety PQR de 93 %, chiffre que l’équipe compare explicitement à Aave V3, un protocole que la majeure partie de l’industrie considère comme la référence en matière de sécurité.
La sécurité liée à la gouvernance bénéficie du même traitement : un portefeuille de multi-signature 4 sur 6 pour les fonctions d’administration critiques, des marchés isolés afin qu’un problème dans une paire de collatéral ne puisse pas se propager à l’ensemble des autres marchés du protocole, et des timelocks asymétriques pour les modifications de paramètres à risque. Rien de tout cela n’est inhabituel parmi les noms les plus établis du prêt DeFi. Ce qui est vraiment rare, c’est qu’il s’agisse d’un protocole qui n’a été lancé qu’en avril 2025.
Des audits empilés et un score de sécurité élevé réduisent la probabilité d’une classe de défaillance donnée sans pour autant éliminer tout risque. Les propres divulgations de risques de TermMax le reconnaissent d’ailleurs. Concrètement, l’objectif est de placer TermMax en dehors du seau « nouveau et sous scrutin » que la caricature suppose par défaut. Une distinction qui mérite d’être faite avant de classer un protocole jeune comme suspect uniquement à cause de son âge.
@TermMax #TermMax
$BTW $STBL $STAR