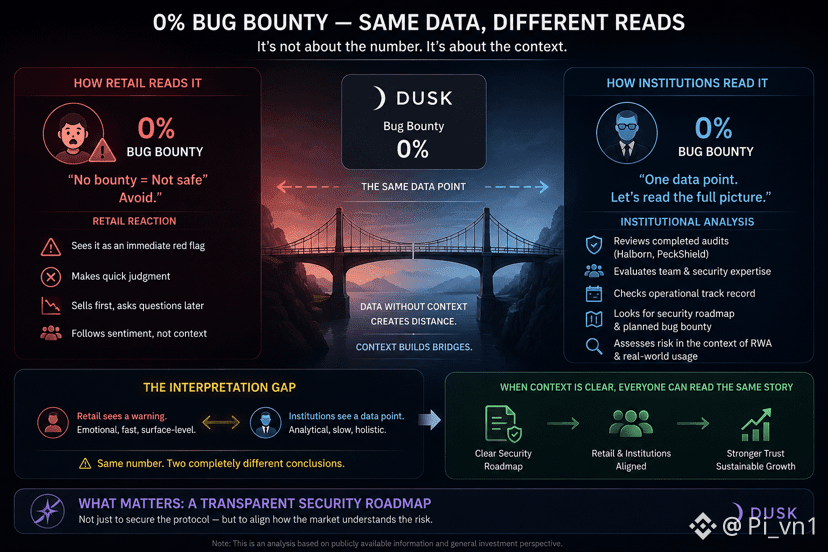
J’ai remarqué quelque chose en comparant la manière dont le marché réagit à un taux de bug bounty de 0% pour Dusk, et la manière dont un fonds institutionnel réel lirait ce chiffre.
Pour la plupart des acteurs du retail, un indicateur de sécurité à 0 se lit comme un avertissement immédiat — le projet n’est pas sûr, donc il faut s’en éloigner. Mais un fonds institutionnel qui envisage d’investir dans de la RWA ne s’arrête généralement pas à un seul chiffre. Il examine l’ensemble du dossier : qui se trouve derrière l’audit, la structure de l’équipe technique, l’historique d’exploitation sans incident, et si la roadmap prévoit de combler ce manque.
C’est la différence entre lire un chiffre comme une conclusion finale, et le lire comme un point de données dans un tableau plus large. Avec $DUSK , le bug bounty à 0 est une réalité, mais sa signification dépend de ce à quoi on le compare — à côté d’une roadmap de sécurité clairement définie, ce n’est pas du tout la même chose qu’à côté du silence.
Le problème n’est pas que ce chiffre soit « mauvais » ou non, mais que le marché retail et l’institution lisent la même donnée de deux façons totalement différentes — cet écart d’interprétation peut provoquer une réaction des prix qui ne reflète pas le risque réel.
Auto-contradiction : je n’ai pas d’informations internes sur le fait que @Dusk ait ou non une roadmap de sécurité précise, donc ce qui suit reste une hypothèse sur la manière dont différents types d’investisseurs interprètent la même donnée.
J’attends de voir si Dusk publie une roadmap de sécurité suffisamment claire pour que l’institution et le retail lisent la même histoire, plutôt que de laisser chaque camp déduire à sa façon.
#dusk $AKE
Pour la plupart des acteurs du retail, un indicateur de sécurité à 0 se lit comme un avertissement immédiat — le projet n’est pas sûr, donc il faut s’en éloigner. Mais un fonds institutionnel qui envisage d’investir dans de la RWA ne s’arrête généralement pas à un seul chiffre. Il examine l’ensemble du dossier : qui se trouve derrière l’audit, la structure de l’équipe technique, l’historique d’exploitation sans incident, et si la roadmap prévoit de combler ce manque.
C’est la différence entre lire un chiffre comme une conclusion finale, et le lire comme un point de données dans un tableau plus large. Avec $DUSK , le bug bounty à 0 est une réalité, mais sa signification dépend de ce à quoi on le compare — à côté d’une roadmap de sécurité clairement définie, ce n’est pas du tout la même chose qu’à côté du silence.
Le problème n’est pas que ce chiffre soit « mauvais » ou non, mais que le marché retail et l’institution lisent la même donnée de deux façons totalement différentes — cet écart d’interprétation peut provoquer une réaction des prix qui ne reflète pas le risque réel.
Auto-contradiction : je n’ai pas d’informations internes sur le fait que @Dusk ait ou non une roadmap de sécurité précise, donc ce qui suit reste une hypothèse sur la manière dont différents types d’investisseurs interprètent la même donnée.
J’attends de voir si Dusk publie une roadmap de sécurité suffisamment claire pour que l’institution et le retail lisent la même histoire, plutôt que de laisser chaque camp déduire à sa façon.
#dusk $AKE