
Une phrase mnémonique apparemment aléatoire déchiffrée avec précision ?
La raison pour laquelle le « portefeuille froid » est considéré depuis longtemps, sur le marché des cryptomonnaies, comme la dernière ligne de défense en matière d’actifs de protection, tient au fait que le processus de génération de sa clé privée et de sa phrase mnémonique présente une imprévisibilité absolue, de nature intrinsèquement aléatoire.
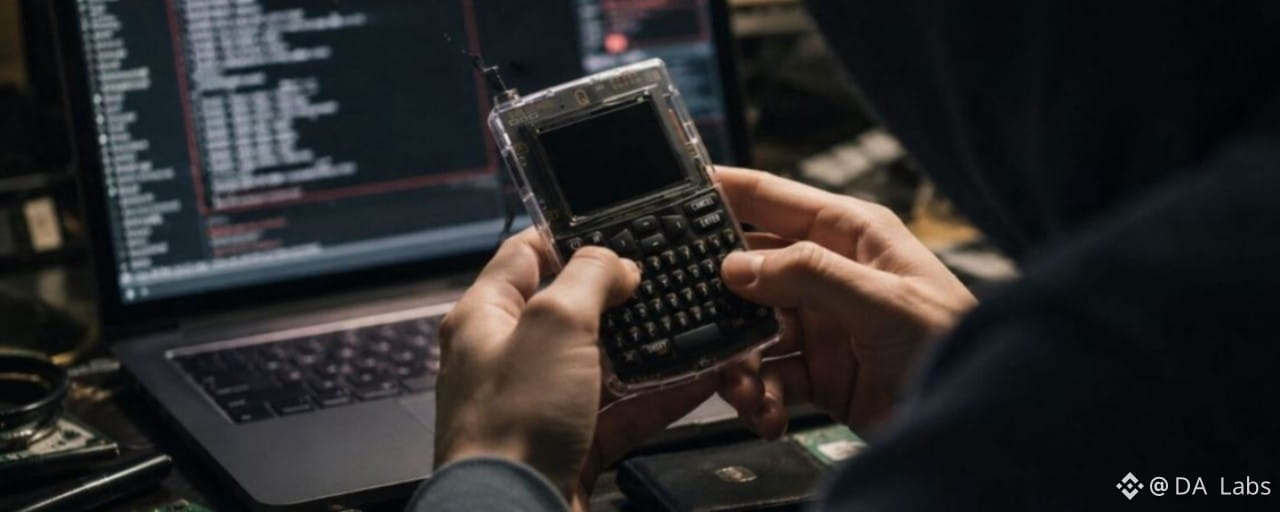
Cependant, alors que tout le monde pensait que le portefeuille froid était à l’abri de tout risque, une grave crise de sécurité a éclaté au sein de la célèbre marque de portefeuilles froids Bitcoin, Coldcard, révélant au grand public une réalité cruelle : tant qu’une erreur de sécurité survient dans le processus, le portefeuille froid peut encore être déchiffré.
Un portefeuille froid remplacé par un logiciel pour la protection
D’après les rapports d’analyse technique ultérieurs en cybersécurité, la cause de cette tragédie remonte à la version du micrologiciel v4.0.0 publiée le 1er mars 2021.
À l’époque, il y avait une erreur d’ingénierie : lors de l’exécution du processus de création de la phrase mnémonique le plus critique, l’appareil a directement sauté le générateur aléatoire matériel interne, conçu à l’origine pour produire une vraie valeur d’entropie. Résultat : la phrase mnémonique a perdu son imprévisibilité.
Numéros de série des puces et décalage temporel mis en évidence
En général, tenter de deviner par force brute les 24 mots d’une phrase mnémonique d’un portefeuille Bitcoin froid est, mathématiquement, presque impossible.
Cependant, la solution logicielle adoptée par Coldcard dans ce firmware obligeait les pirates à écrire des algorithmes haute performance dédiés, puis à effectuer, hors ligne, une comparaison par calcul en utilisant une matrice de puissance de calcul issue de cartes graphiques, permettant de reconstituer avec précision les mots d’auxiliaires de l’époque en quelques minutes, voire quelques secondes.
Toutes les clés privées à signature unique exposées en cinq ans
Ce qui a le plus choqué la communauté, c’est que la faille du code ne touchait pas seulement un lot précis ou un modèle particulier de matériel, mais qu’elle était profondément ancrée dans l’architecture logicielle depuis cinq ans.
Cela signifie qu’en achetant Mk3, Mk4, Mk5 ou encore la toute dernière version phare Coldcard Q, au moment où, sur l’appareil, vous cliquez pour créer un nouveau portefeuille, les règles de compromission de la clé privée ont déjà été confiées à d’autres personnes.
La vague de pillage des baleines, portée par des scripts automatisés
Une fois la logique sous-jacente de la faille compromise, on a récemment vu arriver sur la chaîne une vague de vente massive sans précédent de portefeuilles froids piratés. Les pirates ont utilisé des outils logiciels hautement automatisés pour enchaîner les ventes.
Cette opération de pillage visant les actifs des portefeuilles froids a brisé l’idée traditionnelle du marché selon laquelle des fonds restés longtemps inactifs sont absolument en sécurité. De nombreux portefeuilles “baleines” endormis depuis des années ont été vidés instantanément, sans aucun avertissement.
Frappe précise à l’échelle de la minute
Le jour même du déclenchement de l’attaque, le pirate a intégré en profondeur, avant toute découverte de la catastrophe, une base de données massive de clés privées déduites ainsi que des scripts de surveillance automatisée des transactions, en y enfouissant une bombe à retardement de niveau quasi nucléaire.
Au moment où la commande d’attaque a été officiellement lancée, le script a, en seulement 25 minutes, déclenché et confirmé en continu des centaines de transferts on-chain, regroupant instantanément les 594 bitcoins depuis 500 adresses Coldcard environ sous le contrôle du pirate, vers des adresses de blanchiment.
Source de l’image : X
Les baleines endormies, plus grosses victimes
L’analyse des données on-chain montre que, dans cette vague de pillage, la victime principale n’était pas les investisseurs qui effectuent fréquemment des transactions, mais plutôt ces “baleines” en Bitcoin les plus patientes, celles qui détiennent depuis le plus longtemps, lourdement touchées.
Dans les adresses vidées, une proportion extrêmement élevée a déjà dormi on-chain depuis plus de trois ans, sans aucun historique de mouvement. Ces utilisateurs, par une confiance absolue et extrême envers la sécurité matérielle de Coldcard, ont soigneusement mis l’appareil hors ligne après avoir terminé sa configuration en 2021.
Le mécanisme à signatures multiples montre une protection extrême
Dans ce désastre on-chain, une seule catégorie d’utilisateurs Coldcard a pratiquement échappé au pire : ceux qui stockaient des actifs en utilisant une architecture de signatures multiples.
Comme les autorisations de retrait d’un portefeuille à signatures multiples sont réparties sur plusieurs clés privées indépendantes, même si un pirate parvient à déduire la clé privée d’une des Coldcard via une faille du firmware, en l’absence d’autorisations issues des autres clés privées indépendantes, il ne peut toujours pas signer et exécuter une transaction de manière unilatérale.
Réflexions de l’industrie et stratégies de réponse des utilisateurs
Personne ne voudrait voir un incident Coldcard se produire, mais à présent, la seule chose à faire est de réfléchir à la manière de mieux protéger ses actifs à l’avenir.
Cette crise a révélé que même des marques de portefeuilles matériels jouissant d’une excellente réputation sur le marché et mettant en avant une sécurité de haut niveau peuvent aussi subir une faille fatale, à cause d’une négligence humaine survenant pendant le processus de compilation du logiciel.
Transférez immédiatement les fonds et changez de phrase mnémonique
Tout utilisateur qui, après la mise à jour du firmware en mars 2021, a créé ou réinitialisé des phrases mnémoniques à signature unique sur un appareil affecté doit comprendre que la présence de la clé privée associée à cette adresse comporte un risque extrêmement élevé : elle peut à tout moment être recalculée par un pirate.
Que ce soit Coldcard ou tout autre portefeuille Web3 de type cold/chaud, dès qu’un danger entraînant une fuite potentielle des phrases mnémoniques survient, il est recommandé de changer immédiatement de portefeuille. Ainsi, le jour où de gros montants entrent ou sortent, vos actifs ne seront pas mystérieusement volés par un pirate.
Passage de la configuration à une signature unique vers une configuration à signatures multiples
L’incident Coldcard confirme fortement la fragilité “comme du verre” d’une signature unique face à des failles systématiques du code. Par la suite, pour éviter qu’un seul nœud puisse extraire les actifs, il est recommandé aux utilisateurs d’adopter une architecture de signatures multiples.
Une réflexion défensive encore plus poussée consiste à répartir le risque de la chaîne d’approvisionnement matérielle. Lors de la construction d’un portefeuille à signatures multiples, il ne faut pas dépendre entièrement d’un seul modèle/marque d’appareil. Ainsi, même si l’un de Coldcard, Trezor ou Ledger rencontrait un problème, il serait difficile de transférer directement les actifs du portefeuille.
Le dilemme entre open source et audit
Du point de vue du développement de l’industrie, l’incident lié à la faille de Coldcard a aussi suscité des réflexions sur l’équilibre entre le code open source et la sécurité des audits. Par le passé, de nombreux utilisateurs faisaient confiance aveuglément aux logiciels open source, pensant que le simple fait que le code soit rendu public équivaut à une sécurité absolue.
Or, dans la réalité, un vaste et complexe dépôt de code manque souvent d’équipes tierces professionnelles suffisantes pour mener, sur le long terme, des audits approfondis, en temps réel et de manière exhaustive. Cela permet à des négligences fatales de rester enfouies dans le processus de construction pendant des années sans être détectées.