Mettre des relevés bancaires sur le mur de la salle d’attente de la banque : personne n’appellerait ça « une finance de confiance ». Mais une fois sur une blockchain, les soldes, les virements et les contreparties restent nus au long cours, tout en étant souvent emballés comme de la « transparence ». En continuant à disséquer la documentation de Dusk hier soir, j’ai découvert que ce qu’il cherche vraiment à changer n’est pas de faire disparaître toutes les informations, mais d’écrire « qui a le droit de voir quoi » dans le protocole.
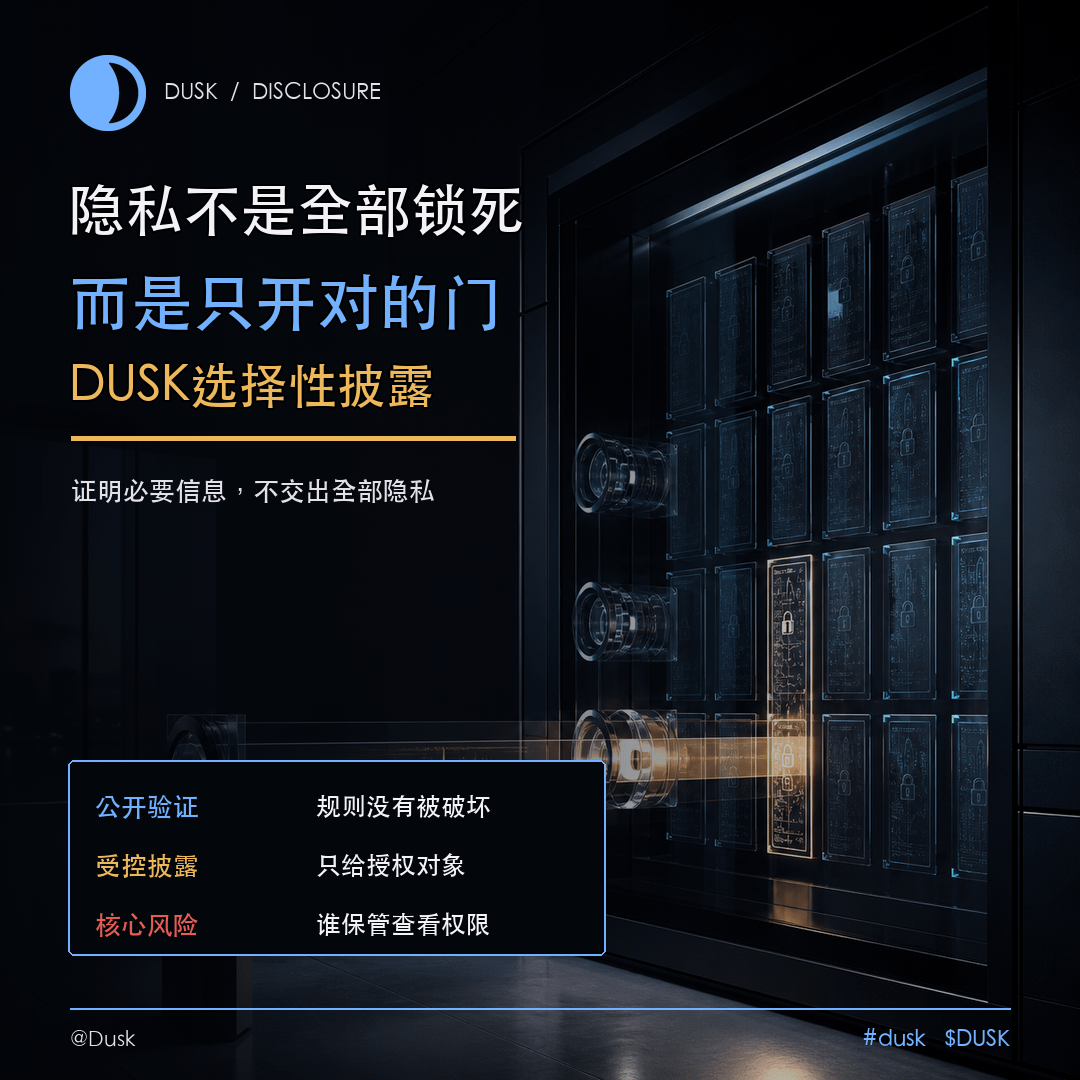
Le modèle Phoenix associé à @Dusk transforme les fonds en notes chiffrées : un observateur ordinaire ne peut pas voir le montant des transferts, les relations d’envoi ni les détails précis des notes, mais la transaction doit quand même être confirmée à l’aide de preuves à connaissance zéro, garantissant que le solde est suffisant et qu’il n’y a pas de double dépense. Le point le plus facile à mal comprendre ici est la divulgation sélective : ce n’est pas une clé universelle installée pour les régulateurs afin d’ouvrir les comptes de tout le réseau, mais un mécanisme permettant aux utilisateurs concernés, en consultant une clé, de transmettre à des émetteurs, des lieux ou des auditeurs autorisés un ensemble précis d’informations à vérifier. La vérification publique sert à prouver que les règles ne sont pas violées ; la divulgation contrôlée sert à répondre aux questions de responsabilité du monde réel.
La couche d’identité Citadel de Dusk pousse encore cette idée plus loin. Les utilisateurs n’ont pas besoin de soumettre à chaque fois un dossier complet de pièces d’identité : ils peuvent prouver que « le lieu de résidence répond aux exigences », que « l’âge est conforme » ou encore qu’ils « sont un investisseur qualifié », etc. Le prestataire obtient alors une réponse concernant l’éligibilité, sans nécessairement avoir besoin de récupérer l’intégralité des données d’identité. Autrement dit, le système tente de compresser la tendance, dans le KYC traditionnel, à collecter trop d’informations personnelles, en une preuve minimale strictement nécessaire, une seule fois.
Mais la divulgation sélective ne signifie pas automatiquement la sécurité. Le vrai défi consiste à savoir qui conserve les clés de consultation, pendant combien de temps elles peuvent être consultées, comment traiter une éventuelle fuite, et si différentes institutions peuvent ne recevoir que des données relevant de leur périmètre de responsabilité. Si, pour aller plus vite, une application conserve les clés de manière centralisée et durable, même avec une protection cryptographique très soignée, elle risque de recréer un nouveau dépôt de données de grande valeur.
C’est pourquoi mon jugement sur Dusk est aujourd’hui plus précis : sa barrière ne consiste pas seulement à « pouvoir cacher », mais à savoir rendre les droits de divulgation suffisamment fins, suffisamment auditables et suffisamment faciles à utiliser. À l’avenir, ce qu’il faut vraiment regarder, ce n’est pas le simple volume de transactions privées en soi, mais le nombre de véritables processus financiers qui peuvent se dérouler avec succès, sans exposer l’ensemble des données.
$DUSK #dusk
Le modèle Phoenix associé à @Dusk transforme les fonds en notes chiffrées : un observateur ordinaire ne peut pas voir le montant des transferts, les relations d’envoi ni les détails précis des notes, mais la transaction doit quand même être confirmée à l’aide de preuves à connaissance zéro, garantissant que le solde est suffisant et qu’il n’y a pas de double dépense. Le point le plus facile à mal comprendre ici est la divulgation sélective : ce n’est pas une clé universelle installée pour les régulateurs afin d’ouvrir les comptes de tout le réseau, mais un mécanisme permettant aux utilisateurs concernés, en consultant une clé, de transmettre à des émetteurs, des lieux ou des auditeurs autorisés un ensemble précis d’informations à vérifier. La vérification publique sert à prouver que les règles ne sont pas violées ; la divulgation contrôlée sert à répondre aux questions de responsabilité du monde réel.
La couche d’identité Citadel de Dusk pousse encore cette idée plus loin. Les utilisateurs n’ont pas besoin de soumettre à chaque fois un dossier complet de pièces d’identité : ils peuvent prouver que « le lieu de résidence répond aux exigences », que « l’âge est conforme » ou encore qu’ils « sont un investisseur qualifié », etc. Le prestataire obtient alors une réponse concernant l’éligibilité, sans nécessairement avoir besoin de récupérer l’intégralité des données d’identité. Autrement dit, le système tente de compresser la tendance, dans le KYC traditionnel, à collecter trop d’informations personnelles, en une preuve minimale strictement nécessaire, une seule fois.
Mais la divulgation sélective ne signifie pas automatiquement la sécurité. Le vrai défi consiste à savoir qui conserve les clés de consultation, pendant combien de temps elles peuvent être consultées, comment traiter une éventuelle fuite, et si différentes institutions peuvent ne recevoir que des données relevant de leur périmètre de responsabilité. Si, pour aller plus vite, une application conserve les clés de manière centralisée et durable, même avec une protection cryptographique très soignée, elle risque de recréer un nouveau dépôt de données de grande valeur.
C’est pourquoi mon jugement sur Dusk est aujourd’hui plus précis : sa barrière ne consiste pas seulement à « pouvoir cacher », mais à savoir rendre les droits de divulgation suffisamment fins, suffisamment auditables et suffisamment faciles à utiliser. À l’avenir, ce qu’il faut vraiment regarder, ce n’est pas le simple volume de transactions privées en soi, mais le nombre de véritables processus financiers qui peuvent se dérouler avec succès, sans exposer l’ensemble des données.
$DUSK #dusk