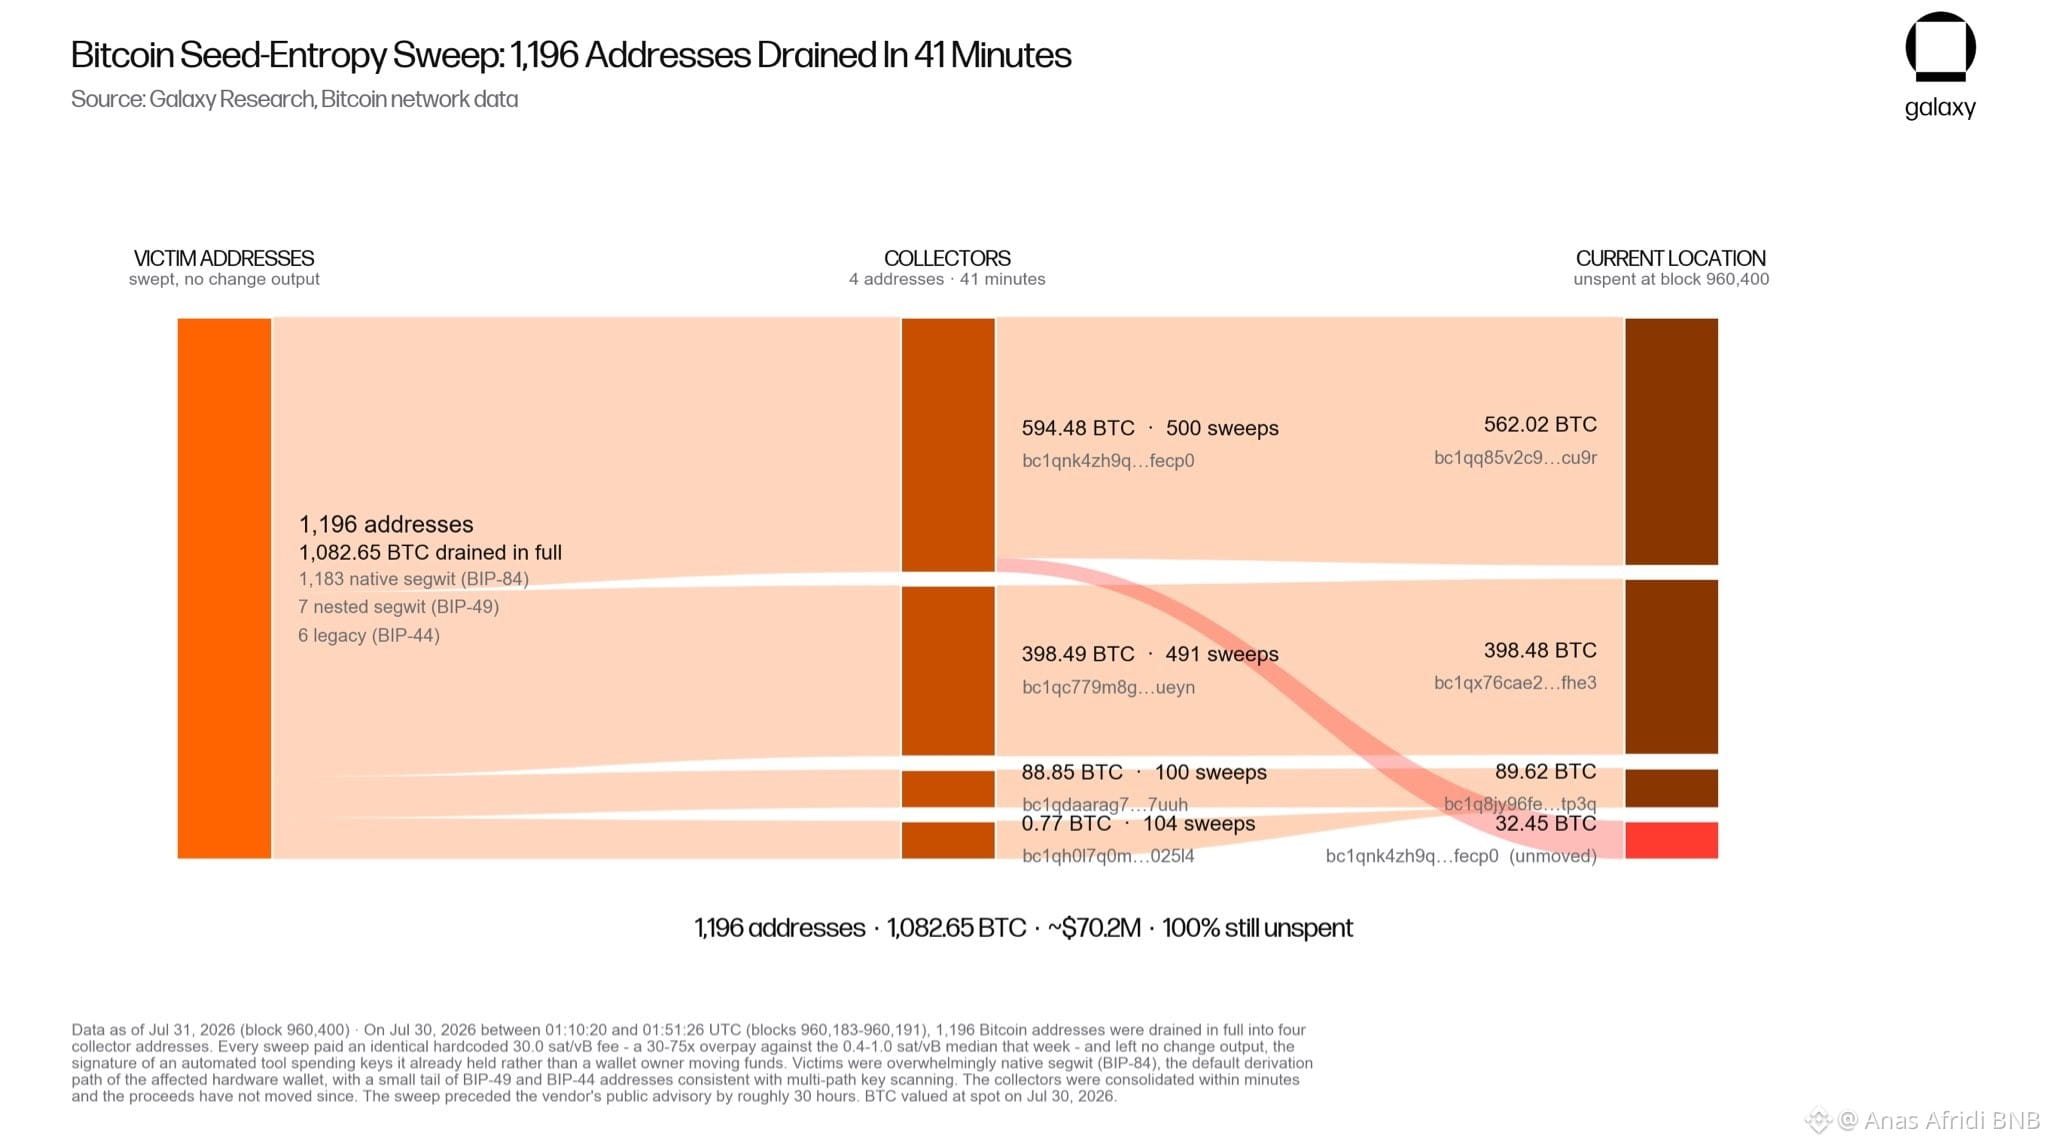
#ColdcardExploitAttackersControl1366BTC Nous avons cartographié le flux des fonds pour la vulnérabilité Coldcard à partir du schéma identifié par des ingénieurs chez Block et partagé par @clay_garrett
1 196 adresses vidées intégralement pour 1 082,65 BTC (~70,2 M$) entre 01:10:20 et 01:51:26 UTC le 30 juillet — une fenêtre de 41 minutes, blocs 960 183-960 191. Cela a précédé de ~30 heures l’avis public du fournisseur de portefeuilles matériels.
Signature : chaque balayage a payé une commission (hardcodée) identique de 30,0 sat/vB — soit un surpaiement de 30 à 75 fois par rapport à la médiane de 0,4 à 1,0 sat/vB cette semaine-là — et n’a laissé aucune sortie de changement. Cela ressemble à un outil automatisé qui dépense des clés qu’il détenait déjà, plutôt qu’à des propriétaires qui déplacent des fonds. Victimes : 1 183 segwit natif (BIP-84), 7 BIP-49, 6 BIP-44 — cohérent avec un balayage de clés sur plusieurs chemins.
Les produits de la fraude ont été consolidés en quelques minutes et N’ONT PAS bougé depuis :
- bc1qq85v2c9...cu9r — 562,02 BTC
- bc1qx76cae2...fhe3 — 398,48 BTC
- bc1q8jy96fe...tp3q — 89,62 BTC
- bc1qnk4zh9q...fecp0 — 32,45 BTC (inchangé)$BTC
1 196 adresses vidées intégralement pour 1 082,65 BTC (~70,2 M$) entre 01:10:20 et 01:51:26 UTC le 30 juillet — une fenêtre de 41 minutes, blocs 960 183-960 191. Cela a précédé de ~30 heures l’avis public du fournisseur de portefeuilles matériels.
Signature : chaque balayage a payé une commission (hardcodée) identique de 30,0 sat/vB — soit un surpaiement de 30 à 75 fois par rapport à la médiane de 0,4 à 1,0 sat/vB cette semaine-là — et n’a laissé aucune sortie de changement. Cela ressemble à un outil automatisé qui dépense des clés qu’il détenait déjà, plutôt qu’à des propriétaires qui déplacent des fonds. Victimes : 1 183 segwit natif (BIP-84), 7 BIP-49, 6 BIP-44 — cohérent avec un balayage de clés sur plusieurs chemins.
Les produits de la fraude ont été consolidés en quelques minutes et N’ONT PAS bougé depuis :
- bc1qq85v2c9...cu9r — 562,02 BTC
- bc1qx76cae2...fhe3 — 398,48 BTC
- bc1q8jy96fe...tp3q — 89,62 BTC
- bc1qnk4zh9q...fecp0 — 32,45 BTC (inchangé)$BTC