

Le 6 juillet, Ripple a annoncé avoir obtenu l’autorisation officielle MiCA de la CSSF, l’autorité luxembourgeoise de supervision financière, en tant que prestataire de services sur crypto-actifs (CASP) agréé. L’entreprise décrit cela comme une base de conformité couvrant 30 pays de l’Espace économique européen, et indique que ses produits de paiement crypto réglementés peuvent être proposés aux institutions financières locales et aux entreprises.
Cette nouvelle se résume le plus facilement en une phrase : Ripple a obtenu « le passe européen ». Mais si l’on assimile directement la licence à la disponibilité complète en Europe de tous les services liés au RLUSD, à l’XRP ou à Ripple, on franchit plusieurs étapes clés.
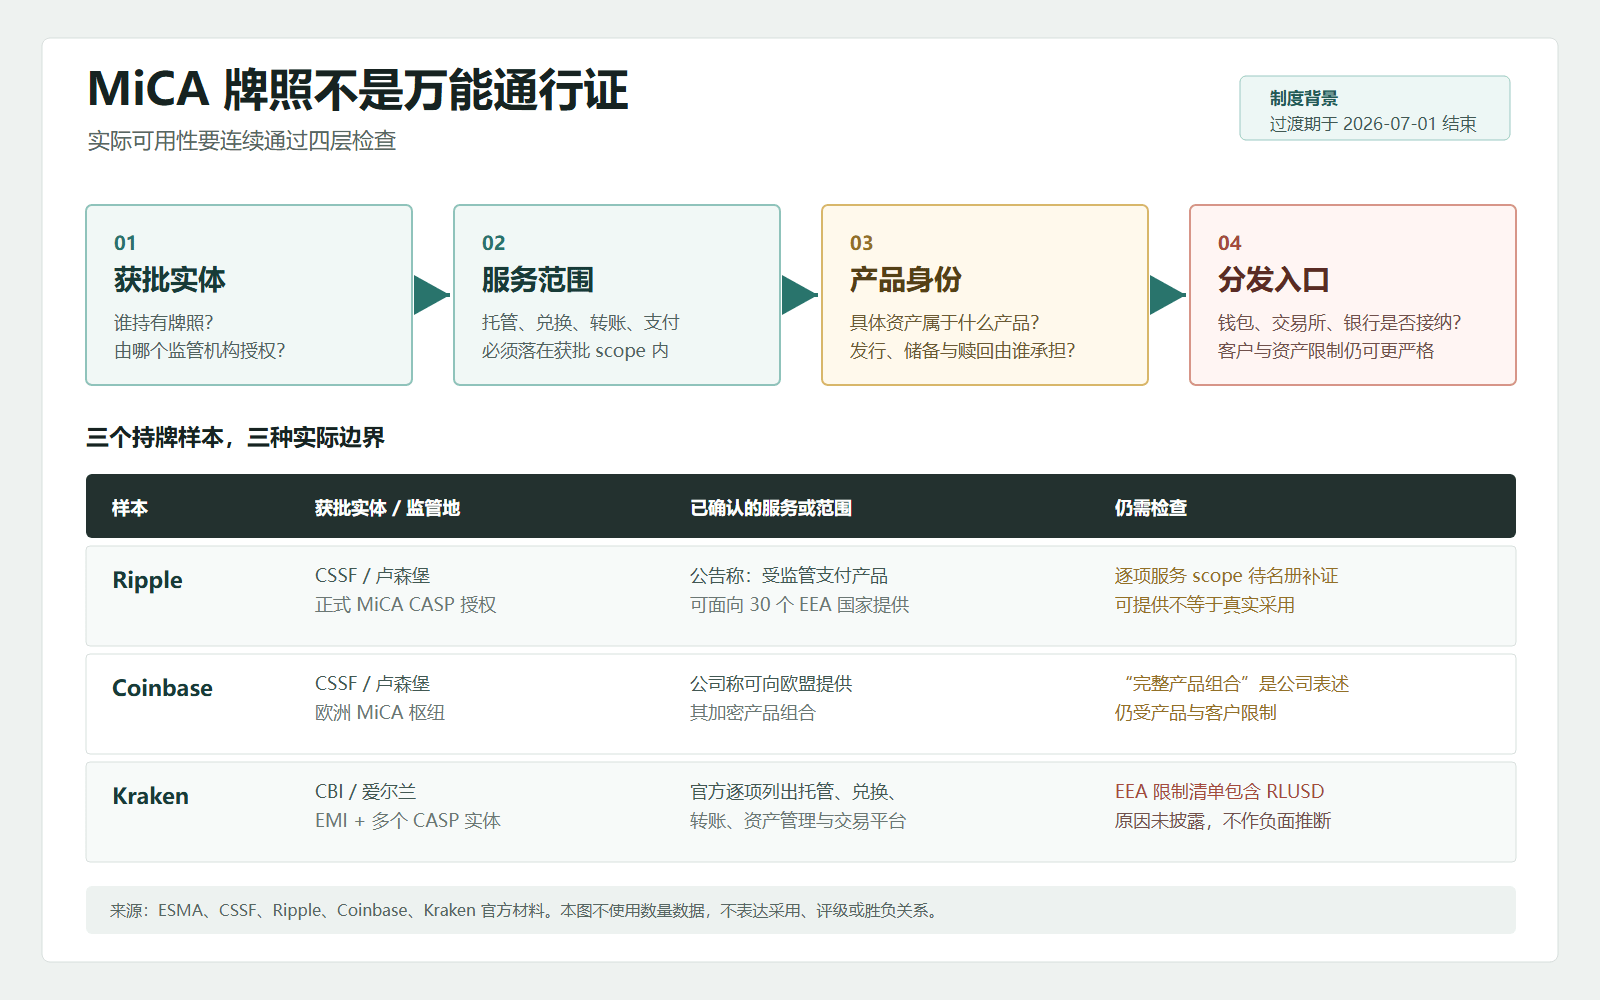
Le jugement le plus précis est le suivant : l’autorisation MiCA ouvre un canal réglementaire permettant à une entité autorisée de fournir des services autorisés à travers les frontières. Pour qu’un produit atteigne effectivement l’utilisateur, il faut encore que les étapes suivantes — le périmètre des services, l’identité du produit et l’entrée de distribution — soient successivement validées. La licence est une condition nécessaire, mais ce n’est pas la réponse complète à la possibilité d’accès d’un produit.
De l’identité transitoire aux qualifications d’exploitation officielles
L’importance de cette autorisation vient d’abord de la date. L’ESMA indique que la dernière période de transition MiCA pour les CASP se termine le 1er juillet 2026 ; la CSSF luxembourgeoise précise aussi que les 18 mois de transition auxquels ses VASP existants pouvaient se fier dans le pays prennent fin le même jour. Ensuite, les enregistrements antérieurs dans chaque pays ne constituent plus une alternative de long terme pour continuer à opérer.
Ainsi, le passage de Ripple de l’approbation initiale de juin à l’autorisation officielle du 6 juillet n’est pas seulement l’ajout d’un libellé de conformité. Il fait passer les activités européennes d’un état de « attente de l’achèvement de la régulation » à un état où l’on peut faire du passporting transfrontalier sur la base de l’entité approuvée et du périmètre des services autorisés. Pour des clients institutionnels souhaitant acheter des services de paiement, de garde ou de liquidité, la question de savoir si le prestataire peut continuer à opérer durablement fait désormais partie de la structure d’achat.
Mais le passporting suit les entités juridiques autorisées et les services précis, et non tous les produits du groupe. La présentation de la CSSF sur MiCA montre que les CASP sont soumises à des exigences d’autorisation, de prudence et d’organisation ; des services différents doivent relever du périmètre de la licence. L’annonce de Ripple confirme l’autorisation officielle et le champ territorial, mais les documents disponibles pour ce tour n’affichent pas encore la liste détaillée des services, telle qu’elle figure dans les répertoires CSSF/ESMA. Ainsi, « des produits de paiement réglementés peuvent être fournis à 30 pays de l’EEE » peut être cité comme formulation du périmètre des activités dans l’annonce de l’entreprise, mais ne peut pas être élargi à « l’ensemble des produits Ripple est autorisé à la vente ».
Avec le même cadre MiCA, des frontières produit différentes se formeront encore
Les cas similaires aident encore mieux à illustrer cette différence. Après avoir obtenu en 2025 l’autorisation MiCA de la CSSF, Coinbase a désigné le Luxembourg comme un hub européen et a indiqué pouvoir fournir sa gamme de produits crypto aux 27 pays de l’UE. Kraken, de son côté, détient des licences EMI et MiCA CASP via une entité irlandaise ; sur sa page officielle, ses services sont listés point par point : garde, échange, exécution d’ordres, transferts, gestion d’actifs et plateformes de trading.
Toutes ces entreprises peuvent dire qu’elles disposent d’une base de conformité au titre de la réglementation MiCA, mais les limites réelles ne sont pas les mêmes. L’emplacement des entités juridiques diffère, les ensembles de services approuvés varient, tout comme les listes de produits. La licence fournit un cadre unifié, sans transformer la structure des activités de chaque entreprise en un seul et même produit.
La page officielle EEA de Kraken offre aussi un contre-exemple plus direct : même si la plateforme détient elle-même des licences MiCA CASP et EMI, elle liste une série d’actifs EEA que ses clients ne peuvent ni déposer ni échanger, dont le RLUSD. La raison précise de cette restriction n’est pas expliquée sur la page ; on ne peut donc pas en déduire que Kraken ou l’autorité de régulation porterait un jugement négatif sur le RLUSD. En revanche, cela suffit à prouver que le fait d’émettre ou de fournir un service sous licence ne signifie pas automatiquement qu’un autre point d’entrée également sous licence doit accepter un actif donné.
En d’autres termes, la distribution des actifs numériques en Europe doit au minimum passer par quatre niveaux de vérification : qui est l’entité autorisée, quels services elle a l’autorisation de fournir, quel type de produit réglementé l’actif donné représente localement, et si les portefeuilles, les bourses, les banques ou les plateformes de paiement autorisent l’utilisation par les clients. Si un seul niveau n’est pas débloqué, le « couverture de 30 pays » que l’utilisateur voit sera plus étroite que le périmètre géographique annoncé.
L’identité réglementaire est devenue une caractéristique du produit
L’enjeu pour la recherche sur les RWA et les stablecoins n’est pas que « la conformité entraîne forcément l’adoption », mais que l’identité réglementaire est déjà entrée dans la structure même du produit. Lors des analyses précédentes des stablecoins, le marché regardait d’abord les réserves et l’ancrage ; une fois la phase de distribution aux institutions atteinte, il faut encore se demander quel entité fournit les services, qui assume les responsabilités en matière de rachat ou de paiement, quels clients et quels actifs sont autorisés à l’entrée, et d’où les utilisateurs peuvent sortir dans des scénarios de stress.
Coinfound correspond davantage à l’idée de consigner ces relations sous forme de champs structurés, plutôt que de réduire le fait d’être « titulaire d’une licence » à un simple tag oui/non : entité réglementée, autorité compétente, périmètre des services CASP, identité EMI ou EMT, territoire du passporting, restrictions à l’accès et produits réellement disponibles. C’est ainsi qu’on peut distinguer les qualifications réglementaires, le risque produit et l’adoption réelle.
L’autorisation de Ripple a déjà prouvé qu’une licence unifiée en Europe peut faire entrer un grand prestataire dans un cadre officiel d’exploitation transfrontalière ; ce que les preuves actuelles ne démontrent pas encore, c’est que le RLUSD ou le réseau de paiements de Ripple obtienne ainsi une adoption généralisée. Dans les 3 à 12 prochains mois, les signaux de validation les plus efficaces sont au nombre de trois : le périmètre complet des services divulgué dans les répertoires CSSF ou ESMA, le lancement et l’évolution des restrictions du RLUSD dans les points d’entrée de conformité de l’EEE, et des données concernant les clients européens, le volume de paiements ou les volumes de règlement.
La licence MiCA n’est pas la fin de l’histoire. Elle ne fait que déplacer le problème d’une question du type « peut-on entrer en Europe ? » vers une couche plus concrète : par quelle entité, quel type de service, quel type de produit, et via quel point d’entrée.
Source
Ripple : autorisation complète MiCA en tant que CASP
CSSF : Markets in Crypto-Assets (MiCA/MiCAR)
ESMA : la période transitoire MiCA se termine
Coinbase : licence MiCA au Luxembourg
Kraken : où Kraken est-il autorisé ou réglementé ?