
📍Polymarket confirme une faille de sécurité – certains comptes ont été vidés de leurs fonds
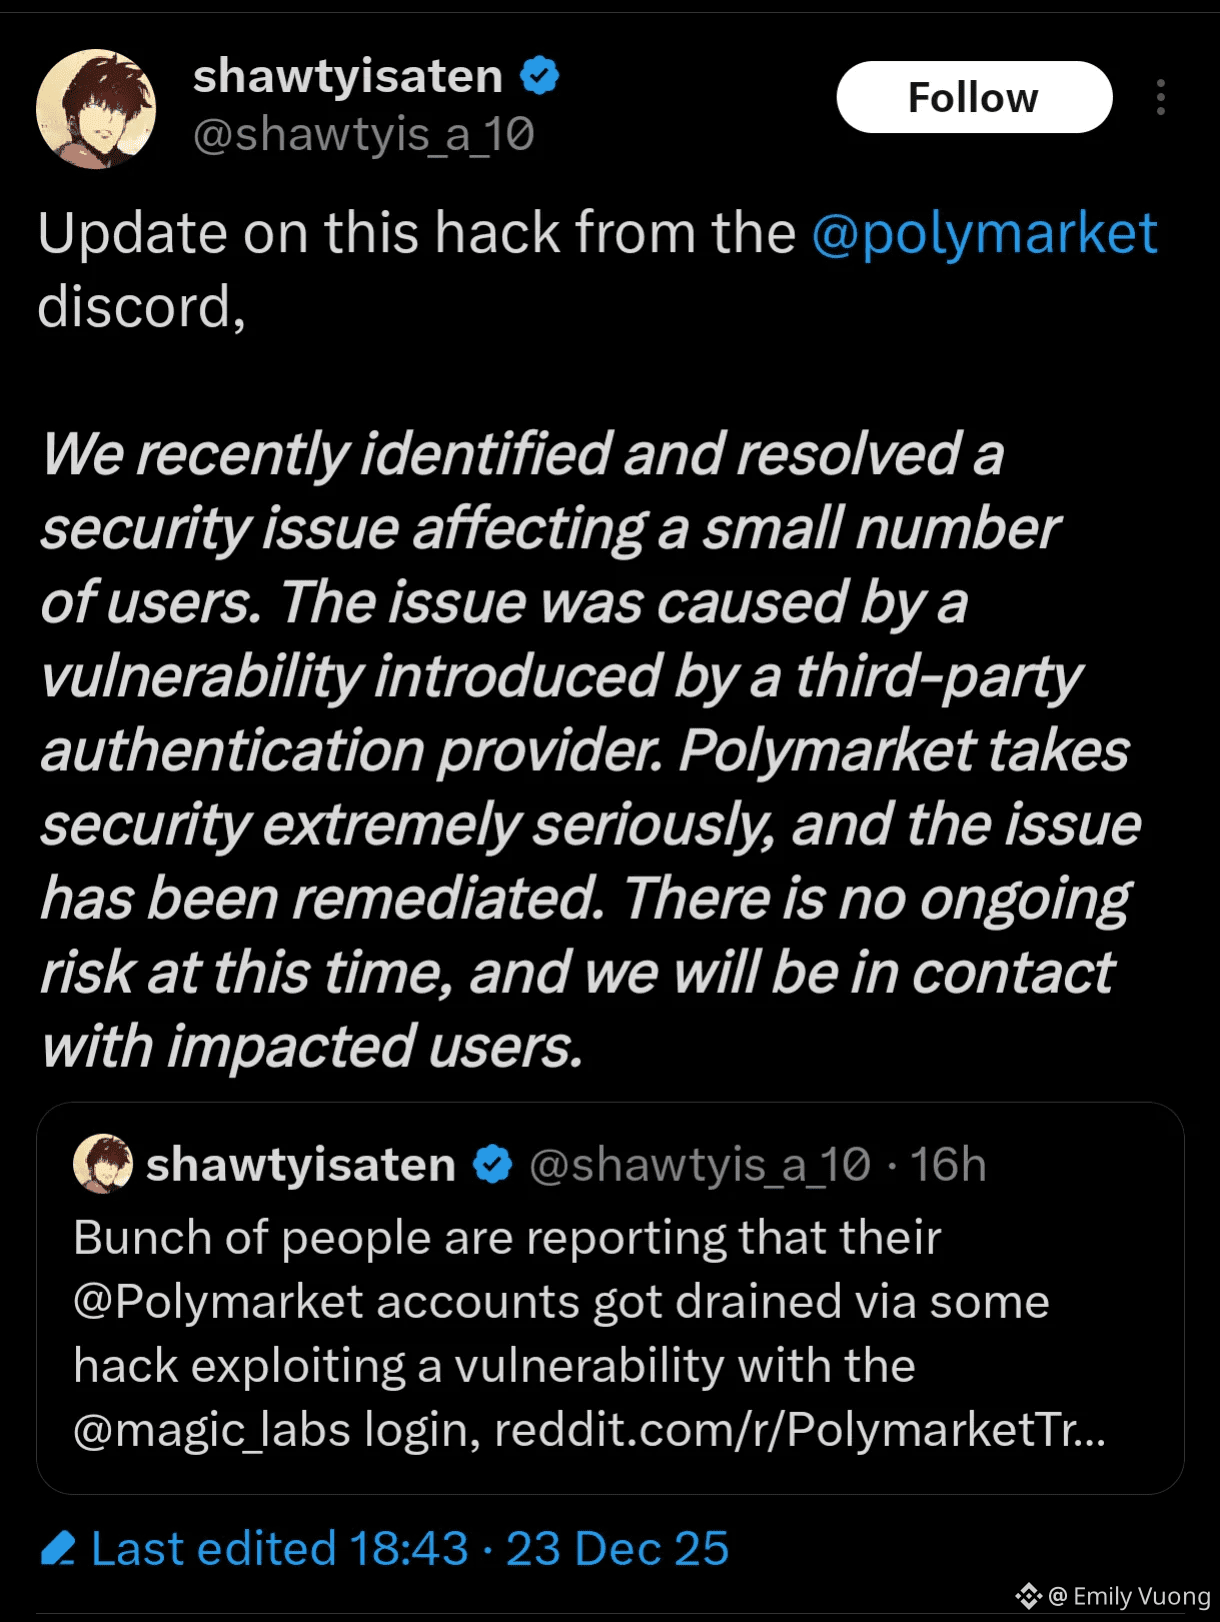
Polymarket confirme une faille de sécurité qui a entraîné le vidage des soldes de certains comptes utilisateurs. Le projet souligne qu'il ne s'agit pas d'une erreur de contrat intelligent ou de protocole on-chain, mais d'un problème avec le service de connexion/authentification tiers.
📌 La vulnérabilité a été corrigée, l'incident ne se produit plus. Polymarket ne communique pas le nombre de comptes affectés ou les pertes, indiquant qu'ils sont en contact direct avec les utilisateurs concernés.
📌 De nombreux retours indiquent que les utilisateurs n'ont pas cliqué sur des liens frauduleux, n'ont pas divulgué d'emails, mais ont quand même été accédés et ont perdu de l'argent → la faiblesse réside au niveau de la couche Web2 (connexion/OTP).
🔍 Le protocole n'a pas été piraté, mais les utilisateurs ont quand même perdu de l'argent. C'est un paradoxe familier : Web3 décentralisé sur la blockchain, le risque est en réalité concentré sur l'intégration Web2. Lorsque le contrôle des connexions est entre les mains d'un tiers, la porte d'entrée vers les actifs devient une faiblesse du système.
Polymarket confirme une faille de sécurité qui a entraîné le vidage des soldes de certains comptes utilisateurs. Le projet souligne qu'il ne s'agit pas d'une erreur de contrat intelligent ou de protocole on-chain, mais d'un problème avec le service de connexion/authentification tiers.
📌 La vulnérabilité a été corrigée, l'incident ne se produit plus. Polymarket ne communique pas le nombre de comptes affectés ou les pertes, indiquant qu'ils sont en contact direct avec les utilisateurs concernés.
📌 De nombreux retours indiquent que les utilisateurs n'ont pas cliqué sur des liens frauduleux, n'ont pas divulgué d'emails, mais ont quand même été accédés et ont perdu de l'argent → la faiblesse réside au niveau de la couche Web2 (connexion/OTP).
🔍 Le protocole n'a pas été piraté, mais les utilisateurs ont quand même perdu de l'argent. C'est un paradoxe familier : Web3 décentralisé sur la blockchain, le risque est en réalité concentré sur l'intégration Web2. Lorsque le contrôle des connexions est entre les mains d'un tiers, la porte d'entrée vers les actifs devient une faiblesse du système.