
Je viens juste de relire la charte @NewtonProtocol et ça m’a ramené à un truc : fin d’année dernière, j’ai fait quelque chose — j’ai passé en revue, un par un, les plateformes DeFi et les échanges sur lesquels j’avais déjà créé un compte. Rien que celles où j’avais téléversé une photo de mon passeport : il y en avait sept. Sept KYC, sept fois « veuillez téléverser le recto et le verso des documents », sept fois un selfie face à la caméra du téléphone. À chaque téléversement, j’avais un nœud au ventre, mais l’équipe du projet disait que c’était pour être conforme ; si je ne le faisais pas, je ne pouvais pas utiliser le service, et je n’avais pas vraiment le choix.
Jusqu’à ce mois de mars, l’une des plateformes sur laquelle j’avais un compte a subi une fuite de données. Ce n’était pas la chaîne qui avait été piratée : c’est leur base de données centralisée côté back-end qui a été compromise. Mon e-mail, mon numéro de passeport et mon numéro de téléphone, avec les informations de plusieurs milliers d’utilisateurs, ont été rassemblés et mis en vente sur le dark web. Dans les deux mois qui ont suivi, j’ai reçu trois fois plus de SMS d’hameçonnage. Le plus précis d’entre eux indiquait directement mon nom complet et mon adresse, en disant que « mon compte était anormal et nécessitait une vérification urgente ». Ce jour-là, si je n’avais pas été en train de dîner avec des amis et que je n’avais pas eu le téléphone en vue, je ne l’aurais peut-être pas remarqué et je pourrais y avoir cru. Après m’être calmé, j’ai finalement compris que c’était une arnaque.
Après ça, je me suis mis à étudier à fond les solutions de confidentialité on-chain. J’ai utilisé Tornado Cash, mais j’ai vite buté contre un mur : si vous utilisez un mixeur, au lieu d’être moins visible, la plupart des plateformes vous marquent comme « adresse à haut risque » ; certains protocoles refusent directement d’accepter vos transactions. Rendre la confidentialité sur la chaîne, c’est un nœud impossible à défaire — vous êtes totalement exposé, les adresses des gros portefeuilles sont surveillées, et chaque opération

Tout est éventé de fond en comble par les détectives on-chain ; vous êtes totalement masqué, mais vous êtes quand même pris pour un blanchisseur d’argent, et on vous refuse partout. D’un côté comme de l’autre, c’est la mort.
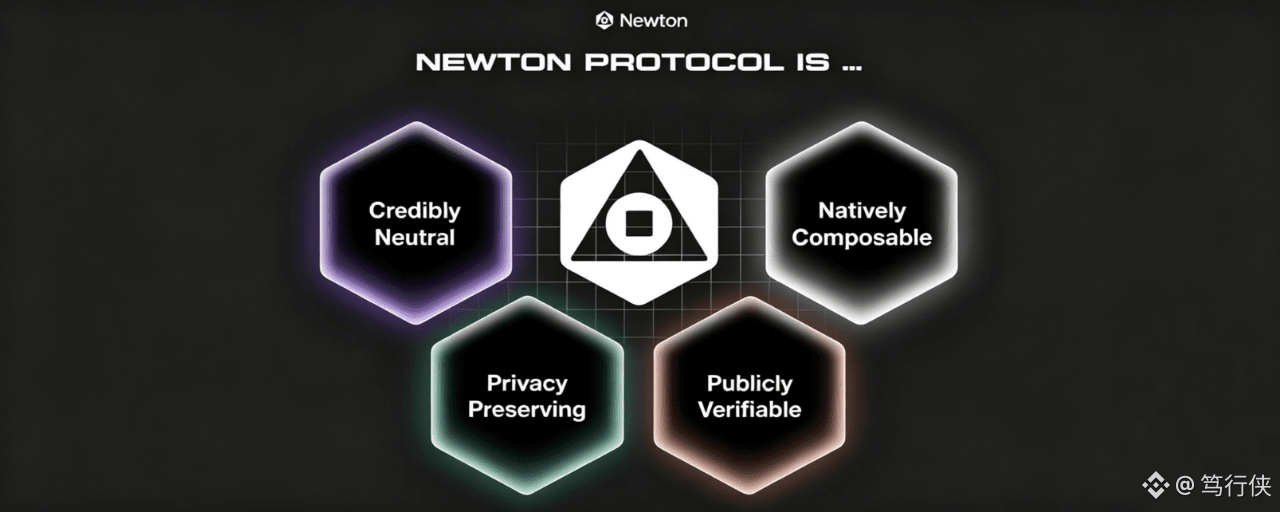
Jusqu’à tomber sur @NewtonProtocol le sixième chapitre du livre blanc, la partie sur Newton Privacy Envelope (enveloppe de confidentialité, abrégé NPE) et les identifiants vérifiables. Il y a un passage que j’ai relu quatre fois de suite : en gros, les utilisateurs peuvent prouver qu’ils se trouvent dans une juridiction autorisée sans divulguer leur position exacte ; ils peuvent prouver qu’ils sont des investisseurs qualifiés sans exposer leur valeur nette. La blockchain ne voit que les preuves et les résultats de vérification ; elle ne verra jamais les données de base.
À l’époque, j’avais une idée fixe : n’est-ce pas exactement « la zone intermédiaire » que je cherchais depuis tout ce temps ?
Laissez-moi décomposer les choses. Aujourd’hui, tout KYC des projets est, en essence, une transaction : vous utilisez un lot complet d’informations d’identité pour obtenir une « autorisation d’accès ». Passeport, adresse, selfie : vous tout donnez à l’autre partie. Elle vous dit : « OK, vous êtes admissible », et elle vous crée un compte. Le problème, c’est que les données que vous transmettez ne vous appartiennent plus jamais. Sur quel serveur sont-elles stockées ? Qui peut y accéder ? Combien de sauvegardes ont été faites ? Quand seront-elles supprimées ? Vous n’en savez rien. L’autorisation que vous recevez peut être révoquée à tout moment, mais les copies de votre vie privée restent à jamais sur le disque dur de quelqu’un d’autre, attendant un jour d’être emportées en paquet par des hackers.
Newton a fait quelque chose d’un peu différent. Il s’appuie sur le standard de W3C des identifiants vérifiables — ce n’est pas une invention de la sphère crypto, mais une norme d’authentification définie par le World Wide Web Consortium. Le processus est le suivant : après que l’organisme émetteur (par exemple, un prestataire KYC) a vérifié votre identité, il ne vous remet pas une carte contenant des informations. Il vous délivre plutôt un identifiant cryptographique, stocké dans votre propre portefeuille. Ensuite, vous devez prouver à n’importe quelle application : « j’ai passé le KYC ». Vous n’avez pas besoin de remettre l’original du justificatif ; il suffit de générer une preuve cryptographique attestant : « j’ai un identifiant délivré par une institution de confiance, qui déclare que j’ai passé le KYC ». L’autre partie vérifie cette preuve et c’est suffisant. Votre numéro de passeport, votre adresse, votre selfie n’ont, du début à la fin, jamais quitté votre portefeuille.
Mais ce n’est que la première couche. Dans le livre blanc, ce qui m’a vraiment impressionné par la finesse du design, c’est cette Newton Privacy Envelope. Ce n’est pas juste « chiffrer puis transmettre » : elle lie le texte chiffré à un contexte précis d’évaluation de stratégie — quel est l’application, sur quelle chaîne, et quelle intention de transaction. Cela signifie que les données d’autorisation générées pour l’application A ne peuvent pas être utilisées avec l’application B, et qu’elles ne peuvent pas non plus être interceptées puis rejouées après coup. Vos données sont scellées dans une « enveloppe » qui n’est valable que pour le contexte actuel ; une fois sorti de ce contexte, ce ne sont plus que des suites de caractères illisibles et dénuées de sens.
J’ai en fait une série de BNB que je garde en déposant des garanties sur la chaîne et en faisant du mining de liquidité. À chaque fois qu’on échange pour un nouveau protocole, je suis sur des œufs — ce n’est pas parce que j’ai peur qu’un contrat ait un bug, c’est parce que je redoute de devoir refaire tout le processus de fourniture de photos de documents. Si la solution de Newton fonctionne vraiment, je n’aurai besoin d’obtenir une fois au départ un identifiant cryptographique ; ensuite, quel que soit l’application qui s’intègre à Newton, les interactions se feront avec des preuves, pas avec la transmission de données. Les photos de mon passeport n’ont plus besoin d’exister sur sept serveurs différents.
Le livre blanc mentionne aussi une feuille de route de mise à niveau, et ça m’a donné envie : dans la première génération d’architecture, l’Operator peut encore voir le texte en clair lors de l’évaluation de la stratégie ; la deuxième génération en cours de développement introduira du calcul multipartite sécurisé (MPC), de sorte que plusieurs Operators calculent ensemble sans qu’aucun d’eux ne puisse voir l’ensemble des données ; l’objectif final est le chiffrement homomorphe total — les données sont chiffrées en permanence et même les calculs tournent directement sur le chiffré. Cette voie est longue, mais la direction est la bonne.
Dites-le franchement : sur la question de la confidentialité, les particuliers sont depuis toujours le groupe le plus désavantagé. Les institutions ont des équipes juridiques pour négocier les contrats, des accords de protection des données et même des couvertures d’assurance ; nous, particuliers, n’avons qu’une bonne dose de confiance et quelques photos de documents. Chaque copie que vous transmettez, c’est une bombe dont on ne sait pas quand elle explosera.
Ce que fait Newton, c’est fondamentalement dissocier deux choses : « prouver que j’ai le droit » et « remettre mes données ». Vous pouvez prouver à n’importe quelle application sur la chaîne votre identité conforme, sans remettre aucune information originale. C’est ça, la confidentialité — pas se cacher dans l’ombre pour ne pas être vu, mais se tenir fièrement en plein soleil, tout en sachant que les autres ne peuvent voir que ce que vous autorisez. #newt $NEWT
Ensuite, je surveille une seule chose : après le lancement en bêta du réseau principal, quelles seront les premières institutions de délivrance connectées, et est-ce que « divulgation sélective » sera vraiment fluide en pratique. Si l’expérience est concluante, mes sept photos de documents stockées sur des serveurs différents seront peut-être la toute dernière fois.