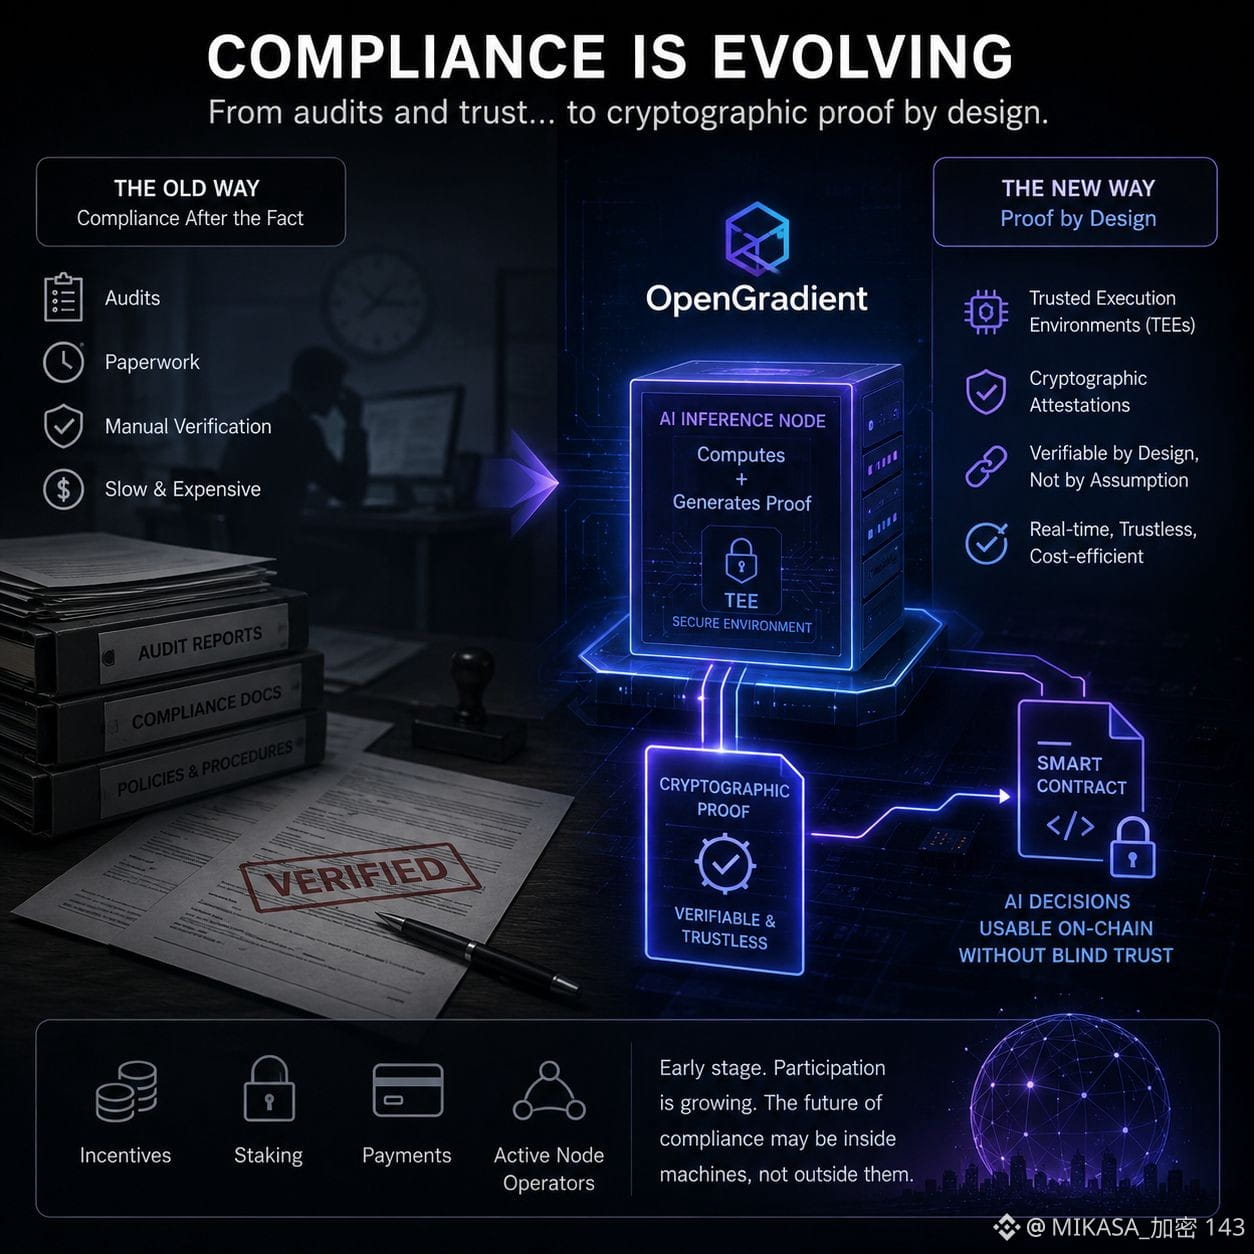
Je me suis penché sur la façon dont la conformité évolue, et j’ai l’impression que nous entrons dans une ère totalement différente. Traditionnellement, la conformité me faisait penser à la sécurité des aéroports : des audits, de la paperasse et la preuve de tout ce qui a déjà été fait après coup. C’était lent, coûteux, et largement fondé sur la confiance ainsi que sur des vérifications a posteriori.
Ce qui change maintenant, c’est la combinaison de l’IA et de la cryptographie. Au lieu d’évaluer la conformité depuis l’extérieur, le système lui-même peut produire une preuve qu’il a agi correctement. Des technologies comme les environnements d’exécution de confiance (Trusted Execution Environments, ou TEEs) et des attestations cryptographiques rendent possible la vérification du calcul par conception, plutôt que de s’appuyer sur des hypothèses.
C’est d’ailleurs l’une des raisons pour lesquelles je surveille de près OpenGradient. Il semble appliquer ce changement à l’inférence d’IA : les nœuds ne se contentent pas de calculer des sorties, mais génèrent aussi des preuves cryptographiques attestant que ces sorties sont authentiques et vérifiables. Si ces preuves peuvent être reliées directement à des contrats intelligents, les décisions d’IA pourraient devenir utilisables on-chain, sans exiger une confiance aveugle.
Sur le plan économique, le réseau dépend toujours d’incitations, de mises en jeu (staking), de paiements et d’opérateurs de nœuds actifs ; il est donc clairement encore tôt et la participation reste inégale. Mais je me demande sans cesse si c’est ici que la conformité s’oriente : non pas « à l’extérieur » des machines via des audits, mais « à l’intérieur » grâce à la preuve cryptographique.
#OPG @OpenGradient $OPG
Ce qui change maintenant, c’est la combinaison de l’IA et de la cryptographie. Au lieu d’évaluer la conformité depuis l’extérieur, le système lui-même peut produire une preuve qu’il a agi correctement. Des technologies comme les environnements d’exécution de confiance (Trusted Execution Environments, ou TEEs) et des attestations cryptographiques rendent possible la vérification du calcul par conception, plutôt que de s’appuyer sur des hypothèses.
C’est d’ailleurs l’une des raisons pour lesquelles je surveille de près OpenGradient. Il semble appliquer ce changement à l’inférence d’IA : les nœuds ne se contentent pas de calculer des sorties, mais génèrent aussi des preuves cryptographiques attestant que ces sorties sont authentiques et vérifiables. Si ces preuves peuvent être reliées directement à des contrats intelligents, les décisions d’IA pourraient devenir utilisables on-chain, sans exiger une confiance aveugle.
Sur le plan économique, le réseau dépend toujours d’incitations, de mises en jeu (staking), de paiements et d’opérateurs de nœuds actifs ; il est donc clairement encore tôt et la participation reste inégale. Mais je me demande sans cesse si c’est ici que la conformité s’oriente : non pas « à l’extérieur » des machines via des audits, mais « à l’intérieur » grâce à la preuve cryptographique.
#OPG @OpenGradient $OPG